Изследователи по киберсигурност разкриха подробности за нова кампания, наречена TASK#STOMP, която разпространява PowerShell задна врата (backdoor), предназначена за събиране на чувствителни данни от компрометирани хостове.
Задната врата „автоматично събира и извлича бизнес документи, наблюдава файловата система за нови файлове в реално време, краде Wi-Fi пароли и съдържанието на клипборда, прави екранни снимки и приема произволни отдалечени команди чрез два резервни C2 сървъра с автентификация чрез токени“, заявяват изследователите от Securonix Акшай Гайквад и Аарон Биърдсли в доклад, споделен с The Hacker News.
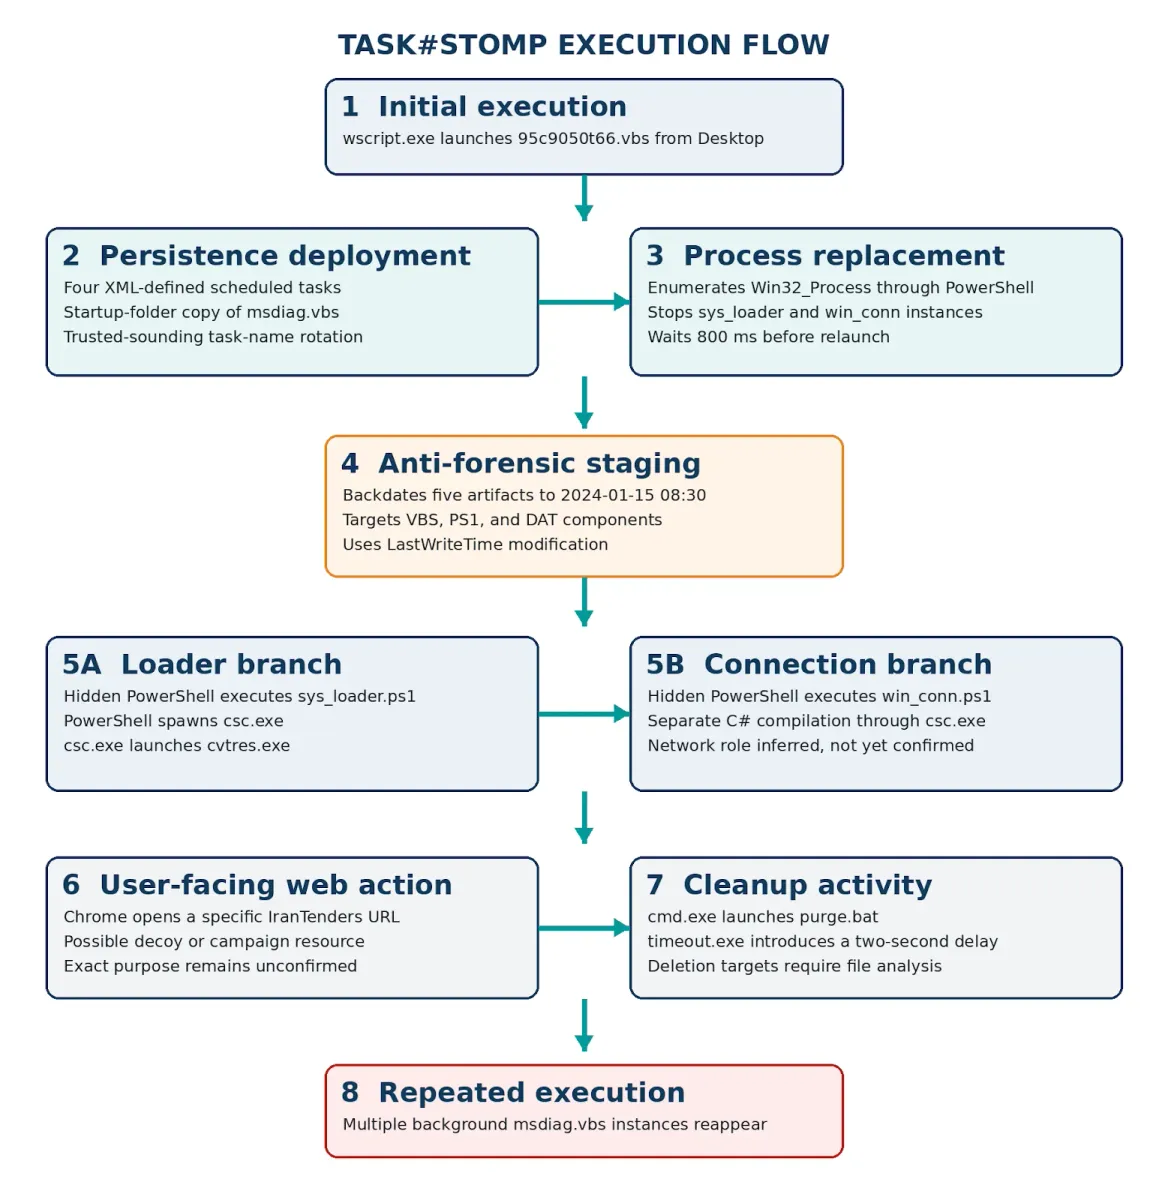
Началната точка на веригата на инфектиране е използването на „wscript.exe“ за изпълнение на кодиран Visual Basic Script (VBScript) файл, разположен на работния плот на жертвата („95c9050t66.vbs“). Точният вектор за първоначален достъп, използван за доставяне на зловредния код, не е напълно изяснен, въпреки че е възможно да е извършен чрез фишинг по имейл или социално инженерство.
Чрез задаването на напълно произволно име на файла се подозира, че целта е била да се избегнат механизмите за откриване, базирани на имена на файлове. VBScript функционира като оркестратор за установяване на персистентност (трайно присъствие) в хоста чрез планирани задачи (scheduled tasks) и стартиране на последващите етапи.
Задачите се именуват Local Credential Manager, Network Audio Service, Windows Display Manager и Device Credential Handler, за да се слеят с редовната активност на операционната система и да не предизвикват съмнения.
VBScript инсталаторът също така настройва резервен метод за персистентност, който използва папката Startup на Windows, за да стартира друг скрипт със зловреден код („msdiag.vbs“) всеки път, когато потребителят влезе в системата. В следващата фаза зловредният софтуер изпълнява PowerShell команди за принудително прекратяване на предишни стартирани инстанции и гарантиране, че съществува само една активна сесия.
Тези стратегии, съчетани с умишлена модификация на времевите отпечатъци (известна като timestomping), скрито изпълнение и почистващи действия, показват съзнателен стремеж за заобикаляне на повърхностни административни прегледи и затрудняване на форензик анализа. Използването на дублирани методи за персистентност гарантира продължително изпълнение,ри дори един от тях да се провали или да бъде открит и премахнат.
Следващата фаза включва стартиране на двойка скрити PowerShell команди –
- sys_loader.ps1, който декодира „diag_pack.dat“ и инициира кражбата на документи, наблюдението и отдалечения достъп
- зловреден код за кражба на системни метаданни, бизнес документи, Wi-Fi пароли и съдържание на клипборда, наблюдение за новопроменени файлове, правене на екранни снимки и изпълнение на произволни PowerShell команди
- win_conn.ps1, който декодира „win_conn_cfg.dat“ и настройва вторичен, персистентен C2 канал с възможности за изпълнение на команди и събиране на данни
„Изпълнението на модулите като отделни процеси осигурява функционално разделение и оперативно дублиране: отказът или прекратяването на единия клон не премахва незабавно другия“, казват от Securonix.
И двата модула комуникират с една и съща C2 инфраструктура („corecloudfileshare[.]xyz“ или „attachmentsharingdrive[.]xyz“). Интересното е, че двата компонента включват взаимна контролна функция (watchdog), при която „diag_pack.dat“ проверява дали „win_conn.ps1“ работи и го рестартира, ако не работи, и обратно.
Крайната цел на атаката е да осигури път за непрекъснато събиране на документи, кражба на идентификационни данни и съдържание от клипборда, правене на екранни снимки, дублирана C2 комуникация и изпълнение на произволен код, като същевременно използва набор от техники за оставане под радара.
В последния етап VBScript оркестраторът отваря Google Chrome в максимизиран прозорец и зарежда конкретен URL адрес от „irantenders[.]com“, който съдържа база данни с възможност за търсене на всички търгове и договори, издадени от правителствени Venn департаменти и местни власти в Иран. Целта на това публично уеб действие остава неизвестна.
Също така се стартира batch скрипт („purge.bat“), който предизвиква забавяне от две секунди и най-вероятно извършва почистване за заличаване на следите от зловредната активност. Вярно е обаче, че exact съдържанието на този batch скрипт не е възстановено и действията му не са напълно потвърдени.
„Авторите на заплахи редовно злоупотребяват с Windows Script Host, PowerShell, Task Scheduler и .NET инструментариума, за да смесят зловредното изпълнение с легитимна административна активност“, споделят изследователите.
„TASK#STOMP демонстрира този подход чрез контролирана от VBS рамка, която инсталира множество точки за персистентност и делегира последващите функционалности на PowerShell и динамично компилиран C# код. Разчитайки почти изцяло на родни компоненти на Windows, операцията намалява зависимостта си от конвенционален зловреден софтуер и прави отделните събития по-двусмислени и трудни за разграничаване от безобидна системна активност.“