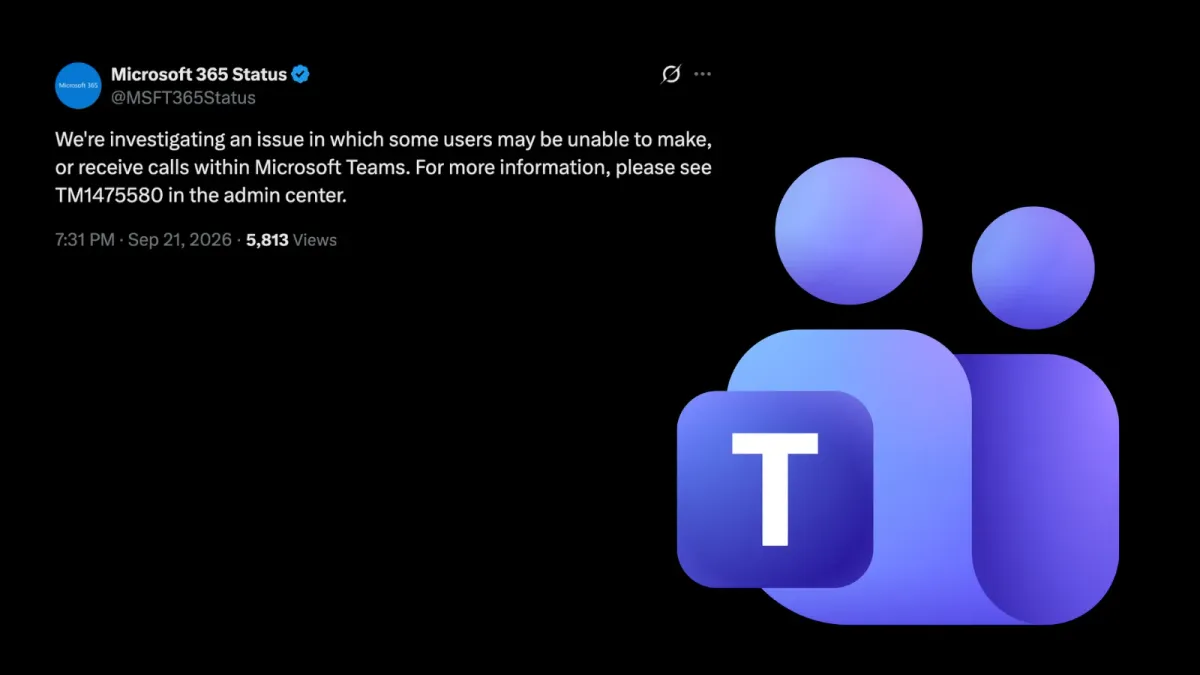
Microsoft разследва инцидент с услугата, който пречи на някои потребители да извършват или получават обаждания през Microsoft Teams. Компанията разкри проблема чрез своя потвърден профил Microsoft 365 Status на 21 септември, насочвайки администраторите към референция за инцидент TM1475580 в административния център на Microsoft 365.
Предупреждението е строго рамкирано: от Microsoft заявиха само, че „някои потребители“ може да не са в състояние да правят или получават обаждания в Teams. Краткото публично съобщение не посочва засегнатите региони, клиентски сегменти, типове обаждания, основна причина или график за възстановяване. Тази разлика е от значение.
Организациите трябва да избягват предположението, че проблемът засяга чата, срещите, съобщенията, споделянето на файлове, услугите за идентичност или по-широкия пакет Microsoft 365, освен ако тяхната собствена телеметрия не показва друго.
За бизнеса прекъсването на линията за обаждания може да засегне центровете за техническа поддръжка, контактните центрове, линиите за реагиране при инциденти, комуникациите на ръководството и дистанционния персонал. Екипите по операции за сигурност (SOC) също трябва да вземат предвид оперативното въздействие върху процедурите за ескалация, които зависят от гласовите услуги на Teams.
Неуспешното обаждане само по себе си не е доказателство за кибератака или компрометиране на акаунт; вместо това то може да бъде свързано с инцидента от страна на услугата, който се разследва. Все пак екипите трябва да съпоставят докладите на потребителите с предупреждението на Microsoft и дневниците (logs) на мрежата, крайните устройства и идентичността, преди да изключат локални повреди или злонамерени действия.
Администраторите на Microsoft 365 трябва да влезете в административния център и да прегледат TM1475580 за подробности относно въздействието върху конкретния клиент (tenant) и актуализации. Информацията за състоянието на услугите на Microsoft обикновено се предоставя в рамките на засегнатия клиентски профил, което прави административния център авторитетния източник за конкретната засегнатост на дадена организация.
Те трябва да документират часа, местоположението, версията на клиента, посоката на обаждането и съобщенията за грешка, съобщени от засегнатите потребители. След това администраторите могат да сравнят грешките между десктоп клиента на Teams, браузъра, мобилното приложение и мрежовите пътища, като същевременно запазят доказателствата, необходими при евентуално отваряне на случай за поддръжка.
По време на прекъсването организациите трябва да активират планове за надеждна комуникация, вместо да правят широки промени в конфигурацията. Одобрените алтернативи могат да включват PSTN обаждания, определена конферентна линия, корпоративни мобилни телефони или друг одобрен канал за сътрудничество.
ИТ и лидерите по сигурността трябва да напомнят на служителите да използват само одобрени инструменти за чувствителни разговори, тъй като внезапните прекъсвания често създават възможности за фишинг атаки, фалшиви съобщения за поддръжка и неоторизирано споделяне на данни.
Разследването на Microsoft продължава. Администраторите трябва да следят инцидента, да комуникират потвърдения обхват вътрешно и да премахнат всички временни решения, след като Microsoft потвърди, че нормалните обаждания в Teams са възстановени.