Рансъмуер атака с наименование PAYLOAD използва обекти на груповите правила (Group Policy Objects - GPO) в Active Directory, за да блокира работата на цял Windows домейн, без да криптира файлове или да внедрява изпълними файлове за рансъмуер.
Операцията бе насочена срещу производствена организация в Близкия изток. Тя разчиташе на контрол на ниво домейн, откраднати идентификационни данни и злонамерени GPO за показване на искания за откуп, деактивиране на защитите и блокиране на администраторския достъп.
През април 2026 г. атакуващите са получили достъп до организацията през нейния FortiGate SSL VPN с помощта на валиден, но компрометиран домейн акаунт. Източникът на кражбата на идентификационни данни остава непотвърден.
Въпреки това изследователите разглеждат фишинг, атаки тип password spraying, атаки с компрометирани пароли или идентификационни данни, закупени от брокер на първоначален достъп, като възможни пътища за проникване.
След като получават достатъчни привилегии, атакуващите създават злонамерен обект на груповите правила с име PAYLOAD. Те го свързват с корена на домейна на Active Directory.
GPO в корена на домейна може да прилага настройки към почти всяко устройство, присъединено към домейна, което го прави мощен механизъм за администриране на ниво цяла организация и в този случай – за мащабно прекъсване на дейността на цялото предприятие.
Рансъмуер PAYLOAD
GPO на PAYLOAD не инсталира традиционен изпълним файл за рансъмуер на Windows системите. Вместо това той използва доверени системни механизми на Windows за групови правила, за да копира бележки с искане за откуп от SYSVOL, да замени фоновете на работния плот и екраните за заключване с изображение с искане за откуп, да покаже банер за вход с текст „Welcome to Payload!“ и да деактивира локалния акаунт Administrator.
Атакуващите създават и втори GPO с име „win Firewall Off“, който деактивира Windows Firewall за профилите за домейн, частни и публични мрежи.
Атаката бе особено опасна, тъй като се развиваше почти изцяло в рамките на Active Directory. От Kaspersky не откриват криптирани файлове, злонамерен код, съхраняван на засегнатите Windows машини, работещи подозрителни процеси или стандартно установяване на присъствие (persistence) върху крайните точки като планирани задачи (scheduled tasks), услуги, ключове Run в системния регистър или WMI абонаменти.
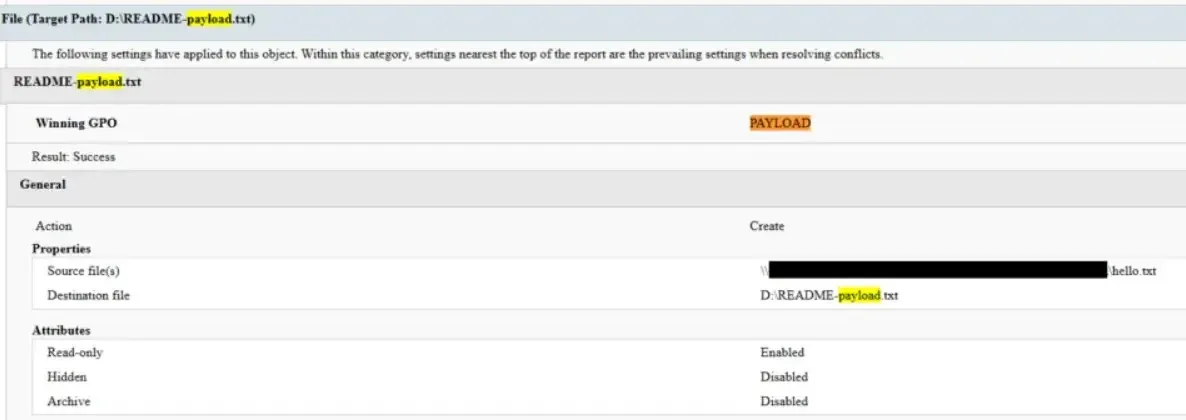
Крайните системи кешират правилата, но пълният им ефект се забавя, тъй като много настройки на ниво компютър се прилагат само при рестартиране на системите или опресняване на правилата.
На 14 април крайните точки започват да се рестартират, което води до появата на тапети с искане за откуп, изображения на заключен екран, съобщения при вход и файлове с бележки за откуп в цялата мрежа.
От Kaspersky наблюдават и източване на данни от файлови сървъри и други системи, преди да започне видимото блокиране на дейността. Откраднатите данни по-късно са публикувани на сайт за изтичане на информация в Dark Web, показвайки, че операцията следва модел на изнудване без криптиране.
Вместо да разчитат на криптиране на файлове като лост за натиск, атакуващите комбинират кражбата на данни с оперативно блокиране на системите и заплаха от последваща ескалация.
От Kaspersky посочват, че инцидентът подчертава нарастващия риск за организации, чиито защити срещу рансъмуер са фокусирани само върху подозрителни изпълними файлове и дейности по криптиране.
GPO са доверени, предварително одобрени административни инструменти с високи привилегии, поради което злонамерените промени в правилата могат да заобиколят продукти за сигурност, предназначени основно за инспекция на файлове, скриптове и процеси.
Екипите по киберсигурност трябва да следят за промени в Active Directory, особено за събития с Event ID 5137 (създаване на GPO), 5136 (модификации на обекти в директорията) и 5141 (изтривания).
Екипите за сигурност трябва също да конфигурират известия при неочаквани промени в атрибута gPLink в корена на домейна, необичайни файлове в SYSVOL и модификации на GPO, направени от нестандартни администраторски акаунти.
Организациите трябва незабавно да премахват злонамерените GPO от домейн контролерите преди почистването на крайните точки, да сменят компрометираните идентификационни данни, да проверят членството в привилегировани групи, да възстановят настройките на защитната стена и администраторския достъп чрез чисти правила и да наложат устойчиво на фишинг MFA за VPN достъп.
Наблюдението на целостта на SYSVOL и отделянето на правата за създаване на GPO от правата за свързване на GPO могат допълнително да намалят риска от компрометиране на правилата на ниво домейн.
| IOC Type | Indicator | Description |
|---|---|---|
| Злонамерен GPO | PAYLOAD | Основен GPO на рансъмуера |
| GPO GUID | {C897F2C7-C2AC-4E6F-BF48-58036FF29E79} | Идентификатор на GPO на PAYLOAD |
| Злонамерен GPO | win Firewall Off | Деактивира Windows Firewall |
| GPO GUID | {22099AD2-E062-4F56-B574-5099BBA4E7A6} | Идентификатор на GPO за защитната стена |
| SYSVOL файл | payload.jpg | Тапет с искане за откуп |
| SYSVOL файл | hello.txt | Източник на бележката за откуп |
| Бележка за откуп | README-payload.txt | Поставена бележка за откуп |
| Инструмент | killer.exe | Инструмент за спиране на процеси |
| MD5 | 0108656A3E1ADE6CA4F21B084F5E1208 | Хеш на killer.exe |
| Инструмент | kill.exe | Инструмент за спиране на процеси |
| MD5 | BEA5E267F24D7DA59F6821BFFDBFF293 | Хеш на kill.exe |
| Ключ в регистъра | ...\legalnoticecaption | Настройка за банер за вход с откуп |
| Стойност в регистъра | Welcome to Payload! | Заглавие на банера за откуп |
| AD атрибут | gPLink | Засичане на злонамерено свързване на GPO |
| IP | 37.19.210[.]12 | Докладван индикатор за PAYLOAD |
| IP | 146.70.117[.]239 | Докладван индикатор за PAYLOAD |
| IP | 149.102.229[.]154 | Докладван индикатор за PAYLOAD |
| Windows Event ID | 5137 | Създаване на GPO обект |
| Windows Event ID | 5136 | Модификация на GPO/AD |
| Windows Event ID | 1102 | Изчистване на регистъра за сигурност |
| Sysmon Event ID | 1 | Създаване на процес |
| Sysmon Event ID | 5 | Прекратяване на процес |
| Sysmon Event ID | 11 | Създаване на файл |
Забележка: IP адресите и домейните са умишлено неутрализирани (напр. [.]), за да се предотврати случайно резолване или отваряне на хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.