Изследователи анализираха подробно TASK#STOMP — задно вратиче (backdoor) за Windows, което претърсва дисковете на жертвата за бизнес документи, качва ги на сървъри на атакуващите и остава в системата, за да прихваща всеки нов или редактиран документ. Същият зловреден код краде запазени Wi-Fi пароли и текст от клипборда, прави екранни снимки и изпълнява всяка команда, изпратена от неговите оператори.
Акшай Гайквад и Аарън Биърдсли от Securonix Threat Research базират своя анализ на една инфектирана машина, така че от Securonix не могат да потвърдят колко организации са засегнати. Зловредният код създава поне пет опорни точки за достъп — четири планирани задачи (scheduled tasks) и копие на самия себе си в папката Startup. Изследователите предупреждават, затова премахването само на един от тези елементи може да остави останалите възстановени и способни да подновят инфекцията.
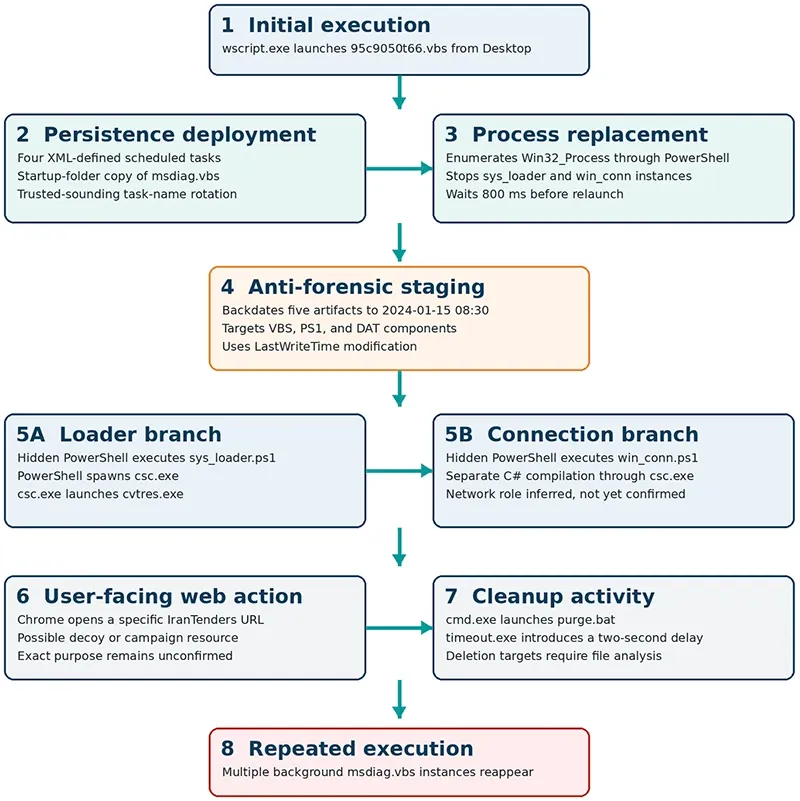
Последователност на процесите при TASK#STOMP, възстановена от наблюдавана телеметрия на процесите (Източник: Securonix)
Пет начина за повторно заразяване
Инфекцията започва с VBScript файл (скрипт за Windows), разположен на работния плот на потребителя. Скриптът създава четири планирани задачи с имена, имитиращи компоненти на Windows (като „Network Audio Service“), и се копира в папката Startup, за да се изпълнява отново при всяко влизане на потребителя. Файловете му се намират в папка, наречена WinDefendSvc, с цел да наподобяват услуга на Windows Defender.
Изтриването на скрипта от работния плот не влияе по никакъв начин на копието в папката Startup.
Два скрити PowerShell модула управляват кражбата на данни. Единият търси документи, а другият поддържа втори канал за връзка с операторите. Всеки от тях е програмиран да рестартира своя партньор, ако той спре, макар че от Securonix са открили един и същ бъг и в двата модула, който прави част от тази логика за контрол практически недостъпна.
Все още няма конкретен извършител
Биърдсли, мениджър по проучване на заплахите в Securonix, заяви, че „нищо в кода, инфраструктурата или TTP (тактики, техники и процедури) на мострата не съвпада категорично с познатия инструментариум на познат APT субект, така че не правим твърдения за атрибуция“.
Зловредният код обработва типовете файлове в определен ред. „Това, което можем да кажем: приоритетът по типове документи (Word → PDF → PowerPoint → Excel, с предимство пред архивите) сочи към шпионаж на корпоративни документи, а не към случаен киберпрестъпен зловреден софтуер“, сподели той пред Help Net Security.
Скриптът също така отваря уеб страница в Chrome. „Домейнът с тема „IranTenders“, който зловредният код отваря, съответства на примамка с тема търгове/обществени поръчки. Това подсказва, че операторите може да се насочват към организации, които се занимават с търгове, договори или свързана с Иран търговия и обществени поръчки. Един-единствен декой домейн обаче не е достатъчен, за да потвърди насоченост към конкретен сектор или регион“, каза Биърдсли. От Securonix не разглеждат самия сайт IranTenders като зловреден и предупреждават да не се блокира целият домейн без допълнителни доказателства. Техният бюлетин включва домейните на командните сървъри, токена за автентификация и хешовете на файловете. Организациите могат да претърсят мрежовите си логове за домейните, инструментите си за сигурност на крайни точки за хешовете и (ако проверяват криптиран уеб трафик) прокси логовете за токена.
Колко време е активна кампанията
На въпроса колко време е била активна кампанията, Биърдсли отговори, че „зловредният код променя датите на няколко от собствените си файлове на 15 януари 2024 г. като антифорензика техника — тази дата е изфабрикувана от атакуващия с цел подвеждане при преглед на времевата линия на файловете и не е доказателство за това кога реално е започнала кампанията, затова предупреждаваме да не се използва за заключения относно времевата рамка“. Биърдсли добави, че Securonix се нуждае от данни извън тази конкретна машина, за да датира кампанията — като регистрация и DNS история на двата домейна на командните сървъри или достъп до други заразени среди.
Спиране на скрипта преди изпълнението му
„Не можахме да потвърдим вектора на компрометиране директно от това, което беше възстановено“, каза Биърдсли. Неговата най-вероятна оценка е: „Въз основа на това как обикновено се доставят сходни VBS-loader кампании, най-вероятният модел е фишинг имейл, съдържащ ZIP или ISO/IMG прикачен файл с вграден скрипт.“
Той препоръчва блокиране или предупреждение при изпълнение на файлове от Windows Script Host от папките Desktop, Downloads или Temp, ограничаване на Windows Script Host за стандартни потребители или разрешаване само на подписани скриптове, както и премахване, изпращане в изолирана среда (sandbox) или блокиране на ISO, IMG и VBS прикачени файлове на имейл портала (mail gateway).
Повторно използваният код оставя следи
„Това сочи към компетентен, но не и от най-висок клас киберпрестъпник“, посочи Биърдсли. Той определи дизайна на зловредния софтуер като сравнително сложен, изтъквайки функции като два модула, които се наблюдават взаимно, и автоматично превключване към резервен сървър. Но двата модула съдържат почти идентичен код за прескачане на проверки на сертификати за сигурност и съдържат един и същ бъг — което според него е ясен знак, че кодът е бил копиран и поставен, а не разработван и тестван отделно. „Този профил — функционални инструменти, изградени върху повторно използвана или базирана на шаблони кодова база, без строг вътрешен преглед — е по-типичен за средно ниво киберпрестъпник, отколкото за зряла, дисциплинирана APT група“, каза той.
„Статичният, твърдо кодиран токен за автентификация е устойчив и високо надежден мрежов индикатор — всеки трафик, носещ точно тази стойност на токена към който и да е домейн, си струва да бъде маркиран. Тъй като той не се ротира за всяка отделна жертва, може да помогне за групирането на бъдещи инциденти към същия атакуващ или инфраструктура, ако се появи отново“, заяви той.
Изследователите съветват специалистите по реагиране на инциденти да запазят копия от файловете на зловредния софтуер и дефинициите на планираните задачи за анализ, преди да предприемат действия. След това трябва да спрат работещите скриптове. На следващата стъпка трябва да се премахнат всички планирани задачи, създадени от зловредния код, копието в Startup и подготвените файлове в една координирана стъпка, както и да се блокират двата командни сървъра. След рестартиране трябва да се уверите, че никой от скриптовете на зловредния код не започва да се изпълнява отново.