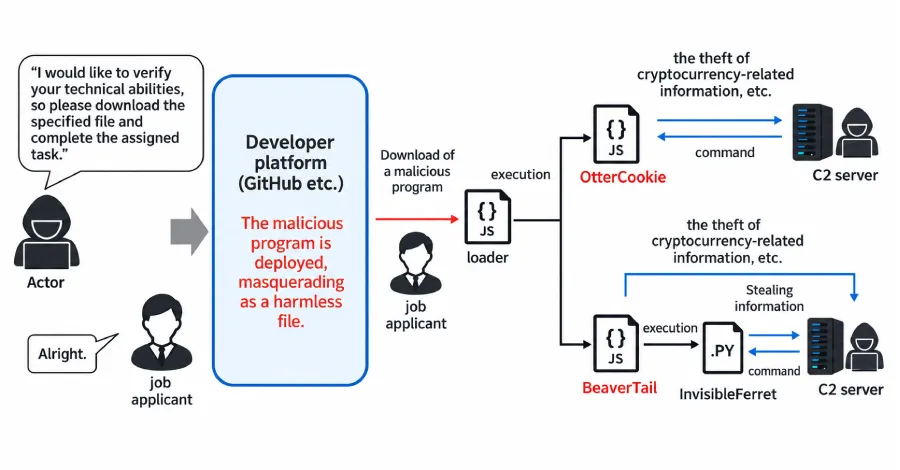
Севернокорейските атакуващи, стоящи зад кампанията Contagious Interview, са компрометирали най-малко 30 000 устройства, разположени в повече от 100 държави, и са източили средства или идентификационни данни за достъп от над 7 000 портфейла за криптовалута, според нов съвмествен бюлетин за киберсигурност.
Основната цел на кампанията са индивидуални уеб дизайнери, инженери и специалисти по криптовалути, блокчейн и Web3 технологии. Общо се изчислява, че киберпрестъпниците са откраднали криптовалута на стойност поне 10,71 милиона долара от жертвите.
Предупреждението идва от агенции за киберсигурност и разузнаване от Япония, САЩ, Австралия и Германия. Дейността се проследява от по-широката общност за киберсигурност под наименованията CL-STA-0240, DeceptiveDevelopment, DEV#POPPER, Famous Chollima, Gwisin Gang, PurpleBravo, Tenacious Pungsan, UNC5342, Void Dokkaebi и WaterPlum.
Групата за киберзаплахи „извършва кибератаки, като се инфилтрира в компютърните мрежи на нищо подозиращи търсещи работа, събира чувствителна информация и краде криптовалута“, се казва в бюлетина.
Предполага се, че както WaterPlum, така и някои севернокорейски IT работници (известни още като PurpleDelta или Wagemole) оперират под Главните 313 офиса на Главната дирекция на оръжейната промишленост, потвърждавайки оценка от юни 2025 г. на DTEX. Нещо повече, за двете групи се твърди, че са дълбоко свързани, като в някои случаи използват едни и същи IP адреси при достъп до ферми за лаптопи и при кандидатстване за позиции в японски борси за криптовалута.
Contagious Interview, разкрита за първи път от Palo Alto Networks Unit 42, е продължителна кампания, която се провежда поне от 2022 г., насочена към софтуерни разработчици и IT специалисти в глобален мащаб, като атакуващите се представят за потенциални работодатели и реkrутери и се свързват с тях в платформи за социални мрежи като LinkedIn под претекст за атрактивни предложения за работа.
След като се установи първоначален контакт, авторите на заплахата нареждат на целите да завършат оценка за работа или тест по кодиране, което задвижва многостепенна верига на инфектиране, водеща до внедряване на различни семейства зловреден код, включително BeaverTail, InvisibleFerret, FlexibleFerret, GolangGhost, PylangGhost, OtterCookie, RATatouille, OtterCandy и StoatWaffle.
Осигуреният достъп през задна врата (backdoor) след това се използва от атакуващите за доставяне на троянски коне за отдалечен достъп с цел осигуряване на постоянен достъп и източване на данни.
„Някои участници от WaterPlum също така оперират като севернокорейски IT работници, извършващи задачи по дизайн и разработка на уеб системи за корпоративни клиенти“, заявяват агенциите, като добавят, че ферма за лаптопи, управлявана от посредник в Япония, е била идентифицирана и ликвидирана.
Освен това е забелязано, че WaterPlum използва платформи за онлайн чат, за да комуникира с разработчици от САЩ и Япония, докато използва посредници в Япония, САЩ и други страни за създаване и управление на ферми за лаптопи за отдалечено управление на устройства.
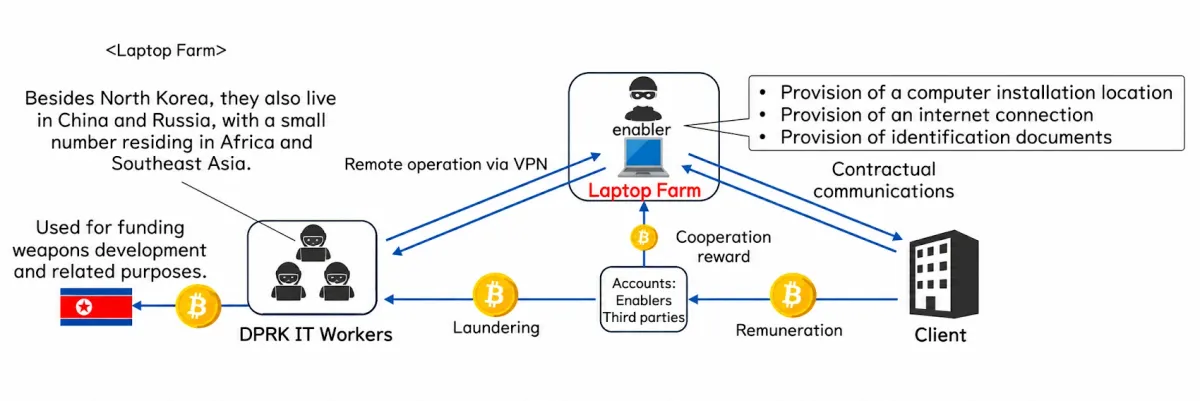
„Отвъд непосредствената кражба на идентификационни данни, успешните инфекции предоставят възможности на атакуващите от WaterPlum да проникнат в организации, в които работят целевите разработчици, позволявайки шпионаж, кражба на интелектуална собственост и допълнително странично придвижване в корпоративните среди“, отбелязват агенциите. „Откраднатите изображения на лични документи могат също да се използват от севернокорейските IT работници за фалшифициране на самоличността на жертвите и генериране на чуждестранна валута.“
Заплахата от IT работници се разширява в Discord за набиране на пълномощници
Допълвайки офанзивните кибер възможности на Северна Корея е печално известната схема с IT работници, чиято задача е да генерира незаконни приходи за режима чрез започване на работа в западни компании и на други места под фалшива самоличност. Операцията е известна и с все по-голямото разчитане на изкуствен интелект (AI) за създаване на фиктивни самоличности и разширяване на дейността си в световен мащаб.
Sekoia, в своя преглед на кибероперациите на Северна Корея, описва програмата за IT работници като адаптация на установена практика, включваща „изпращането на севернокорейска работна сила в чужбина за заработване на чуждестранна валута, датираща от 60-те и 70-те години на миналия век, започнала с дърводобив в съветския Далечен изток, преди да се разшири в строителството, текстила и ресторантьорските услуги в Русия, Китай, Персийския залив и Африка.“
Според анализ от юли 2026 г. на вътрешната инфраструктура, свързана със заплахата, Kudelski Security заявява, че основните цели изглежда са САЩ и Япония, като злонамерените субекти използват VPN услуги като Astrill VPN и Mullvad, за да получат изходни възли в тези страни.
В доклад, публикуван миналата седмица, Silent Push съобщава, че е идентифицирал севернокорейски IT работник, разпространяващ измама с фалшиво набиране на персонал чрез Discord сървър, наречен „Mouse Review“, по-специално наемайки лица, базирани в САЩ, ЕС и Латинска Америка, които да действат като подставени лица и да посещават интервюта за работа, за да се заобиколят санкциите, географските блокирания и проверките за съответствие.
Рекламата за работа, генерирана от AI, твърди: „ВАШАТА РОЛЯ Е ОПРОСТЕНА, НО КЛЮЧОВА. Вие се занимавате с комуникацията и интервютата. Аз се занимавам с цялата техническа работа зад кулисите. Получавате последователно заплащане за вашата комуникация.“
Посредниците, които успеят да си осигурят работа, имат право на възнаграждение между 3 000 и 5 000 долара, продължава обявата. „За предизвикателства с кодиране на живо мога да достъпя отдалечено вашия екран и да завърша задачите по кодиране, докато вие продължавате разговора гладко.“
„Основната цел на севернокорейския IT работник е наемането на подставени лица, използвайки граждани от Запада или Латинска Америка (LATAM) като ‚лице‘ и юридическа самоличност за заобикаляне на санкции, KYC (проверка на самоличността) контроли и регионални ограничения за наемане“, казва Silent Push. „Измамната обява за работа предлага разпределение на финансовия стимул (35% за подставеното лице, 65% за севернокорейския IT работник), за да стимулира чуждестранни граждани да служат като финансови мулета и мулета за самоличност.“