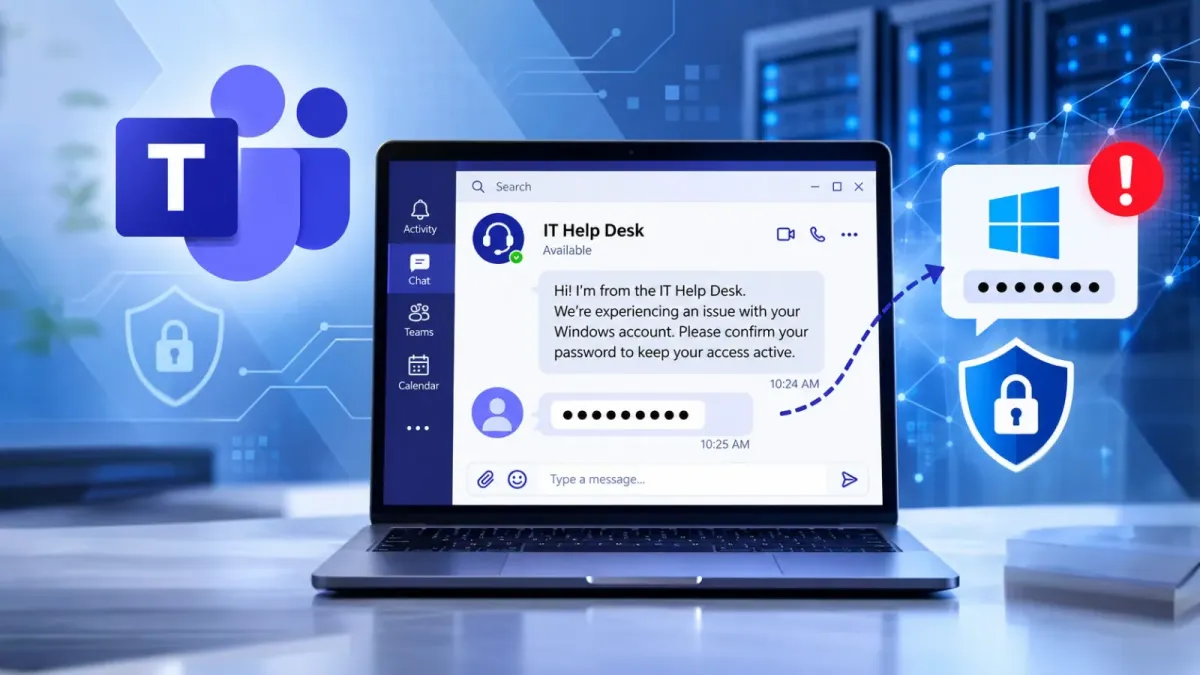
Хакери злоупотребяват с чатовете в Microsoft Teams, за да се представят за служители от поддръжката (IT help desk), да подмамят служители да инсталират зловреден код или да предоставят отдалечен достъп, и да откраднат пароли за Windows чрез фалшив екран за заключване.
Атаките не изискват софтуерна уязвимост — те разчитат на това служителят да се довери на убедително съобщение от страна на това, което изглежда като вътрешна IT поддръжка.
Атакуващите стартират кампанията от Microsoft 365 тенанти, които контролират. Те създават показвани имена от рода на „IT Service Desk“ или „Help Desk“, след което се свързват със служителите чрез външния чат на Teams.
Тъй като Teams по подразбиране позволява комуникация с външни домейни, атакуващите могат да достигнат до потребители от друг Microsoft 365 тенант, ако външният достъп е разрешен и от двете страни.
Съобщението често твърди, че IT екипът трябва да отстрани проблем със сигурността, да почисти устройство, да реши проблеми с електронната поща или да инсталира спешно обновяване. След това атакуващият моли служителя да изтегли файл, да одобри управление на екрана, да отвори Quick Assist или да предостави код за отдалечена поддръжка.
Microsoft предупреди, че киберпрестъпниците използват тази техника за фишинг между различни тенанти, за да убедят служителите да одобрят интерактивни сесии за отдалечен достъп.
След като бъде предоставен отдалечен достъп, атакуващите могат да изпълняват команди, да инсталират зловреден код, да откриват системи в Active Directory, да се придвижват странично в мрежата и да крадат данни.
Една от последните кампании включва семейство зловреден код, наречено SynkLoader. Изследователите установиха, че зловредният код е доставен чрез фишинг съобщение в Microsoft Teams, представящо се за IT поддръжка.
Жертвата е била убедена да инсталира зловреден MSI файл, за който се съобщава, че е бил хостван в хранилището на Microsoft Azure. Използването на локация, хоствана от Microsoft, може да направи изтеглянето да изглежда по-надеждно за служителите.
Хакери се представят за IT отдел в Teams
След инсталацията SynkLoader може да работи до голяма степен в оперативната памет и да си осигури устойчивост чрез планирани задачи. Изследователите са идентифицирали модул, наречен PhishLocker, който показва фалшив екран за заключване на Windows, проектиран да прилича на легитимния екран за вход в Windows.
Зловредният код може да покаже потребителското име на профила и познато фоново изображение на Windows, за да направи подканването да изглежда автентично.
Когато служителят въведе своята парола, за да отключи компютъра, фалшивият екран я прихваща в прав текст. Атакуващият не трябва да разбива хеш на парола или да заобикаля процеса по вход. Целта е да се прихване паролата, която потребителят въвежда.
Според ScamDrill фалшив екран за заключване понякога може да бъде разпознат чрез натискане на Ctrl+Alt+Delete. Автентичният екран за заключване на Windows отваря системния екран за сигурност на Windows, докато обикновено приложение на цял екран не може да възпроизведе това поведение.
Потребителите могат да опитат и с Alt+Tab. В случая със SynkLoader фалшивият екран за заключване е бил прозорец на цял екран без рамки, което означава, че превключвателят на задачи все още е можел да се появи над него.
Кампанията подчертава нарастващия риск от социално инженерство в платформите за съвместна работа. Служителите обикновено са обучени да не се доверяват на съмнителни имейли. Въпреки това те могат да бъдат по-малко бдителни, когато получават съобщение в реално време в Teams от някого, който изглежда като IT поддръжка.
Организациите трябва да ограничат външния достъп в Teams до познати и доверени домейни, вместо да разрешават всички външни домейни. Microsoft изрично препоръчва да се ограничи външната комуникация в Teams, да се гарантира, че потребителите виждат индикатори за външен изпращач, и да се изисква от служителите да потвърждават непоискани заявки за поддръжка през познат вътрешен канал.
Най-важното правило за служителите е просто: ако IT отделът се свърже с вас неочаквано през Teams, прекъснете чата и потвърдете заявката чрез телефонен номер, портал за услуги или друг метод за контакт, на който вашата организация вече се доверява.
Никога не инсталирайте софтуер, не споделяйте код за отдалечен достъп, не одобрявайте управление на екрана и не въвеждайте парола в неочакван екран за заключване, без независимо да потвърдите заявката.