Към втората половина на 2026 г. националните компетентни органи в целия ЕС активно преглеждат документацията за съответствие с NIS2. Съгласно член 20, параграф 1 от директивата, висшето ръководство на съществените и важните субекти може да носи лична отговорност за нарушения — детайл, който има склонност да изостря вниманието на ръководителите. Докладът на ENISA за инвестициите в NIS за 2025 г. установи, че 34% от организациите в ЕС съобщават за сериозен недостиг на умения, по-конкретно при внедряването на управление на самоличността и достъпа (IAM). Трябва да постигнете съответствие, без да претоварвате екипа, с който вече разполагате.
Това ръководство обхваща начина за съпоставяне на Passwork с изискванията на член 21 от NIS2, откъде идват оперативните спестявания и как да генерирате одитни доказателства, без да ровите в регистрационните файлове на събитията (event logs) в продължение на три дни.
Парадоксът на NIS2: Повече сигурност обикновено означава повече ИТ работа
Член 21 от NIS2 изисква политики за контрол на достъпа, многофакторна автентикация и базова киберхигиена в цялата ви организация. Всеки път, когато затегнете политиките за пароли (по-голяма минимална дължина, по-кратки срокове на валидност, забрана за повторна употреба), опашката към вашия helpdesk нараства. Нулирането на пароли е един от най-предвидимите източници на това натоварване, а по-строгите политики само го увеличават.
Организациите, които разрешават това триене, залагат на мениджър на пароли и тайни (secrets manager), който прилага политиките автоматично.
Как Passwork ускорява постигането на съответствие с член 21
Член 21 от NIS2 определя десет минимални мерки за управление на риска в киберсигурността. Три от тях се припокриват директно с това, което обработва мениджърът на пароли и тайни: политики за контрол на достъпа, MFA и хигиена на идентификационните данни. Правилното изпълнение на тези три елемента не изисква многогодишен IAM проект — но изисква система, която налага политиката и я записва, а не просто писмен документ, който я описва.
Член 21, параграф 2, буква „й“ (j) от NIS2 изрично изисква MFA или непрекъсната автентикация, когато това е технически осъществимо. Passwork поддържа фабрично TOTP, биометрия, ключове за достъп (passkeys) и хардуерни ключове за сигурност (като Yubikey). Не е необходима интеграция с трети страни, за да се изпълни това изискване за достъп до хранилището (vault).
За организации, които вече използват SSO слой, интеграцията на Passwork със SAML SSO означава, че прилагането на MFA се извършва на ниво доставчик на самоличност (identity provider), а Passwork го наследява. Вие не добавяте още един изолиран сектор за автентикация, а разширявате този, който вече управлявате.
Passwork използва криптиране AES-256 с клиентска архитектура с нулево познание (zero-knowledge): сървърът никога не вижда идентификационни данни в открит текст (plaintext). За одиторите по NIS2 това е от значение, тъй като член 21, параграф 2, буква „з“ (h) изисква криптиране на данните при пренос и в покой. При локалното внедряване на Passwork (self-hosted) всички данни остават във вашата собствена инфраструктура — без зависимост от външен облачен доставчик извън юрисдикцията на ЕС.
Както член 32 от GDPR, така и член 21 от NIS2 изискват „подходящи технически мерки“ за защита на данните. Доказването, че идентификационните данни никога не напускат вашите собствени сървъри, е чист и удобен за одиторите отговор и на двете изисквания.
Каква е минималната конфигурация за управление на идентификационни данни, за да се премине одит по NIS2?
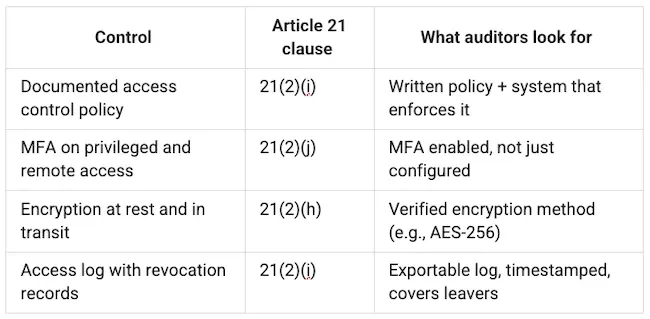
Минималната базова линия за управление на идентификационни данни за одит по NIS2 обхваща четири контроли съгласно член 21:
- документирана политика за контрол на достъпа
- MFA за всеки привилегирован и отдалечен достъп
- криптиране на идентификационните данни в покой и при пренос
- регистрационен лог за достъп, който показва кой до какво е имал достъп — и кога този достъп е бил отнет.
Трите контроли, които мениджърът на пароли обработва директно (политика за достъп, MFA, хигиена на идентификационните данни), съответстват на конкретни клаузи от член 21. Криптирането и одитният лог допълват четирите. Заедно те покриват оперативното доказателство, което националните компетентни органи изискват в одитните цикли през 2026 г.
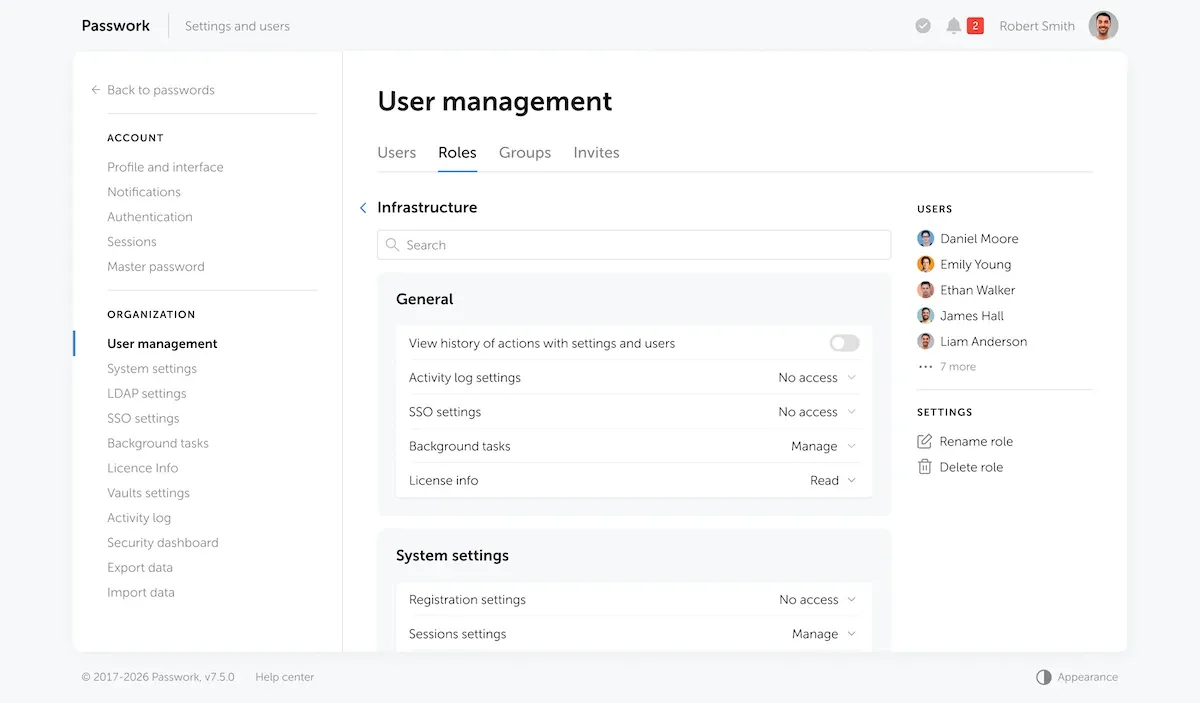
Много организации имат документирана политика за достъп и приложена MFA на ниво SSO слой, но нямат запис кой е имал достъп до споделени идентификационни данни: пароли за бази данни, API ключове, служебни акаунти (service accounts). SSO не се разпростира върху тях. Passwork затваря тази одитна празнина. Той предоставя структурирано хранилище с достъп, базиран на роли, интеграция с AD/LDAP и пълен одитен лог.
Скритата възвръщаемост на инвестицията (ROI): Спестяване на часове при запазване на съответствието
Съответствието задава минималната летва. Организациите, които извличат максимума от подготовката за NIS2, я използват, за да разрешат проблеми, които са търпели с години: непоследователни политики за пароли, липса на одитна следа за споделени идентификационни данни, права за достъп, за чието предоставяне никой не помни.
Типичният проект за внедряване на IAM отнема от 12 до 18 месеца. Интеграцията на Passwork с AD/LDAP работи по различен начин: свързвате го към съществуващата си директория и осигуряването на потребители (provisioning) става автоматично. Основната инсталация и връзката с AD/LDAP отнемат под един час. Структурата на хранилището, конфигурирането на ролите и въвеждането на екипа обикновено отнемат от една до две седмици в зависимост от размера на организацията. Това е реалистичният отговор на въпроса „колко време отнема постигането на съответствие за идентификационните данни по NIS2?“
Когато нов инженер се присъедини към DevOps екипа, той наследява достъпа на екипа до хранилището чрез членството си в AD група. Когато някой напусне, вие деактивирате неговия AD акаунт, достъпът му до Passwork се отнема с едно и също действие, а събитието се записва автоматично — с времево клеймо, обвързано с потребителския запис. Таблото за управление на сигурността (Security dashboard) показва всички тайни, до които освободеният служител е имал достъп, осигурявайки пълна видимост. Без ръчен контролен списък за отписване (deprovisioning) и с чиста следа при напускане на служители за одиторите.
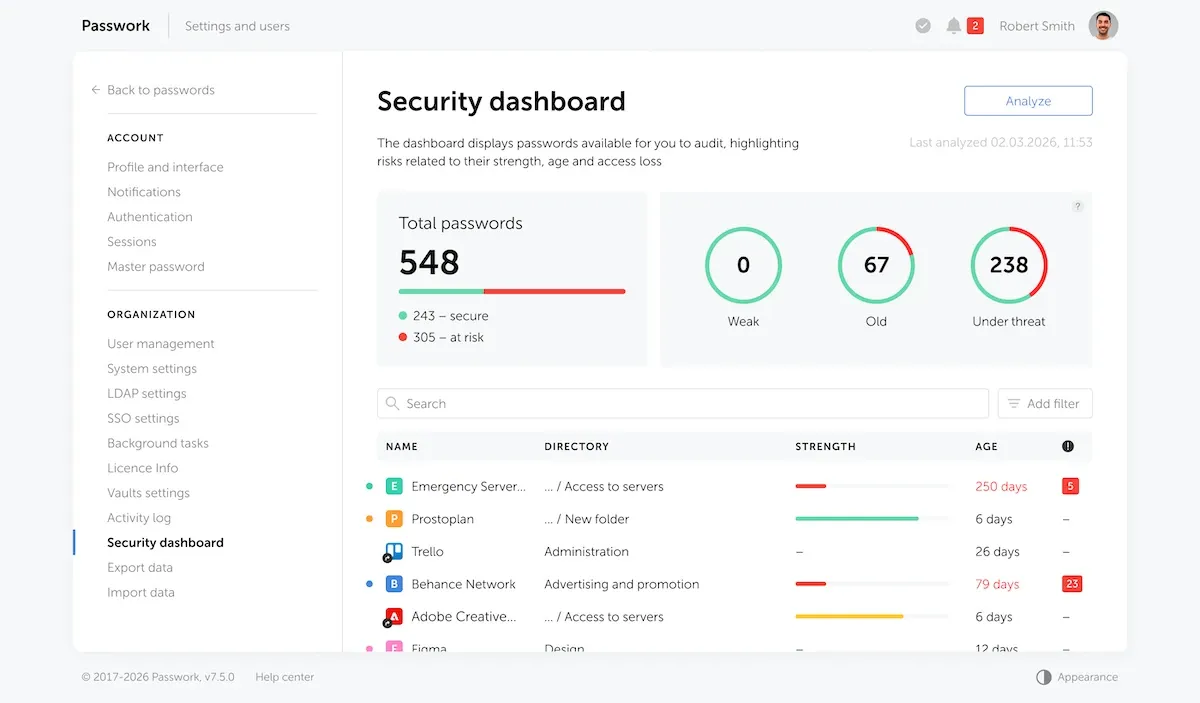
За член 21, параграф 2, буква „и“ (i) от NIS2 това е пряка, подлежаща на документиране контрола. Можете да покажете на одитора точно как се предоставя, ограничава по обхват и отнема достъпът, с ясна връзка към вашата директорийна структура.
Когато потребителите разполагат с надеждно хранилище, те спират да губят идентификационни данни. Вместо да записва парола в браузър, на листче (sticky note) или в съобщение в Slack, потребителят я запазва веднъж в хранилището. Следващия път, когато му потрябва, той отваря хранилището.
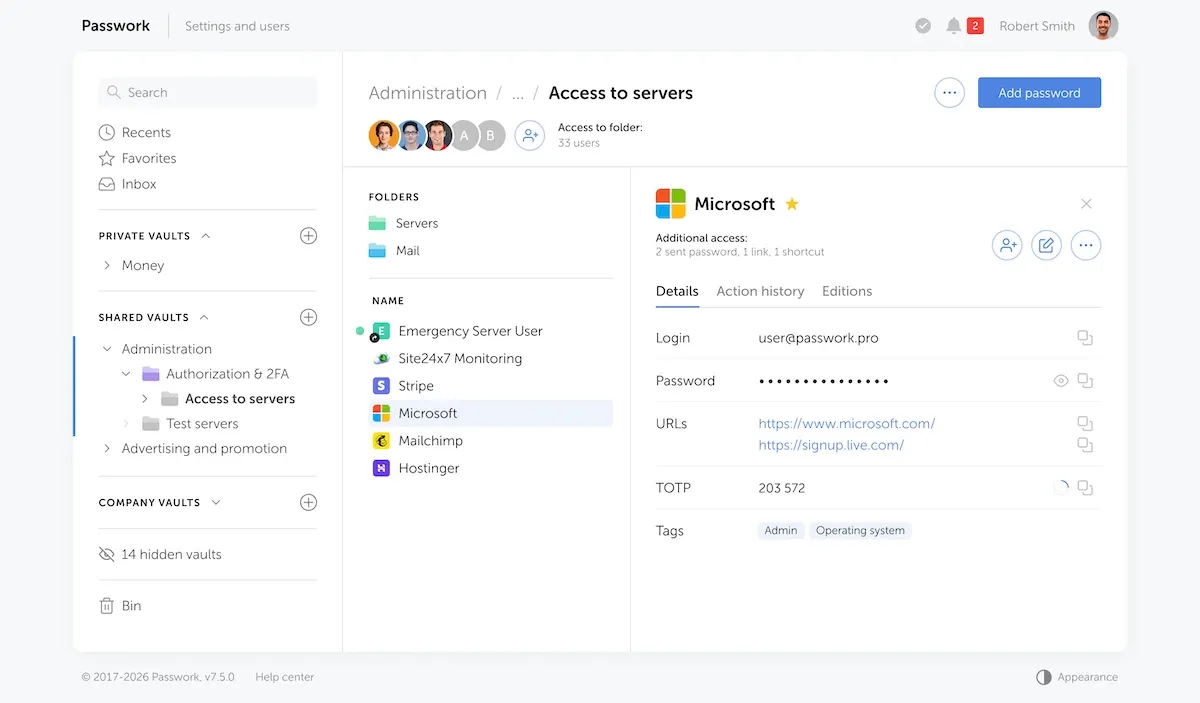
Това е най-важно за споделените акаунти. Паролата за споделена среда за междинно тестване (staging), входът за социалните мрежи, наследената система, която не поддържа SSO — това са точно тези идентификационни данни, които генерират повтарящи се заявки за нулиране, защото никой конкретен човек не е техен собственик. Хранилището осигурява на споделените идентификационни данни постоянно, достъпно място с ясен лог за достъп.
При приблизително $70 на заявка под формата на загубена производителност и време на персонала, организация, обработваща 200 свързани с пароли helpdesk заявки на месец, харчи $14,000 месечно за тези непреки разходи. Намаляването им наполовина — консервативна оценка за организации, преминаващи от инцидентно съхранение на идентификационни данни към управлявано хранилище — спестява $84,000 годишно.
Генериране на доказателства за одит при поискване
Да знаете, че отговаряте на изискванията, и да го докажете пред одитор са два различни проблема. Повечето организации откриват тази разлика едва по време на самия одит, опитвайки се трескаво да възстановят историята на достъпа от логовете на Windows Event Viewer и имейл кореспонденции.
Passwork записва всяко действие с идентификационни данни: кой до какъв трезор е имал достъп, кога, от кой IP адрес и какви промени са направени. Тези логове могат да се експортират и съдържат точно време (timestamp). Когато одитор поиска: „покажете ми кой е имал достъп до данните за вход в производствената ви база данни през последните 90 дни“, вие генерирате доклада за броени минути.
Инструментът ECSO NIS2 Transposition Tracker потвърждава, че националните компетентни органи изискват документирани доказателства за прилагането на контрол на достъпа, а не само документи с политики. Организациите, които са разчитали на електронни таблици или споделени пощенски кутии за управление на идентификационни данни, обикновено нямат никакви доказателства.
Член 34 от NIS2 определя структурата на глобите: съществените субекти са изложени на глоби до 10 милиона евро или 2% от общия годишен световен оборот, а важните субекти – до 7 милиона евро или 1,4% — в зависимост от това коя сума е по-висока. Одитният лог е вашата основна защита срещу такъв риск.
Започнете с пропуска, който IAM самостоятелно не може да затвори
Организациите, които разглеждат NIS2 единствено като формално упражнение по съответствие, отделят най-много време за него и получават най-малка полза. Онези, които използват крайния срок, за да коригират начина, по който действително се управляват идентификационните данни, постигат по-малко натоварване на съпорта (helpdesk), по-малка повърхност за атака и одитни доказателства, които могат да предоставят при поискване.
Passwork се изпълнява самостоятелно хостван (self-hosted) във вашата собствена инфраструктура, притежава сертификат ISO 27001 и е създаден да отговаря на изискванията на NIS2 за контрол на достъпа и водене на одитни логове. Можете да го тествате във вашата собствена среда — започнете безплатен пробен период в Passwork.