Уязвимост Comment2Shell в WordPress може да превърне анонимен коментар с XSS в RCE през админ сесия
Превод и анализ на NodePoint News по материал на
The Hacker News„WordPress Comment2Shell Flaw Can Turn Anonymous Comment XSS Into RCE via Admin Session“
Уязвимост в ядрото на WordPress позволяваше на анонимен посетител да остави коментар, който скрива зловреден код на страницата. Ако влизащ в системата администратор по-късно отвори тази страница, кодът може да изпълни команди на сървъра на сайта.
WordPress отстрани уязвимостта, проследявана като CVE-2026-93485 и наречена „Comment2Shell“, на 17 септември във версия 7.1.1 и посъветва собствениците на сайтове да обновят незабавно. Няма данни тя да е използвана в атаки и не фигурира в списъка на правителството на САЩ за активно експлоатирани софтуерни уязвимости.
Patchstack, компанията, определила идентификатора, оцени уязвимостта с 7.1 от 10 по скалата CVSS.
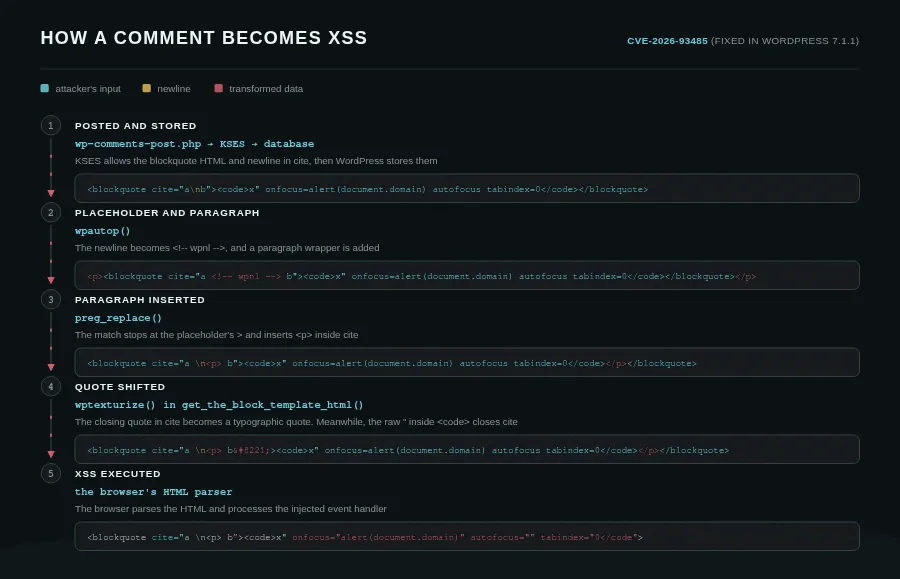
WordPress проверява коментарите за опасен HTML при запазването им, след което ги преформатира при показване на страницата. Пролуката е съществувала именно в междината между тези две стъпки.
Рафи Мухамад, изследователят по сигурността, който съобщи за грешката, представи пълната верига на атаката в доклад от 21 септември. Трикът се е състоял в нов ред, поставен вътре в атрибут на позволен HTML таг в коментара.
Когато WordPress преформатира коментара за показване, една от стъпките е разделила този таг и е преместила текста на атакуващия на място, където браузърът го третира като активен събитиен манипулатор (event handler). Манипулаторът се е изпълнявал автоматично при зареждане на страницата, без да е необходимо щракване.
Зловредният код се е изпълнявал в браузъра на всеки, който отвори страницата, независимо дали е влязъл в профила си, и е действал с нивото на достъп на съответния потребител.
Изпълнението на код на сървъра е изисквало още едно условие – логнат администратор да отвори страницата, съдържаща коментара.
След това зловредният код е можел да използва сесията на самия администратор, за да качи разширение (plugin), съдържащо web shell – малък файл, който изпълнява каквито и да е команди, изпратени от атакуващ. Качването на разширение по този начин е познат маршрут от браузъра на администратора до пълния контрол над сървъра.
Атаката е зависила и от начина, по който сайтът показва своите коментари. Тя е работила при сайтове, използващи блокови теми (block theme) или класически теми, които форматират коментарите по същия начин, но не и при останалите.
За да се случи каквото и да е от това, коментарът първо е трябвало да се появи на страницата. От WordPress описват уязвимостта като експлоатируема само „при условие че коментарът бъде одобрен“.
Но модерацията на коментарите е изключена по подразбиране, а настройката за задържане на коментари от нови потребители може да бъде заобиколена. Така коментарът е можел да достигне до страницата, без някой да го одобрява. Както посочват от Patchstack: „модерацията не е мярка за сигурност“.
Какво да направите
Обновете до WordPress 7.1.1 или до най-новата версия на вашия клон, ако той все още получава корекции за сигурност. Засегнатите версии са от 4.7 до 7.1, а това са коригираните версии за текущите клонове:
WordPress 7.1: обновете до 7.1.1
WordPress 7.0: обновете до 7.0.5
WordPress 6.9: обновете до 6.9.8
По-стари клонове назад до 4.7: инсталирайте коригираната версия за вашия клон (назад до 4.7.36), описана в документацията за нови версии на WordPress
Сайт, който не може да се обнови веднага, може да ограничи достъпа, като спре коментарите към публикациите или изключи коментарите в целия сайт. Също така защитна стена за уеб приложения (WAF) или разширение за сигурност могат да блокират манипулирания коментар.
Нито от WordPress, нито изследователят са публикували отделно заобиколно решение (workaround). Инсталирането на обновяването отстранява уязвимостта, но не отменя промените, които атакуващ вече е направил. Сайт с основания да смята, че е бил обект на атака, трябва също да провери за непознати разширения или файлове.
WordPress 7.1.1 отстранява общо 11 проблема със сигурността. Тази уязвимост в коментарите е единствената, до която атакуващ без профил е имал достъп – повечето от останалите са изисквали влязъл в системата потребител с определено ниво на достъп.
Същото обновяване коригира и втора уязвимост, наречена Click2Shell, при която специално подготвена връзка може да накара WordPress да инсталира тема и заедно с втора слабост в тази тема да изпълни код на сървъра. Тя също е изисквала логнат администратор да отвори връзката.
Ядрото на WordPress имаше и други сериозни уязвимости тази година. През юли грешка, наречена wp2shell, позволи на атакуващи да изпълняват код без никакъв вход, а американските власти по-късно я включиха в списъка на активно използваните в реални атаки.
През август изследователи експлоатираха уязвимост за скриптове в страницата за вход, за да изпълнят код като администратор. Това са отделни уязвимости от проблема с коментарите.
Анализ на риска за България
Заплахата е с високо ниво на риск за българския дигитален сектор, тъй като голям процент от фирмените, медийните и държавните уебсайтове в България използват системата WordPress. Въпреки че се изисква администратор да прегледа коментара, липсата на модерация по подразбиране прави критично важно българските организации и ИТ администратори своевременно да инсталират актуализацията до версия 7.1.1.
Оригинален източник:
The Hacker News.
Преведено автоматично на български език.
Вижте оригиналната публикация: The Hacker News →
Ние използваме бисквитки (cookies), за да гарантираме най-добрата работа на нашия уебсайт и за статистически цели. С използването на нашия сайт вие се съгласявате с нашата Политика за поверителност.