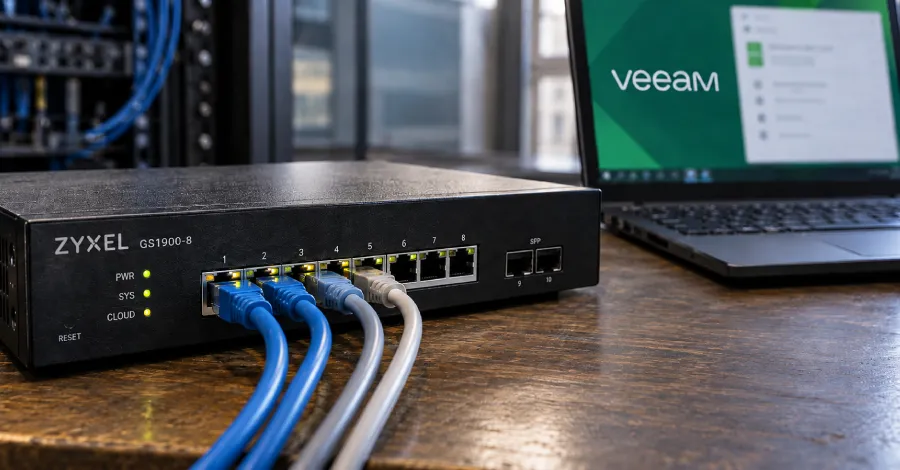
Американската Агенция за киберсигурност и инфраструктурна сигурност (CISA) добави вече отстранена уязвимост в сигурността, засягаща суичовете от серията Zyxel GS1900, към своя каталог с познати експлоатирани уязвимости (KEV), позовавайки се на доказателства за активна експлоатация.
Уязвимостта, проследявана като CVE-2026-7273 (оценка по CVSS: 8.8), представлява препълване на стековия буфер (stack-based buffer overflow), което може да доведе до изпълнение на произволни команди на операционната система (OS).
„Уязвимост от тип препълване на стековия буфер в CGI програмата на фърмуера на суичовете от серията Zyxel GS1900 може да позволи на неавтентифициран атакуващ в локалната мрежа (LAN) да експлоатира дефекта и потенциално да изпълни OS команди чрез специално форматирана HTTP заявка“, заявява Zyxel в официално предупреждение, публикувано през юни 2026 г.
Проблемът е отстранен в следните версии –
- GS1900-8 2.90(AAHH.1)C0 и по-ранни – Коригирано в 2.90(AAHH.2)C0
- GS1900-8HP 2.90(AAHI.1)C0 и по-ранни – Коригирано в 2.90(AAHI.2)C0
- GS1900-10HP 2.90(AAZI.1)C0 и по-ранни – Коригирано в 2.90(AAZI.2)C0
- GS1900-16 2.90(AAHJ.1)C0 и по-ранни – Коригирано в 2.90(AAHJ.2)C0
- GS1900-24 2.90(AAHL.1)C0 и по-ранни – Коригирано в 2.90(AAHL.2)C0
- GS1900-24E 2.90(AAHK.1)C0 и по-ранни – Коригирано в 2.90(AAHK.2)C0
- GS1900-24EP 2.90(ABTO.1)C0 и по-ранни – Коригирано в 2.90(ABTO.2)C0
- GS1900-24HPv2 2.90(ABTP.1)C0 и по-ранни – Коригирано в 2.90(ABTP.2)C0
- GS1900-48 2.90(AAHN.1)C0 и по-ранни – Коригирано в 2.90(AAHN.2)C0
- GS1900-48HPv2 2.90(ABTQ.1)C0 и по-ранни – Коригирано в 2.90(ABTQ.2)C0
CISA не разкрива кой стои зад опитите за експлоатация, кога са започнали те, колко организации са били обект на атака, колко от тях са били успешни и какво са направили атакуващите след получаване на достъп до уязвимата услуга.
От Zyxel изказват благодарност на Lei Gu, Jun Cao, Zhiqing Rui, Jingzheng Wu и Tianyue Luo от ISCAS за откриването и докладването на уязвимостта. Към момента на писане компанията все още не е актуализирала съобщението си, за да потвърди активната експлоатация.
Предвид активната експлоатация, от цивилните федерални агенции в САЩ (FCEB) се изисква да инсталират корекциите за сигурност до 24 септември 2026 г. за осигуряване на оптимална защита.
Активна експлоатация на уязвимост във Veeam Agent for Windows
Това разкритие идва на фона на предупреждение от Arctic Wolf за активна експлоатация на CVE-2026-32996 (оценка по CVSS: 7.3) – уязвимост за локално ескалиране на привилегии във Veeam Agent for Microsoft Windows, която позволява на атакуващ с локален достъп да получи пълен контрол на ниво SYSTEM върху засегнатите крайни устройства.
„Проблемът произтича от начина, по който услугата Veeam Endpoint Backup обработва сесии с повишени привилегии през локалния gRPC именован канал \\.\pipe\Veeam\VAW\ServiceConnectionPipe“, посочват от компанията. „Услугата кешира администраторски профил спрямо контролиран от клиента UID на сесията, който не е обвързан с заявяващия потребител или връзка.“
„Тъй като сесийните UID с повишени привилегии се записват в C:\ProgramData\Veeam\Endpoint\Svc.VeeamEndpointBackup.log, който обикновените потребители могат да четат, киберпрестъпник може да придобие валиден UID и да го използва злонамерено за изпълнение на команди като SYSTEM. Публично достъпният доказателствен код (PoC) в GitHub демонстрира това чрез стартиране на whoami и записване на резултата във файл.“