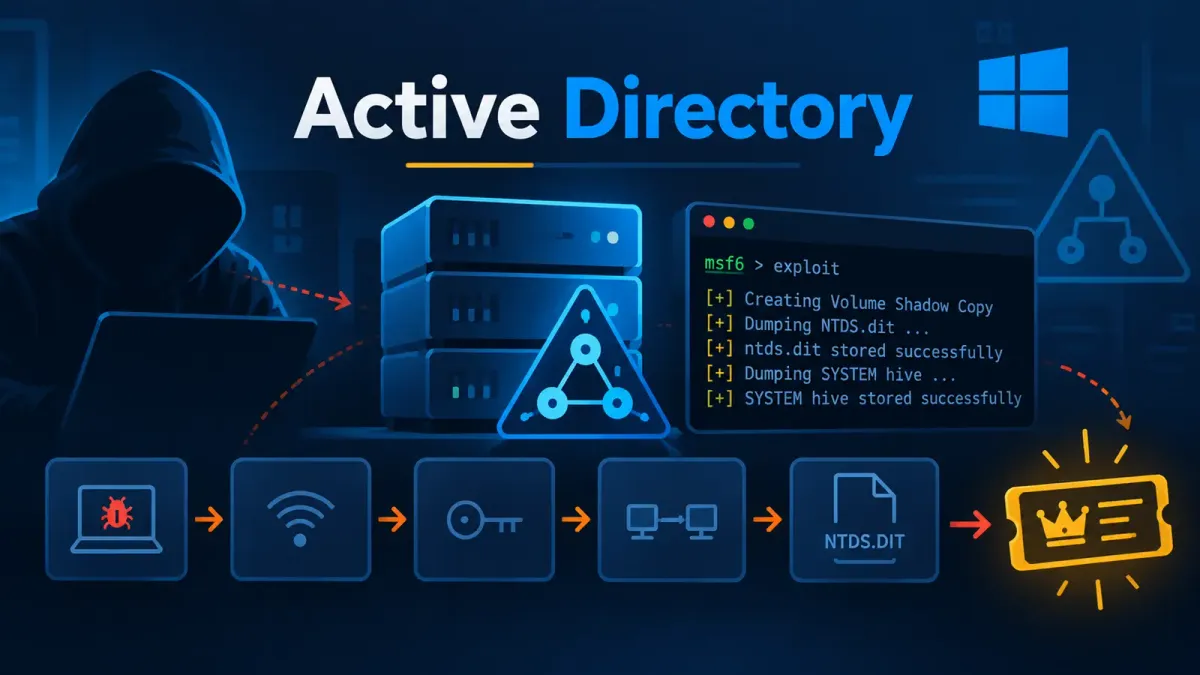
Злонамерените субекти, които получат първоначален достъп до Windows мрежа, все по-често се прицелват в контролера на домейна – сървъра, който управлява идентичностите и правата за достъп.
Успешната кражба на базата данни на Active Directory може да разкрие паролни данни за всеки акаунт в домейна. Тази единствена стъпка може да превърне локално проникване в далеч по-мащабен пробив.
Изследователите описват верига на атака, която може да започне с целеви фишинг (spearphishing), вредоносен макрос в Office документ, пряк път (shortcut файл) или манипулиран инсталационен пакет.
Малка програма от първи етап се изпълнява в оперативната памет, след което се свързва със сървър под контрола на атакуващия и търси начини за повишаване на привилегиите. Оттам нападателят може да се насочи към контролера на домейна, опитвайки се да се слее с обичайната активност на Windows.
Анализаторите от Trellix установиха тази активност по време на контролирана симулация, която проследи кражбата на идентификационни данни от първоначалния достъп до извличането на данните.
В доклад, предоставен на Cyber Security News (CSN), Trellix посочва, че защитниците трябва да се фокусират върху подозрителното поведение, вместо да разчитат единствено на познати сигнатури на инструменти.
Сценарият е критичен, тъй като откраднатите хешове на пароли могат да се използват без да се знае оригиналната парола. Те също така помагат на атакуващите да се придвижват между системите, да се представят за привилегировани потребители и да запазят достъп дори след частично изчистване на заплахата.
Подобни рискове се срещат и в анализите за кражба на хешове на пароли от Active Directory, където атакуващите компрометират системите за управление на идентичността, вместо само отделна работна станция.
Хакери крадат NTDS.dit
След достигане на достъп на ниво SYSTEM, атакуващият може да събере идентификационни данни, съхранявани от процеса за автентикация на Windows, и да ги използва повторно за достъп до контролера на домейна.
Следващата цел е базата данни на Active Directory, която обикновено е заключена, докато Windows работи. Атакуващите могат да злоупотребят с Volume Shadow Copy Service, за да създадат копие за четене и да заобиколят това заключване.
Откраднатата база данни се комбинира със системен регистър (registry hive), съдържащ ключа, необходим за отключването ѝ в офлайн режим. Резултатът може да включва NTLM хешове, Kerberos ключове и история на паролите за акаунтите в домейна.
В лабораторната верига файловете са копирани чрез SMB и механизми за отдалечена администрация преди HTTPS ексфилтрация към облачно хранилище. Киберпрестъпниците нямат нужда да разбиват всяка извлечена парола, за да извлекат полза. Валидният хеш позволява pass-the-hash активност, осигурявайки опити за достъп чрез самия хеш.
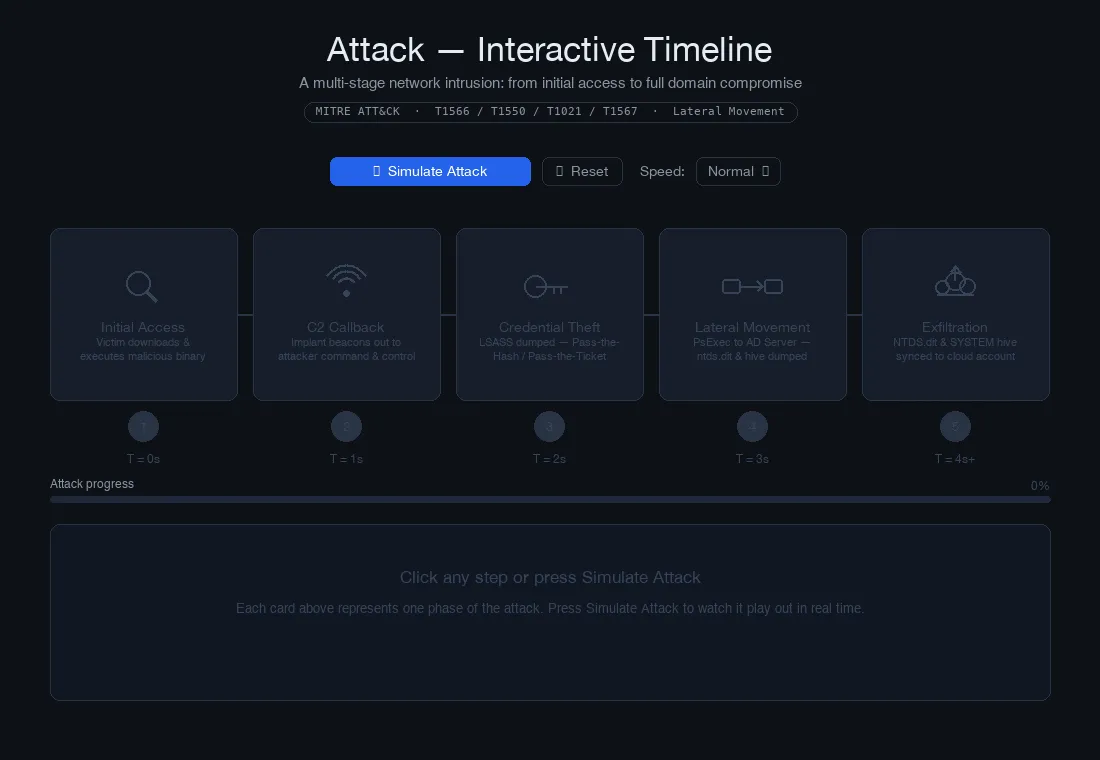
Екипите по сигурност наблюдават и атаки със злоупотреба с Windows shadow-copy, при които функциите за архивиране се използват срещу самите организации, които трябва да защитават.
Най-сериозното последствие е достъпът до тайната на акаунта KRBTGT. Тази тайна позволява на нападателя да фалшифицира Golden Ticket – Kerberos билет за автентикация, който предоставя неограничени права в домейна. Освен ако съответните ключове не бъдат сменени, фалшифицираните билети осигуряват на атакуващите траен маршрут за повторно проникване в компрометираните системи.
Засичане на веригата на атаката
Вместо да чакат файл с познат зловреден код, защитниците трябва да наблюдават активността около контролерите на домейни. Признаците включват необичаен привилегирован достъп, създаване на сенчести копия (shadow-copy), събиране на файлове от директории и големи обеми изходящ трафик.
Общите препоръки за защита от техники за атака срещу Active Directory също поставят акцент върху мониторинга за извличане на идентификационни данни (credential dumping), DCSync и фалшифицирани билети. Мрежовата видимост е от съществено значение, тъй като изтичането на данни може да се скрие в обичайния уеб трафик.
Организациите трябва да преглеждат изходящите връзки от контролерите на домейни и да разследват неочаквани SMB или HTTPS трансфери на файлове. Препоръчва се също да се ограничи достъпът до Volume Shadow Copy Service и да се премахне NTLM автентикацията там, където тя вече не е необходима.
За да намалят риска от цялостно превземане на идентичностите, администраторите трябва да активират групата Protected Users, където е приложимо, и да следят пътищата за достъп до контролерите на домейни.
Необходимо е да се одитират правата за репликация и да се анализират необичайни модели на DCSync. След потвърдено компрометиране засегнатите системи трябва да се изолират, компрометираните привилегировани акаунти да се нулират и да се планира контролирана ротация на ключа на KRBTGT.
Реакцията не може да спре до изтриване на подозрителна програма. Екипите трябва да идентифицират системите, до които е осъществен достъп с откраднатите идентификационни данни, да проверят регистрационните файлове за злоупотреба с билети и да установят дали базата данни е напуснала мрежата.
Практическият списък с мерки за сигурност на Active Directory предоставя контекст за оценка на експозицията на идентичностите и определяне на приоритетите за възстановяване. Този симулиран случай напомня на защитниците, че инфраструктурата за идентичност представлява цел с висока стойност след първоначалния пробив.
Защитата е много по-ефективна при разпознаване на поведението зад кражбата на идентификационни данни, отколкото при търсене единствено на познат инструмент. Бързата изолация, методичното възстановяване на идентификационните данни и постоянният мониторинг на контролера на домейна могат да предотвратят прерастването на единично проникване в дългосрочен контрол.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Име на файл | ntds.dit | База данни на Active Directory, таргетирана за офлайн извличане на идентификационни данни. |
| Системен регистър (hive) | SYSTEM | Системен регистър, съдържащ boot ключа, използван заедно с базата данни на директорията. |
| Файлов път | \\?\GLOBALROOT\Device\HarddiskVolumeShadowCopy1\Windows\NTDS\ntds.dit | Път до сенчестото копие, използван при симулирания метод на събиране на данни. |
| Име на процес | lsass.exe | Процес за автентикация на Windows, таргетиран за извличане на идентификационни данни по време на етапа на кражба. |
| Име на файл | secretsdump.py | Инструмент за офлайн извличане на идентификационни данни, цитиран в изходния материал. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или зареждане на връзки. Възстановявайте адресите само в изолирана среда на платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.