Хакерската група, известна като SideCopy, бе забелязана да използва фишинг примамки, насочени към академични институции в Индия, разширявайки стратегическия си фокус извън правителствения сектор.
„Операциите от кампанията на SideCopy обикновено започват чрез фишинг кампании, които злоупотребяват с mshta.exe за изпълнение на злонамерени скриптове и заобикаляне на стандартните протоколи за сигурност“, заявяват изследователите от Trellix Богавапу Рама Субраманя Шринивас Гупта и Равишанкар Н. С. в технически доклад.
„Този механизъм за доставка улеснява внедряването на троянски кон за отдалечен достъп (RAT), който служи като основен стълб в тяхната офанзивна инфраструктура.“
Активна поне от 2019 г., SideCopy (известна още като TAG-140) е група за усъвършенствана персистентна заплаха (APT) с произход от Пакистан, която има припокривания с групата Transparent Tribe. Исторически погледнато, атакуващите са се насочвали предимно към индийските отбранителни сили и правителствени служители.
В доклад, публикуван през юни 2026 г., Seqrite Labs свърза SideCopy с фишинг кампания, насочена към Министерството на финансите на Афганистан, използваща троянски кон за отдалечен достъп с отворен код, наречен Xeno RAT.
Последната верига на атака, документирана от Trellix, използва целеви фишинг за доставяне на компрометиран ZIP архив, в който се съдържа пряк път за Windows (LNK) с фалшифицирана PDF икона и разширение .DOCX („commskll.docx.lnk“), за да изглежда злонамереният файл легитимен.
LNK файлът се използва за извличане на обфускирано HTA приложение (HTML Application) от отдалечен сървър („docsportal[.]in“) и изпълнението му чрез „mshta.exe“, което след това преминава към рефлективно зареждане на зловреден код под формата на DLL. Зловредният софтуер използва антифорензика процедура за самоунищожение, която изтрива HTA файла след инициализирането на следващия етап.
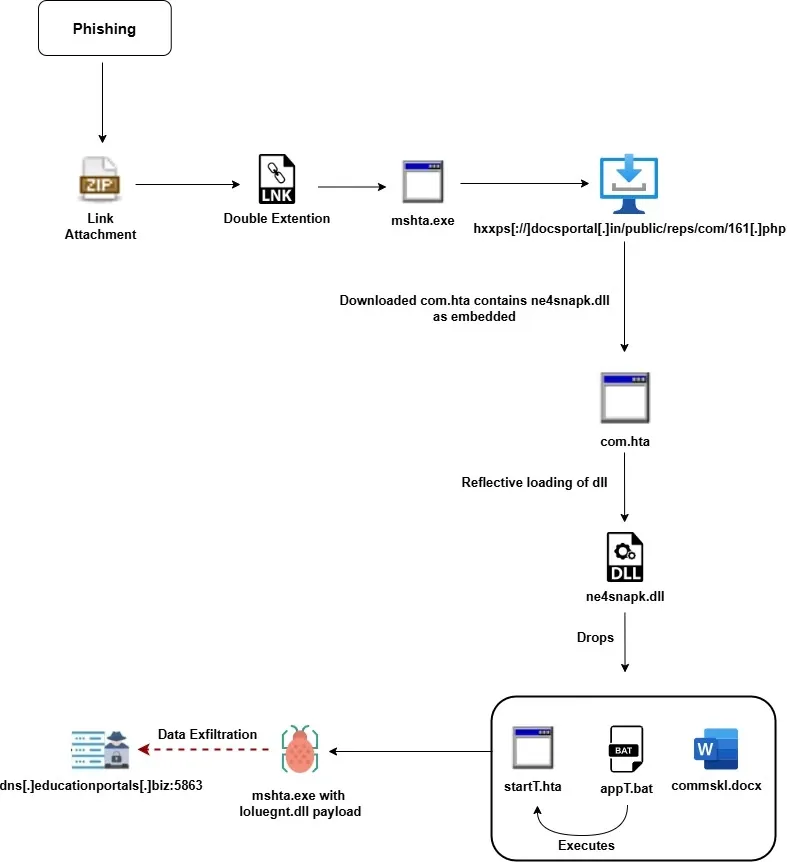
Файлът DLL служи като дропър за три вградени компонента –
- appT.bat, партиден скрипт, който се стартира чрез Windows Registry Run Key, за да изпълни „startT.hta“ с помощта на „mshta.exe“ без необходимост от потребителска интеракция
- startT.hta, вторичен етап от експлоатацията, който съдържа обфускирания краен зловреден код
- commskl.docx, документ за примамка
„Обфускираният код в startT.hta изпълнява многоетапна процедура за деобфускация, за да реконструира XAML зловреден код от две части директно в паметта“, обясняват от Trellix, като добавят, че той отговаря за рефлективното зареждане на вградена DLL библиотека („ioluegnt.dll“).
„За да избегне засичане от дискови антивирусни системи, зловредният софтуер декодира основния си зловреден код в енергозависимата памет, преминавайки от Base64-кодиран низ към активен процес в паметта чрез .NET десериализация.“
Файлът DLL представлява троянски кон за отдалечен достъп, наречен ReverseRAT, който се използва от SideCopy от началото на 2021 г. за улесняване на извличането на данни, отдалеченото изпълнение и поддържането на достъп (persistence). Той е оборудван да събира системни метаданни, списък с инсталиран софтуер, екранни снимки, пароли и съдържание на клипборда; да извършва файлови операции; да изпълнява команди; да конфигурира персистентност чрез системния регистър; да качва файлове; и да стартира shell сесия.
Трафикът към командния сървър (C2) е криптиран с твърдо кодиран криптографски ключ („NMXIKS09?:709,!~lnsYUS“). Събраните данни се извличат през порт 5863 към „dns.educationportals[.]biz“, който се пренасочва към IP адрес „45.61.157[.]22“.
„Текущите дейности на SideCopy подчертават дисциплиниран и силно стратегически подход към събирането на разузнавателна информация“, заключават от Trellix. „Въпреки че техният исторически фокус е бил върху индийски правителствени субекти, скорошната им промяна към академичните институции подчертава разширяващ се набор от стратегически приоритети.“
„Чрез постоянно усъвършенстване на етапите си на инфектиране, най-вече чрез засилената злоупотреба с mshta.exe и сложна, многослойна обфускация, те остават страхотен и адаптивен противник за регионалната сигурност.“