През уикенда изследователят по киберсигурност Абделхамид Насери (известен още като Nightmare Eclipse) публикува поредния експлойт за zero-day уязвимост в Microsoft Defender, който блокира обновленията на антивирусната програма.
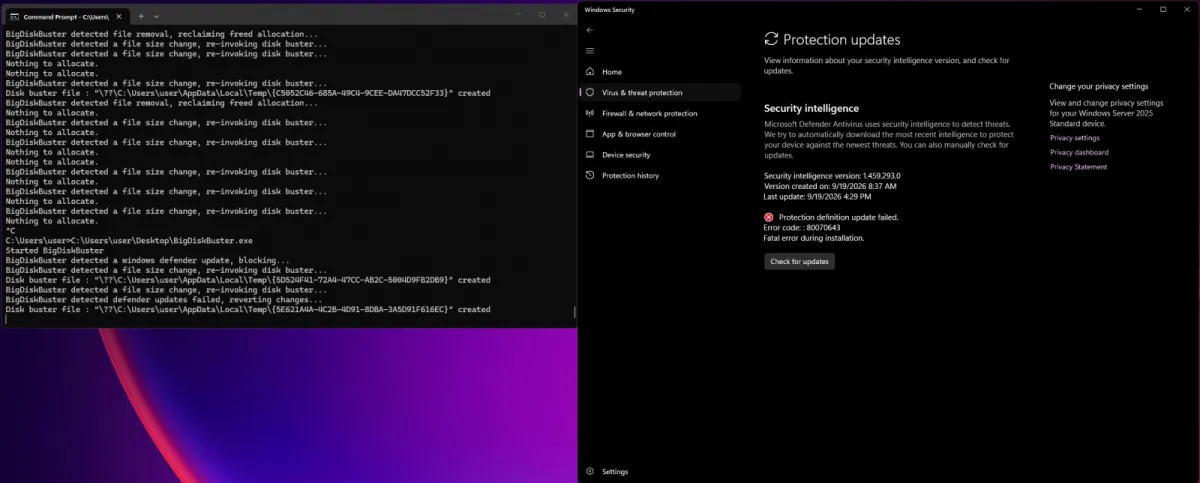
Насери го наименува BigDiskBuster и заяви, че е подобен на друг zero-day в Defender, известен като UnDefend, който той разкри през април и който позволяваше на стандартни потребители да блокират обновленията на дефинициите.
Изследователят по сигурността добави, че BigDiskBuster работи на всички поддържани версии на Windows и че трябва да се изпълнява във фонов режим, за да блокира обновленията на Defender.
„Направих забавен инструмент, който напълно пречи на Defender да се обновява, така че оставате блокирани с настоящата си версия, ако инструментът работи във фонов режим“, каза той.
„Тази концептуална разработка (PoC) е подобна на UnDefend, тя предотвратява извършването на обновления на платформата/сигнатурите от Windows Defender. Изглежда работи на всички поддържани версии на Windows, но PoC съдържа някои грешки и има нужда от пренаписване, но разбирате идеята.“
От април 2026 г. Насери е публикувал почти дузина zero-day експлойти като част от продължаващ спор с Microsoft относно твърденията му за несправедливото му уволнение през март 2025 г.
Преди две седмици той публикува друг експлойт за zero-day уязвимост в Defender, който предоставя SYSTEM достъп (известен като „ShieldCrash“), веднага след като Microsoft разпространи месечните си корекции за сигурност от Patch Tuesday.
Според Насери ShieldCrash заобикаля друг дефект за ескалация на привилегии в Defender – ShieldBreak, коригиран седмица по-рано, който от своя страна заобикаляше RoguePlanet – друг дефект в Defender, разкрит от изследователя през юни и коригиран от Microsoft през юли.
Публикуваните от Насери zero-day експлойти през тази година включват също LegacyHive, BlueHammer, RedSun, YellowKey, GreenPlasma, MiniPlasma и UnDefend, които са насочени срещу Microsoft Defender, BitLocker и други компоненти на Windows.
Първоначално Microsoft отговори с предупреждения за правни действия срещу всеки, който участва в „злонамерена дейност, причиняваща реална вреда“ на клиентите на компанията, което накара мнозина в общността по информационна сигурност да вярват, че Microsoft директно заплашва изследователя по сигурността.
Въпреки че Microsoft коригира някои от уязвимостите, разкрити от Насери (като ShieldBreak, RoguePlanet, YellowKey, GreenPlasma и MiniPlasma), за останалите проблеми със сигурността все още липсва официална корекция за сигурност.
Говорител на Microsoft не беше на разположение за коментар, когато BleepingComputer се свърза с тях относно zero-day уязвимостта BigDiskBuster за отказ на обслужване.