Aikido Security представи Altar-1 — модел с изкуствен интелект с отворени тегла (open-weight), проектиран да изпълнява защитни задачи по киберсигурност изцяло в собствената инфраструктура на организацията.
Моделът има за цел да помогне на екипите по сигурност да използват напреднал AI за откриване на уязвимости и тестване за проникване, без да изпращат изходен код, вътрешна документация или констатации за сигурността към външни облачни услуги за извеждане на изводи (inference).
Altar-1 е създаден за организации със стриктни изисквания за поверителност, регулации или оперативни дейности. Те включват банки със задължения за резидентност на данните, доставчици на здравни услуги, работещи с чувствителна пациентска информация, и промишлени организации с изолирани (air-gapped) среди за оперативни технологии.
Чрез запазване както на модела, така и на данните под контрола на клиента, Aikido позиционира Altar-1 като суверенно решение за разузнаване в областта на сигурността. Моделът захранва Aikido Machine — автономното устройство за тестване за проникване на компанията.
Aikido Machine е проектирано да работи в средите на клиентите и непрекъснато да идентифицира, експлоатира и потвърждава слабости в цялата повърхност за атака.
Altar-1 добавя възможности за локално AI логическо заключение към този работен процес, позволявайки на тестването за сигурност да обработва чувствителен технически контекст, без да го предава на трети страни.
Aikido Security Unveils Altar-1
Aikido създаде Altar-1 въз основа на модела GLM-5.3 с отворени тегла на Z.AI, намалявайки размера му за съхранение от 1.51 TB на 328 GB. Компанията първо приложи AWQ INT4 квантуване, намалявайки модела до 488.2 GB, а след това използва подрязване на експерти (expert pruning), за да премахне компоненти, които са по-малко релевантни за целевите задачи по сигурността.
Моделите от типа Mixture-of-Experts съдържат множество специализирани неврономрежови компоненти, наречени „експерти“. По време на извеждането на изводи се избира само ограничен брой за всеки токен. Въпреки това по-големият набор от експерти обикновено все още изисква значително количество памет.
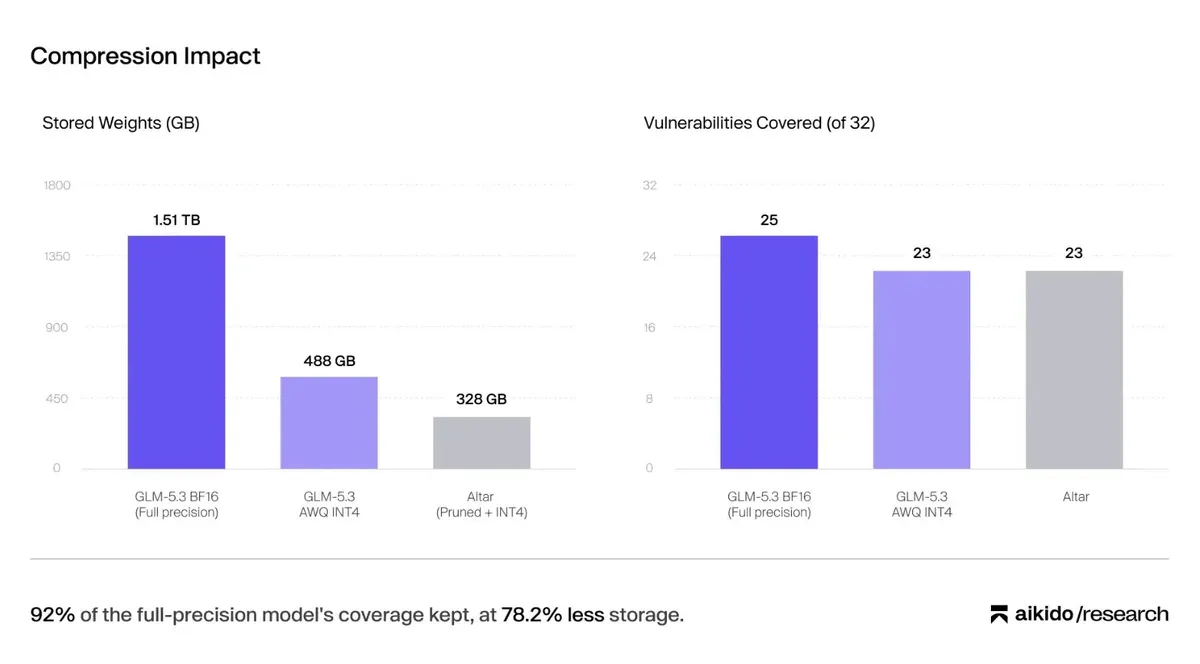
От Aikido съобщават, че са запазили 168 от първоначалните 256 маршрутизирани експерти във всеки основен слой и са премахнали 88 експерти. Резултатът представлява 78.2 процента намаление спрямо оригиналния модел с пълна точност и 32.8 процента намаление спрямо вече квантувания модел.
За да реши кои експерти да запази, Aikido използва следи от вътрешни тестови бенчмаркове за проникване, а не данни на клиенти. Тези следи включват представителен код, извиквания на инструменти и отговори на агенти, генерирани по време на работните процеси за тестване на сигурността.
Компанията също така включи многоезичен текст по време на калибрирането, за да запази разбирането на езици, необходимо за преглед на документация, бизнес правила, поведение на приложения и потребителски интерфейси на различни езици.
Aikido използва Cerebras REAP (Router-weighted Expert Activation Pruning), за да избере експерти въз основа на теглата на маршрутизатора и размера на изхода, запазвайки възможностите за програмиране, киберсигурност и логическо заключение на естествен език.
Във вътрешен бенчмарк, обхващащ 32 известни уязвимости в 30 хранилища, Altar-1 постигна средна точност на откриване (recall) от 60.4 процента на пускане. Той преоткри 23 от 32-те уязвимости поне веднъж в рамките на три пускания.
Квантуваният, но неподрязан модел GLM-5.3 достигна 61.5 процента точност на откриване и откри същите 23 уязвимости. За сравнение, родителският модел с пълна точност постигна 65.6 процента точност на откриване и идентифицира 25 уязвимости.
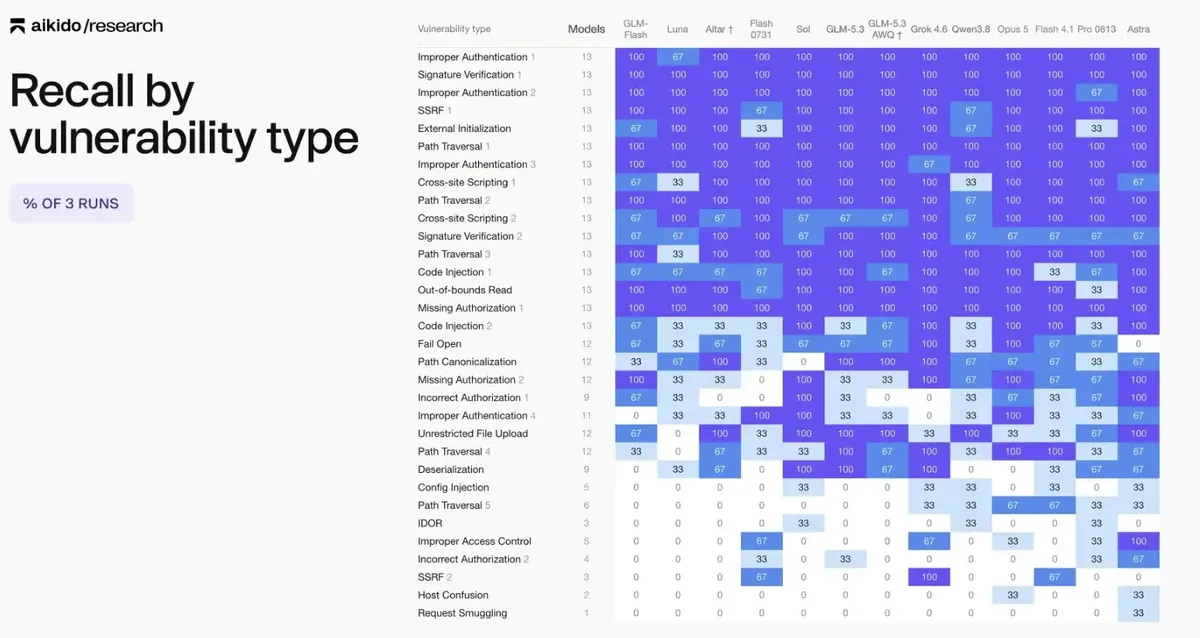
От Aikido заявяват, че Altar-1 по този начин е запазил 92 процента от покритието на уязвимости на пълния модел, докато значително е намалил необходимата инфраструктура за неговото поддържане.
Моделът е достъпен чрез страницата на Aikido в Hugging Face и може да бъде внедрен на възел с четири графични процесора NVIDIA H200 с помощта на vLLM.
Компанията заяви, че планира да оптимизира модела допълнително, да проучи формати с по-малък брой битове и да фино настрои бъдещите версии за анализ на код, отстраняване на уязвимости, използване на инструменти и продължителни работни процеси по сигурността.