Akamai наблюдава как потвърдени AI пълзичи (включително ChatGPT) преминават от четене на уеб страници към изпращане на високочестотни POST заявки. В 30-дневен анализ на своите глобални клиенти компанията отчита, че електронната търговия представлява 44,8% от тези POST транзакции от AI ботове, а секторът на пътуванията нараства до 30% за един месец.
GET заявката иска от уебсайт да зареди страница. POST заявката нарежда на сайта да извърши действие, като например влизане на потребител, добавяне на артикул в количката или завършване на поръчка. Това поставя потвърдените AI ботове при типа заявки, които онлайн магазините и сайтовете за пътуване използват за своите входове, колички и плащания.
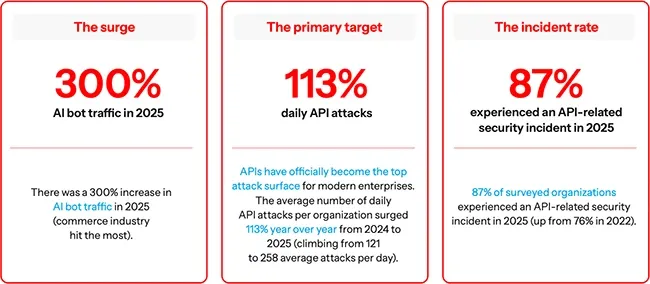
Внедряването на изкуствен интелект и експлозията от API разширяват повърхността за атака (Източник: Akamai)
Akamai не съобщава конкретните действия
Стив Уинтърфелд, консултиращ CISO в Akamai, бе попитан кои действия извършват най-често тези заявки – като влизане в профила, добавяне в количката или завършване на поръчката.
„Виждаме по-голямо разнообразие от типове транзакции, включително последователен ръст на non-GET заявките от някои от потвърдените AI пълзичи за обучение и търсене. Съветът към търговците на дребно остава същият: осигурете видимост за AI ботовете и прилагайте добре информирана стратегия за сигурност и управление. Това позволява на индустрията да защити своите активи и инфраструктура от неоторизиран достъп, като същевременно оптимизира изживяването на ботовете за оптимизация за системи за отговори (AEO) и генеративна оптимизация (GEO), тъй като търговията на дребно наближава празничния сезон.“
Отговорът на Уинтърфелд оставя разбивката на самите търговци на дребно. Ако управлявате магазин, вашите собствени дневници ще покажат дали тези заявки влизат в профили, пълнят колички или завършват поръчки.
Различаване на агенти от импостори
Попитахме Райън Гао, който ръководи Akamai Threat Intelligence Services, как търговецът на дребно може да различи легитимен AI агент за пазаруване от бот, представящ се за такъв.
„Чрез комбиниране на техники като генеративна оптимизация (GEO) със специализирано проследяване на ботове, наблюдение на промените в транзакциите (поведение GET срещу POST) и адаптивни поведенчески анализи за тактики за избягване на детекция, както и валидиране на нечовешка идентичност и схеми. Тези технологии се развиват постоянно.“
Няма данни за броя на изложените MCP сървъри
MCP (Model Context Protocol) позволява на AI моделите да се свързват с външни бази данни, код и API-та. MCP трафикът представлява 4,1% от POST транзакциите от AI ботове в 30-дневната извадка на Akamai. Akamai е създала и правило, което проследява MCP трафика в защитените от нея системи. Гао бе попитан какво е открило това правило, колко MCP крайни точки са достъпни без автентификация и дали клиентите са виждали компрометиране на инструменти (tool poisoning) или атаки между сървъри.
„Тъй като MCP се превръща в стандартната „USB връзка“ между AI агенти, данни и инструменти, той също така създава нова зараждаща се повърхност за атака, тъй като нараства експоненциално през 2026 г. Основните рискове включват нерегламентирани услуги, работещи без подходяща автентификация, и потенциално излагане на лични данни (PII).“
Констатациите за Mythos остават конфиденциални
Akamai взе участие в Project Glasswing на Anthropic и получи ранен достъп до модела Mythos, за да търси критични уязвимости в софтуера. Запитан какво е открил Mythos в софтуера на Akamai, колко констатации са били критични и колко бързо са били отстранени, Уинтърфелд заяви: „Поради споразумения с Mythos и нашите собствени политики за сигурност, не можем да споделим тези данни. Продължаваме да използваме данните за откриване и отстраняване на проблеми, но те не са публични.“
Той посочи скорошно изявление на Боаз Гелборд, главен директор по сигурността в Akamai: „За да се справим с тази нова реалност, ние извършваме тестове спрямо критични компоненти в нашата кодова база, с фокус върху разкриването на неизвестни досега уязвимости в нашата среда. В крайна сметка екипите по корпоративна сигурност трябва бързо да преоценят дългогодишните си предположения за състоянието на сигурността и фундаментално да се преориентират за свят след Mythos.“
Akamai твърди, че изкуственият интелект може да намали времето за откриване на уязвимости от седмици на часове, докато корпоративните цикли за обновяване изостават. Докато не бъде издадена корекция за сигурност, компанията препоръчва защита по време на изпълнение (runtime protection), контроли на периферията (edge) или сегментация, за да се спрат експлоатите.
От Akamai също така казват, че защитите на периферията, изток-запад сегментацията и предотвратяването на DDoS атаки все още ще спират по-голямата част от генерираните от AI експлоати. Това твърдение бе направено без конкретна цифра, както и останалите четири отговора по-горе.