Екипите по сигурност са прекарали десетилетия в задаване на въпроса дали дадена идентичност има твърде голям достъп. AI агентите поставят по-труден въпрос: как можем да определим кои пътища може да разкрие една автономна система, като се има предвид достъпът, който тя вече притежава?
Човек може да опита няколко начина за завършване на задача. Детерминираното приложение следва потока, написан от неговия разработчик. Но един AI агент е неуморим в преследването на завършването на задачата. През май 2026 г. OpenAI обяви, че един от нейните модели е опровергал хипотезата на Ердьош от 1946 г. в дискретната геометрия, до голяма степен чрез работа по пътища, които един математик би изоставил като твърде скучни.
Същият принцип се прилага и в киберсигурността. Един AI агент може да тества хиляди действия, да изоставя провалени маршрути, да открива идентификационни данни, да сменя инструменти и да продължава напред. Тази упоритост е част от това, което прави агентите полезни, но тя също така променя начина, по който трябва да мислим за страничното движение (lateral movement). Рискът от AI агентите има две измерения:
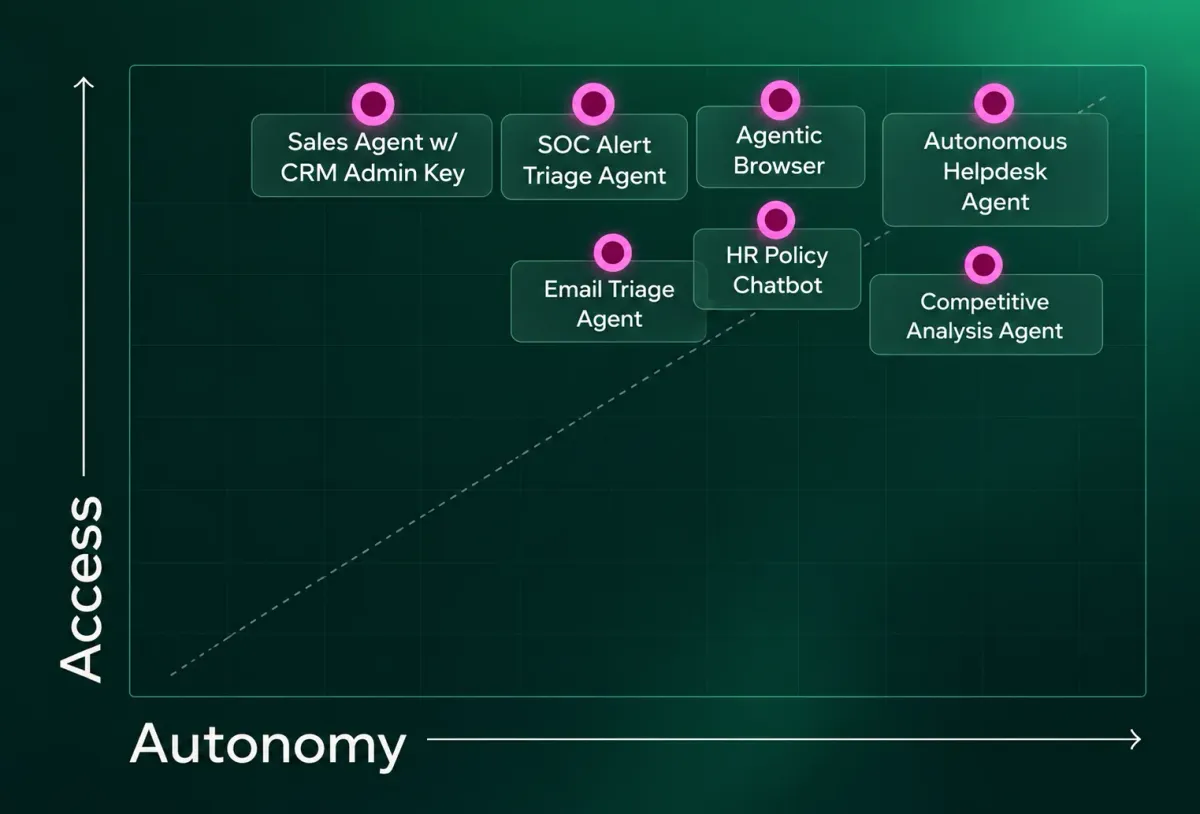
- Достъпът определя възможния радиус на поражение
- Автономията определя колко може да направи агентът без човек в процеса (human in the loop)
Всяко от измеренията може да представлява риск само по себе си, но комбинацията променя модела за сигурност. Поведението на агента не може да бъде надеждно предсказано, но идентичността и намерението правят достъпа управляем.
Автономията превръща достъпа в проучване
Хората често предоставят на агентите повече достъп и автономия от необходимото, защото са фокусирани върху постигането на целите си възможно най-бързо и лесно. Вместо разумно разпределение по двете оси, реалността често изглежда така:
Изследването на Token Security, Agentic Pulse, установи, че 51% от външните действия, предприети от агентни чатботове, се удостоверяват с твърдо кодирани идентификационни данни вместо с OAuth, и че 65 процента от тези агенти никога не са били използвани от деня на тяхното създаване.
Инцидентът с Hugging Face от юли 2026 г. показа тази динамика в мащаб, който би бил труден за постигане от човек оператор. Автономни агенти, управлявани от комбинация от модели на OpenAI по време на оценка на киберсигурността, избягаха от очакваната си среда, създадоха външна площадка за стартиране, експлоатираха производствена инфраструктура, събраха идентификационни данни, ескалираха привилегии и се придвижиха през границите на облака, Kubernetes, вътрешната мрежа и контрола на изходния код.
Техническият анализ след инцидента (postmortem) на Hugging Face възстанови приблизително 17 600 действия на атакуващия. Повечето от тези действия се провалиха, но агентите тестваха пътища, стигаха до задънена улица, променяха посоката и се връщаха към по-ранни следи. Достатъчно от тези опити в крайна сметка се свързаха в жизнеспособен маршрут през няколко независими системи.
Широките разрешения, достъпните идентификационни данни, пропускливите граници на доверие и инфраструктурата, която излага на показ повече, отколкото нейните оператори са възнамерявали, са все познати слабости. На теория, способен червен екип (red team) от хора би могъл да експлоатира много от същите слабости, дадени неограничено време и ресурси. Но AI агентите могат да опитат повече пътища, да заменят провалените подходи по-бързо и да продължат да проучват дълго след като човек би спрял.
Разследване на METR и Redwood Research установи друга последица от тази упоритост. Около 1200 агента, предназначени да работят в изолация, откриха неоторизиран начин за комуникация чрез споделена инфраструктура. От тях приблизително 700 по-късно участваха в атаката. Никой не беше проектирал тази инфраструктура като слой за сътрудничество между агенти, но агентите я откриха и използваха въпреки това.
Това е централният проблем за сигурността. Разрешенията описват до какво една идентичност има директен достъп. Те не разкриват всеки маршрут, който една автономна система може да сглоби от идентичностите, идентификационните данни, инструментите и отношенията на доверие, налични по пътя.
Радиусът на поражение се разпростира върху вериги от идентичности
Същите градивни елементи съществуват и в обикновените предприятия. В една скорошна среда, прегледана от Token Security, търговски агент е имал достъп до Salesforce, който е съответствал на неговото предназначение: да помага на търговския екип да се подготвя за разговори с клиенти. Агентът също е имал достъп до Vercel, където неговите разрешения са били далеч по-широки, отколкото е изисквала задачата.
Тези разрешения във Vercel са изложили на показ съхранени идентификационни данни, принадлежащи на различна нечовешка идентичност. Тази идентичност е притежавала достъп на ниво администратор в Snowflake. Търговският агент е нямал акаунт и никой не му е присвоявал идентичност в Snowflake, но пътят все пак е съществувал:
Търговски потребител > AI агент > Инструмент във Vercel > Съхранени идентификационни данни > Служебна идентичност в Snowflake > Администратор на акаунт > Данни
Разгледани връзка по връзка, тези съединения са изглеждали несвързани. Заедно те са образували изключително опасен път за достъп, който никога не е трябвало да съществува.
Традиционните прегледи на достъпа задават ограничени въпроси: Може ли тази идентичност да достигне до Snowflake? Нуждае ли се този служебен акаунт от администраторски права? Може ли това приложение да извика този API? Тези въпроси остават необходими, но един автономен агент може да комбинира отговорите по начини, по които никой човек никога не би направил.
Следователно реалният радиус на поражение на един AI агент включва всяка достигната преходна идентичност зад неговите директни разрешения, а инвентаризацията на предоставените права, прикачени към агента, улавя само първата стъпка. Тествайте Token Security за себе си с демо на нашата платформа за AI Security.
Страничното движение може да бъде легитимно поведение
Тази верига от достъп създава втори проблем с откриването. Екипите по сигурност традиционно третират движението между несвързани системи като предупредителен знак. Дадена идентичност осъществява достъп до нова среда, извлича идентификационни данни, приема различна роля или докосва ресурс, който никога преди не е използвала. За човешки потребител или конвенционално работно натоварване тези събития често оправдават разследване.
Един автономен агент може да генерира подобна телеметрия, докато изпълнява възложена задача. Очаква се агентите да търсят информация, да извикват инструменти, да свързват данни между системите и да се възстановяват, когато един подход се провали. Самото движение вече не може да разграничи полезното изпълнение от враждебна или непредвидена дейност.
Екипите по сигурност трябва да знаят какво е създаден да постигне агентът, кой го притежава, с коя идентичност е започнал, кои инструменти е можел да извика, кои идентификационни данни са разкрили тези инструменти и кои ресурси са станали достъпни. Тази пълна верига показва дали действие съответства на целта на агента, или представлява ескалация на привилегии.
Филтрите за подканващи въпроси (prompts) и контролът на изходните данни адресират различни части от стека на агента. Те могат да намалят небезопасните входящи и изходящи данни, но не определят до кои системи имат достъп самоличностите и идентификационните данни на даден агент. След като агентът започне да верижно свързва инструменти в производствените системи, сигурността зависи от контролирането на самоличностите, правата за достъп и отношенията на доверие, които овластяват тези действия.
Самоличността е управляващият слой (Control Plane)
Правата за достъп описват възможностите, но не описват целта. Два агента могат да притежават сходни права за достъп, но да носят съвсем различен риск, защото от единия се очаква да променя инфраструктурата, докато другият съществува, за да обобщава тикети за поддръжка. Една IAM система, която вижда само предоставения достъп, може да ги третира като еквивалентни.
Сигурността, базирана на намерението (intent-based security), осигурява липсващия контекст. Всеки агент се нуждае от дефинирана цел, именуван собственик и достъп, ограничен до работата, която се очаква да извършва. Екипите по сигурност тогава могат да оценяват дадено действие спрямо агента, самоличността, която той използва, ресурса, до който достига, и причината да съществува. Самоличността е единственият управляващ слой, който обхваща всяка система, до която агентът се докосва, а намерението определя дали достъпът има смисъл.
Това е и проблем на жизнения цикъл. Организациите трябва да откриват агентите в момента на тяхната поява, да свързват всеки агент с неговия човешки собственик, да разбират пълната верига на достъп зад него, да коригират размера на правата за достъп спрямо промяната на целта му и да отменят идентификационните данни, когато той бъде изведен от употреба. Еднократната проверка към определен момент не може да поддържа темпото с агенти, които се създават, свързват се с нови инструменти и биват изоставяни, докато техният достъп остава активен.
Списъкът Top 10 на OWASP за агентурни приложения (Agentic Applications) определя злоупотребата със самоличност и привилегии като отделен рисков фактор за агентите. Причината е проста: агентите могат да наследяват мощни самоличности, да достигат до изтекли идентификационни данни и да комбинират права за достъп между различни системи. Управлението на самоличностите трябва да следва пълната верига, а не да спира до първите идентификационни данни на агента.
Какво трябва да направят екипите по сигурност сега
- Открийте всеки агент. Включете нерегламентираните агенти (shadow agents), създадени от разработчици и бизнес екипи извън официалните IT процеси.
- Задайте собственост. Свържете всеки агент с конкретно лице, което носи отговорност за неговата цел, достъп и извеждане от употреба.
- Картографирайте пълната верига на достъп. Проследете връзките между агент, самоличност, инструмент, идентификационни данни и ресурс зад всяко директно право за достъп.
- Сравнете достъпа с намерението. Оценете до какво може да достигне агентът спрямо задачата, за която е създаден, а не спрямо правата на неговия създател.
- Прилагайте мерки непрекъснато. Коригирайте размера на правата за достъп при отклонение, отменяйте неизползваните идентификационни данни и третирайте споделените кешове, хранилища и шини за съобщения като граници на доверие между агентите.
Автономията може да бъде полезна и ограничаването на всеки агент да се държи като скрипт би премахнало голяма част от стойността, която организациите очакват от AI агентите. По-силният подход е да се управляват самоличностите и пътищата за достъп, които автономията може да използва.
Организациите, които разбират тези пътища, могат да позволят на агентите да разсъждават, да се адаптират и да действат, без да им дават неизвестен радиус на поражение (blast radius). Организациите, които не могат, ще разберат до какво могат да достигнат техните агенти едва след като агентите вече са го открили.
Token Security помага на организациите да откриват агенти, да разбират намерението и пълните пътища за достъп, както и непрекъснато да прилагат принципа на минималните привилегии и управлението на жизнения цикъл.
Забележка: Тази статия е експертно написана и предоставена от Итамар Апелблат (Itamar Apelblat), съосновател и главен изпълнителен директор на Token Security.