Уязвимост в SharePoint Server, която Microsoft първоначално класифицира като дефект за фалшифициране (spoofing) с CVSS оценка 6.5, всъщност позволява отдалечено изпълнение на код след автентикация (RCE), съгласно пълните технически подробности, публикувани днес от изследователя Дин Хо Ан Хоа от Viettel Cyber Security.
Дефектът, CVE-2026-65660, засяга SharePoint Server 2016, 2019 и Subscription Edition. Корекции за сигурност са налични от пакета с обновления от 11 август, а Националната база данни за уязвимости (NVD) му присъжда оценка 8.8.
Бюлетинът на Microsoft описва CVE-2026-65660 като позволяващ на оторизиран атакуващ да извърши фалшифициране и не посочва въздействие върху целостта или наличността. Записът за CVE, който Microsoft публикува отделно и който бе обновен на 11 септември, определя същия дефект като уязвимост за отдалечено изпълнение на код и посочва, че позволява на оторизиран атакуващ да изпълнява код.
И двата записа посочват слабост от тип CWE-94 (инжектиране на код). Екипите по защита, които са анализирали приоритета на CVE-2026-65660 въз основа на първоначалния бюлетин, са видели умерена уязвимост от тип фалшифициране, а не критична уязвимост за изпълнение на код с почти максимална оценка.
Хоа е изследователят, който демонстрира първоначалната верига от експлойти ToolShell срещу SharePoint на състезанието Pwn2Own Berlin през май 2025 г. По-късно тази верига беше експлоатирана от подкрепяни от китайската държава групи и наложи спешни корекции за сигурност от Microsoft.
Оттогава изследователят разкри още няколко уязвимости в SharePoint, включително CVE-2026-55040 — заобикаляне на автентикацията, което нападателите започнаха да експлоатират малко след публикуването на подробностите през август.
Последната уязвимост CVE-2026-65660 се крие в начина, по който SharePoint проверява дали сървърните контроли фигурират в списъка SafeControls — филтър, предотвратяващ зареждането на опасни класове. Когато компонентът ToolPane обработва маркирането на уеб части (web-part markup), той възстановява директивите Register, като записва стойностите на атрибутите между двойни кавички, без да ескейпва кавичките в тях.
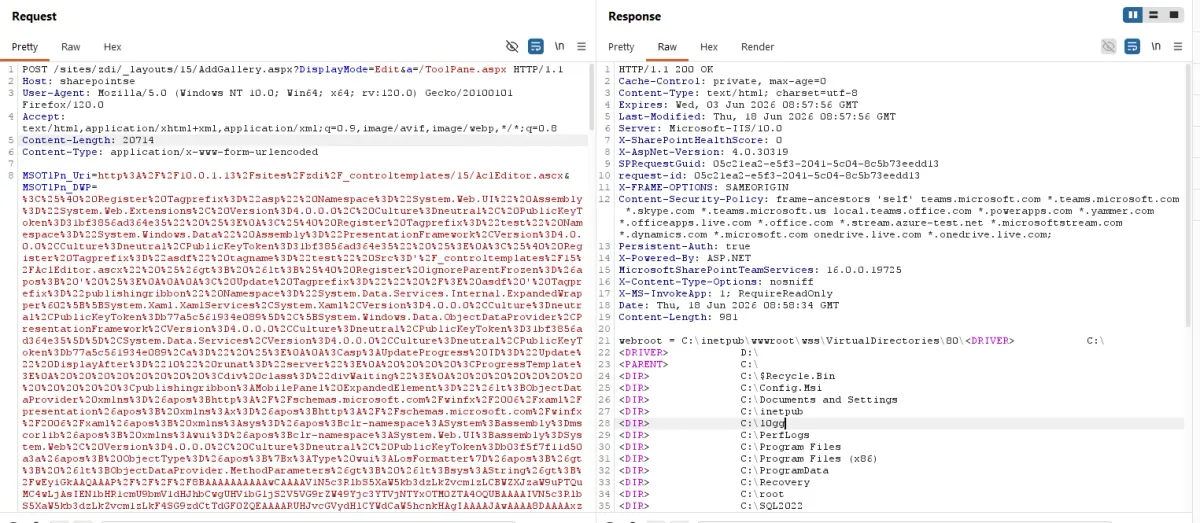
Атакуващ може да инжектира допълнителни директиви през неескейпнатите кавички, регистрирайки произволни .NET класове след преминаване на проверката на типа, но преди контролата да бъде заредена.
Чрез зареждането на произволен клас атакуващият използва XamlServices.Parse(), за да задейства изпълнение на код чрез десериализация. Докладът включва работещ зловреден код за уеб шел (webshell) в паметта, който избягва грешките с правата в регистъра, срещани при други методи за десериализация, посочва Хоа.
Изследователят демонстрира също, че дефектът може да се комбинира с отделна, вече коригирана уязвимост за заобикаляне на автентикацията, за да се постигне отдалечено изпълнение на код преди автентикация на сървъри, конфигурирани да позволяват анонимен достъп до страници. Хоа посочва, че това заобикаляне е коригирано с обновление от 9 юни и сървърите, които са приложили корекцията, не са изложени на този вектор.
Към момента не се съобщава за активна експлоатация на CVE-2026-65660 в реални условия и уязвимостта не фигурира в каталога с известни експлоатирани уязвимости на CISA. В бюлетина на Microsoft вероятността за експлоатация е оценена като малко вероятна, въпреки че пълният код на експлойта вече е публично достъпен. Хоа споделя, че е използвал експлойта при тестове за проникване.
Според изследователя обновлението от 11 август отстранява уязвимостта и изключва уязвимата функционалност по подразбиране.
Хоа допълва, че дефектът засяга и SharePoint 2013, въпреки че бюлетинът на Microsoft посочва единствено версии 2016, 2019 и Subscription Edition. Поддръжката за SharePoint 2013 е прекратена през април 2023 г. и платформата не получава актуализации за сигурност.