Хакери използват убедителни копия на надеждни уебсайтове, за да превърнат обикновено посещение в браузъра в пълен компрометиращ пробив в Windows.
Кампанията съчетава целенасочени фишинг имейли с верига от неизвестни досега уязвимости в Google Chrome и Microsoft Windows, предоставяйки на атакуващите тих път от фалшива страница до инсталиране на зловреден софтуер на устройството на жертвата.
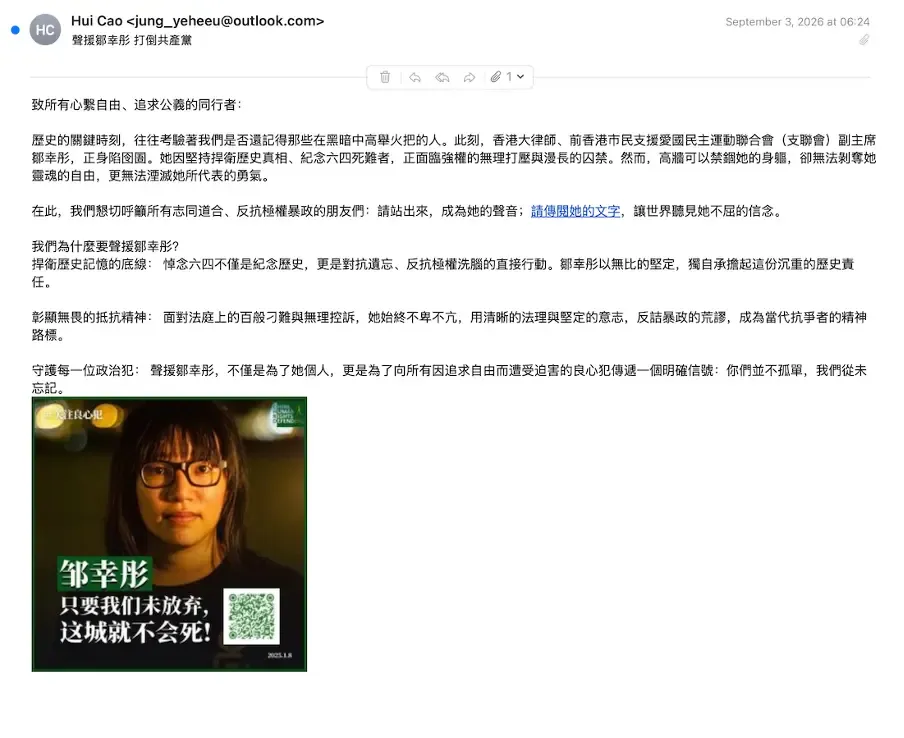
Дейността е регистрирана на 3 и 4 септември, преди засегнатите уязвимости да бъдат отстранени чрез корекции за сигурност. Тя е била насочена срещу правителствени структури в Азия с послание на китайски език относно хвърлената в затвора активистка от Хонконг Чоу Ханг-тунг, докато друга примамка е имитирала Центъра за американски прогрес (Center for American Progress).
Очевидната цел не е била масово смущение, а внимателно подбран достъп с цел шпионаж. Анализатори от Volexity са идентифицирали дейността като дело на трети злонамерен субект, свързан с Китай, когото проследяват под името UTA0565.
Volexity посочва в доклад, споделен с Cyber Security News (CSN), че групата е използвала същия базов пакет от експлойти, свързван преди с други атакуващи, но е усъвършенствала представянето и доставянето на зловредния код за собствените си операции.
Констатацията показва защо прецизно изработените фишинг страници остават опасни дори за бдителни потребители. Страницата може да показва автентично съдържание, извлечено директно от истинската организация, която имитира, оставяйки малко явни визуални предупреждения.
Читателите могат да се запознаят с бюлетина на CSN относно zero-day уязвимостите в Chrome за по-широкия контекст около инсталирането на корекции за сигурност при браузърната уязвимост, използвана в тази кампания.
Хакери клонират легитимни уебсайтове
Всяко фишинг съобщение е препращало към домейн под контрола на атакуващите, който точно копира легитимен сайт. Една от измамните страници е огледално копие на China Digital Times, а друга е копирала по-голямата част от съдържанието на уебсайта на Center for American Progress.
При втория случай скрит iframe е зареждал допълнителна страница във фонов режим, така че злонамереният код да може да се изпълни, без да се променя това, което вижда посетителят.
Този скрит компонент е свързвал във верига уязвимостите в Chrome CVE-2026-85046 и CVE-2026-87491 с уязвимостта за ескалация на привилегии в Windows CVE-2026-85880.
Казано по-просто, първите етапи са преодолявали ограниченията на браузъра, а финалният етап е предоставял на атакуващите по-високи права в Windows. Свързаният доклад за експлойт веригата BlueMoon обяснява как този клас атаки може да премине от процеса на рендиране в браузъра към по-дълбок системен достъп.
UTA0565 запазва голяма част от съществуващата рамка, но подменя финалния зловреден код и променя поддържащия код. Веригата е изтегляла заместващ изпълним файл, премахвала е маркера за предупреждение за интернет източник на Windows и го е стартирала чрез компонентите на Windows shell.
Промените в имената на променливите, текстовете за отстраняване на грешки и опциите за регистриране на събития показват целенасочен стремеж към адаптиране на споделен инструментариум с цел затрудняване на анализа и засичането.
CLEANGULP разширява достъпа след компрометиране
Изтеглената програма принадлежи към недокументирано досега семейство зловреден софтуер, наречено CLEANGULP. Тя е силно маскирана, за да затрудни разследването, след което се инсталира под име, наподобяващо легитимен компонент на Microsoft, и създава планирана задача (scheduled task) за поддържане на постоянно присъствие.
След като се активира, тя може да изпълнява команди, да извежда списък с процеси, да качва или изтегля файлове и да изпълнява допълнителен код, подаден от операторите ѝ. CLEANGULP комуникира през обикновен HTTP с твърдо кодиран команден сървър, като криптира съобщенията си преди изпращане.
Този подход помага на трафика да се слее с рутинната уеб активност, докато използването на тайпоскуотинг домейни придава на операцията познат вид както при първоначалния фишинг, така и на по-късните етапи на контрол.
Администраторите трябва да извършат търсене за посочените по-долу индикатори, да прегледат прокси и DNS записите и да изолират всички засегнати системи за цялостно разследване. Кампанията също така подчертава необходимостта от бързо инсталиране на актуализации за сигурност за браузъра и Windows, особено след съобщения за активна злоупотреба.
Организациите трябва да тестват и внедрят съответните корекции за сигурност, да блокират описаната инфраструктура и да предупредят персонала си да проверява неочаквани имейли на обществено-политическа тематика през независим канал.
Бюлетинът на CSN за обновленията от септемврийския Patch Tuesday разглежда корекцията в Windows за CVE-2026-85880 и спешността от коригиращи мерки. Екипите по сигурност трябва да проверят дали политиките за обновяване на браузърите не пропускат неуправляеми устройства, тъй като работна станция без инсталирани корекции може да предостави входна точка към по-голямата мрежа.
Имейл шлюзовете трябва да маркират новорегистрирани наподобяващи домейни, а специалистите по реагиране на инциденти трябва да проверят крайните устройства за посочените хост артефакти и подозрителни изходящи връзки.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Фалшифициран домейн | chinadigitaltimes[.]top | Домейн под контрола на атакуващите, имитиращ China Digital Times |
| Хостинг IP адрес | 96.9.125[.]52 | Хоства уебсайт, предназначен да имитира China Digital Times |
| Фалшифициран домейн | americanprgoress[.]top | Тайпоскуотинг домейн, имитиращ Center for American Progress |
| Злонамерен URL | hxxps://americanprgoress[.]top/chrome_cleanup.exe | Локация за доставка на зловреден код |
| Скрит iframe ресурс | /config.html | Скрита страница, използвана за зареждане на експлойт компонентите |
| Име на файл | chrome_cleanup.exe | Win64 зловреден код CLEANGULP |
| Име на файл | p1 | Вграден експлойт бинарен файл |
| Име на файл | p2 | Вграден експлойт бинарен файл |
| MD5 | 177652713dad3c128bd9195abf2b7603 | Хеш на зловредния код |
| SHA-1 | 668aa5551315ab26b67118fbb29f8e4560a1e1af | Хеш на зловредния код |
| SHA-256 | 8858ea412dc306b3558885af18006c5ca24689e8875733b5e13b3c2692e603cb | Хеш на зловредния код |
| Файлов път | %LOCALAPPDATA%\Microsoft\IME\MicrosoftIME.exe | Инсталационен път на CLEANGULP |
| Планирана задача | MicrosoftIME | Механизъм за персистентност, използван от CLEANGULP |
| C2 домейн | thecovnresation[.]com | Твърдо кодиран команден сървър на CLEANGULP |
| C2 крайна точка | http://thecovnresation[.]com/beacon/pre-register | Първоначален път за регистрация на зловредния софтуер |
| Хеш на ключ за криптиране | cbeeb7dd5e89261cde032825fd10bb80bad2e3fbf5b91fdc9137ad463ffa8f21 | Стойност SHA-256, използвана за извеждане на ключа AES |
| Заподозрян домейн на атакуващите | personclouds[.]com | Допълнителен домейн, оценен като свързан с дейността на UTA0565 |
| Заподозрян домейн на атакуващите | outsourcingwise[.]net | Тайпоскуотинг инфраструктура, свързана с подобни кампании |
| Заподозрян домейн на атакуващите | halal-navi[.]net | Тайпоскуотинг инфраструктура, свързана с подобни кампании |
| Заподозрян домейн на атакуващите | halaltak[.]net | Тайпоскуотинг инфраструктура, свързана с подобни кампании |
| Заподозрян домейн на атакуващите | thecovnresation[.]net | Допълнителен тайпоскуотинг домейн, наподобяващ The Conversation |
| Заподозрян домейн на атакуващите | borneobulletins[.]top | Тайпоскуотинг инфраструктура, свързана с подобни кампании |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно отваряне или автоматично превръщане в хипервръзки. Възстановявайте ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.