Платформата EvilTokens, която е компрометирала повече от 12 000 акаунта в Microsoft в над 10 000 организации, е неутрализирана в резултат на операция, водена от Отдела за дигитални престъпления (DCU) на Microsoft.
Операцията за фишинг като услуга (PhaaS) се появи през февруари и бе първата, поддържаща автентификация с код за устройство (device code authentication) в голям мащаб и предлагаща на киберпрестъпниците функции с изкуствен интелект за персонализиране на примамки и преглеждане на компрометирани входящи пощи с цел идентифициране на високостойностни цели.
В днешно съобщение от Microsoft съобщиха, че са координирали свалянето на инфраструктурата на EvilTokens — действие, в което са участвали Health-ISAC, правоприлагащите органи и SpyCloud, компания за защита от заплахи срещу идентичността, базирана в Остин, Тексас.
След разследването в Обединеното кралство са арестувани двама мъже на възраст 32 и 38 години, заподозрени като администратори на уебсайта EvilTokens.
Службата на столичната полиция (Metropolitan Police Service) е получила информация за заподозрените през август и е изпълнила заповеди за претърсване в петък на адреси в Канари Уорф и Найн Елмс. И двамата заподозрени са освободени под гаранция до завършване на разследването.
„Столичната полиция остава посветена на това да подвежда под отговорност хората, които улесняват престъпните функции и си мислят, че могат да останат незабелязани. Ще ви открием и ще предприемем действия“, заяви детектив-инспектор Серена Д'Адамо пред BleepingComputer.
Microsoft проследява автора на заплахата EvilTokens под името Storm-2992, като заявява, че кампаниите, използващи PhaaS платформата, са засегнали организации в секторите на търговията на едро, строителството, финансовите услуги, недвижимите имоти, висшето образование и здравеопазването.
Изследователите посочват, че киберпрестъпната услуга е специализирана във фишинг с код за устройство — техника, която злоупотребява с потока за автентификация с код за устройство, за да получи токени за автентификация въпреки MFA защитите, позволявайки на атакуващите да компрометират акаунти без необходимост от кражба на идентификационни данни.
Това доведе до скок във фишинга с код за устройство през тази година, тъй като множество злонамерени субекти възприеха метода. До април съществуваха поне 10 фишинг платформи, поддържащи тази възможност.
В днешен доклад Microsoft заявява, че EvilTokens е компрометирала повече от 12 000 входящи пощи в над 10 000 организации по целия свят, захранвайки „сложни кампании за компрометиране на корпоративна поща (BEC)“.
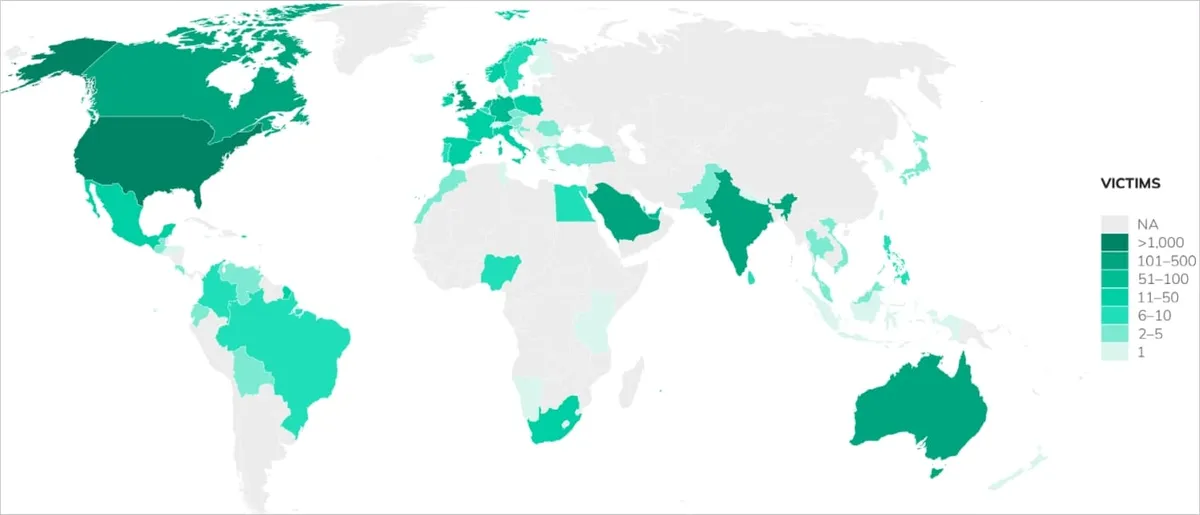
Върнатите при фишинг данни на SpyCloud показват повече от 8 708 компрометирани акаунта в 6 585 корпоративни имейл домейни в 79 държави.
EvilTokens злоупотребява с легитимния поток за авторизация на устройства OAuth 2.0 на Microsoft, предназначен за устройства с ограничени възможности за въвеждане, като смарт телевизори, принтери, конферентно оборудване и някои Teams устройства.
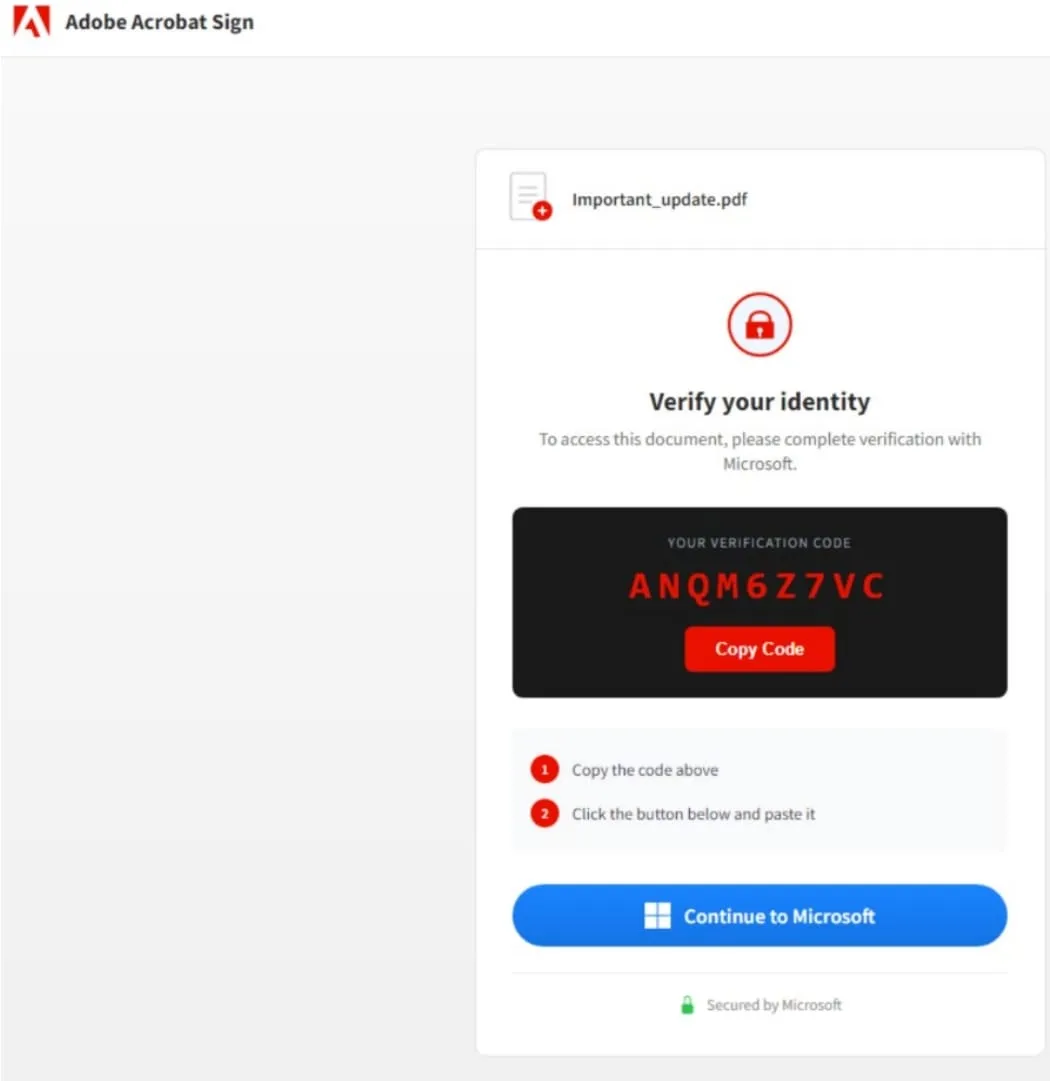
Атаката с фишинг чрез код за устройство започва с това, че атакуващият инициира заявка за код за устройство и изпраща получения код на целта като част от фишинг примамка.
Жертвата се пренасочва към страница, която показва кода и бутон с връзка към легитимния портал за вход на Microsoft, където бива подканена да се удостовери.
Storm-2992 популяризира и поддържа EvilTokens чрез Telegram, където предлага достъп до услугата за 500 долара на месец или срещу еднократна такса от 1 500 долара.
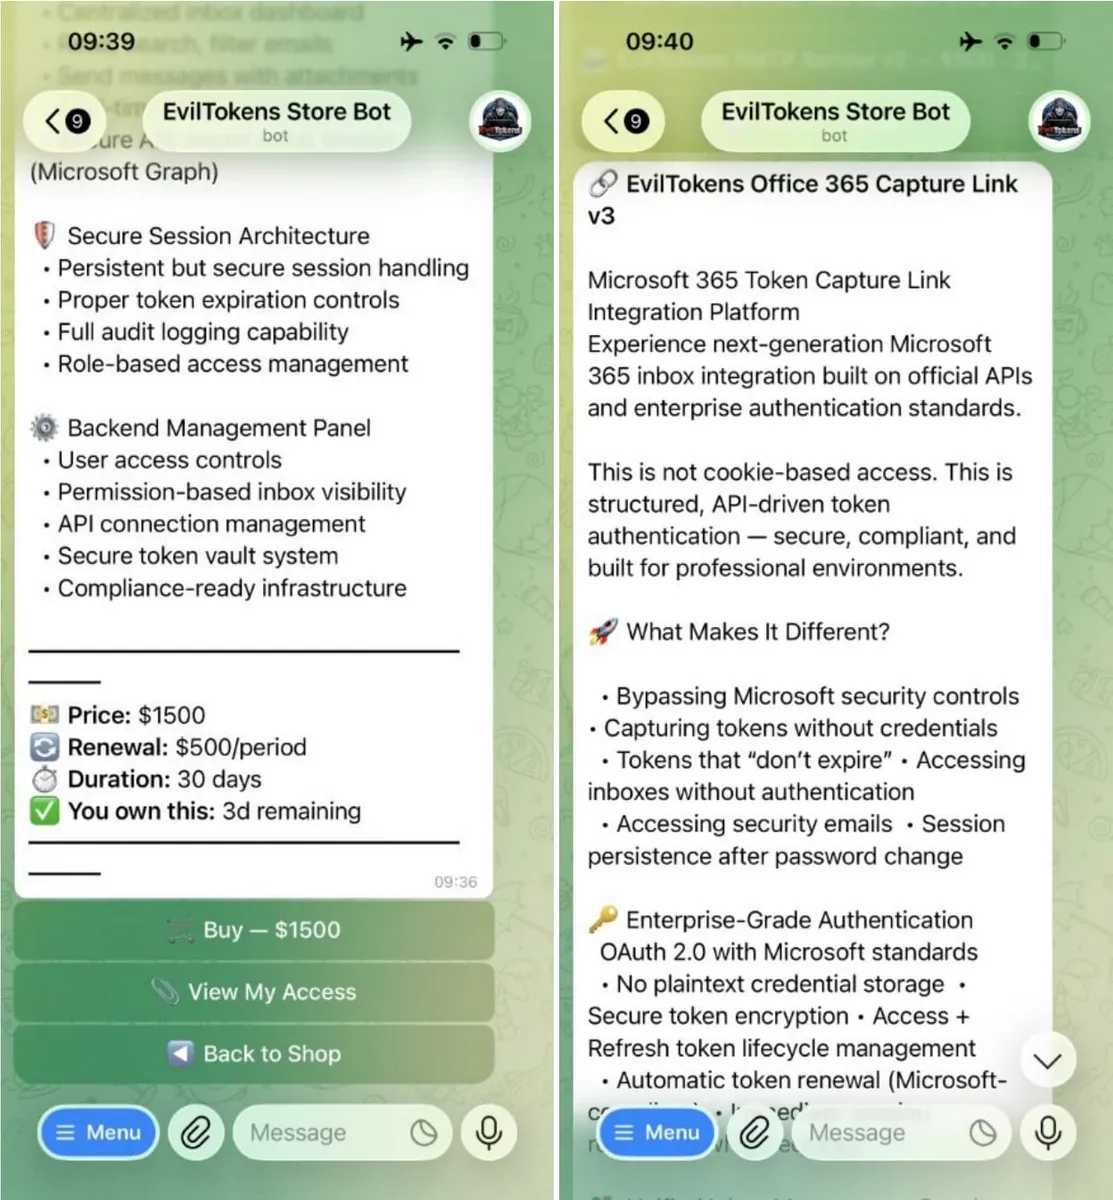
Допълнения като пренасочващи устройства срещу ботове, B2B и SMTP инструменти за изпращане и инструмент за прихващане на връзки за Office 365 се продават отделно, като услугата предоставя 44 персонализируеми фишинг комплекта.
Примамките имитират платформи за подписване на документи, услуги на Microsoft, доставчици на облачна идентичност и споделяне на файлове, системи за фактуриране, гласова поща и eFax услуги.
Темите във фишинг имейлите варират от оферти за строителство, споразумения за партньорство, известия за възнаграждения и придобивки до искания за предложения, споделени файлове, фактури и предупреждения за изтичане на пароли.
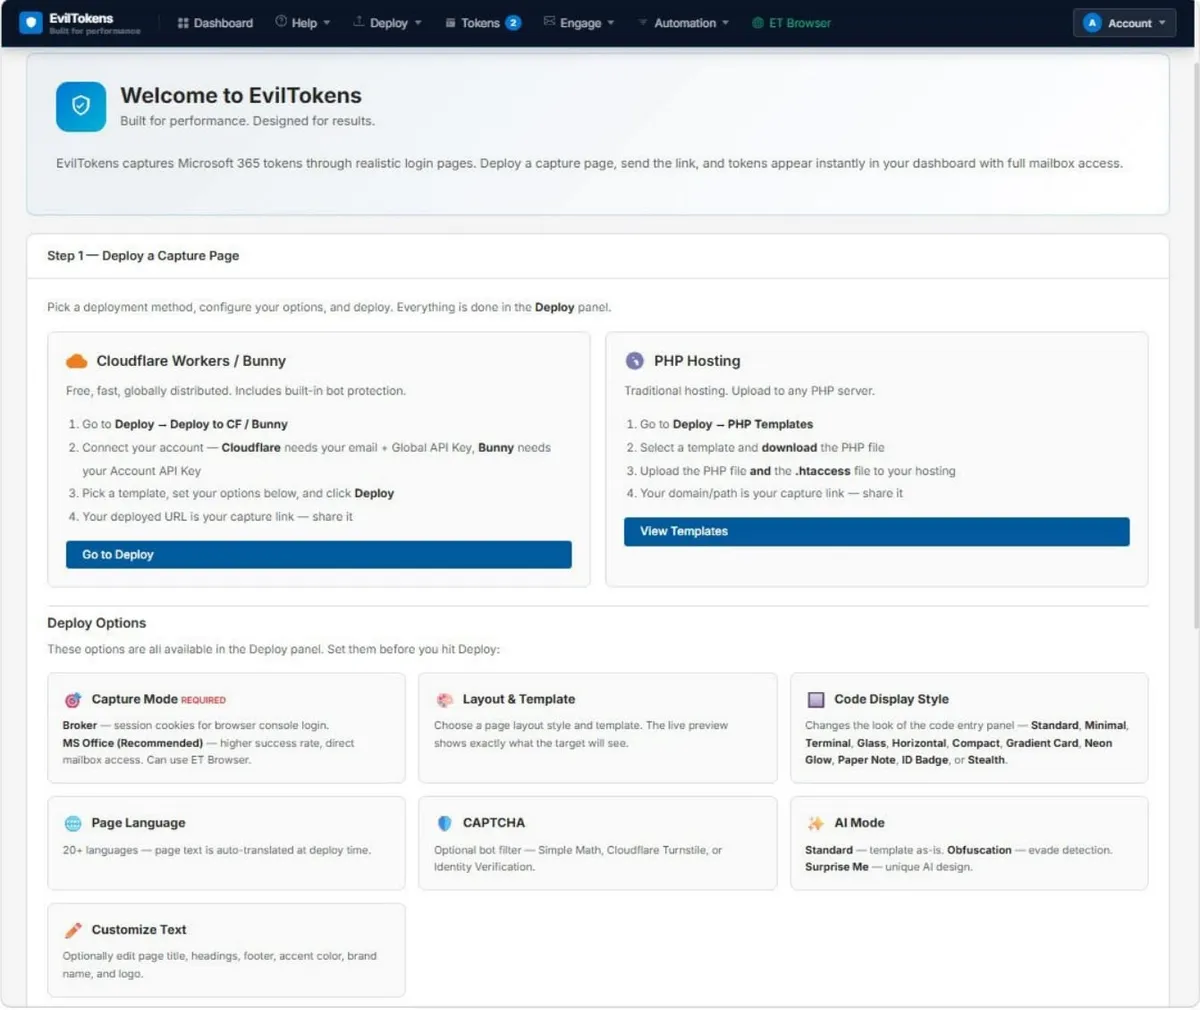
След получаване на достъп до акаунт, EvilTokens използва Microsoft Graph, за да картографира организационните отношения, и базирани на изкуствен интелект инструменти, за да анализира съдържанието на пощенската кутия и да идентифицира високостойностни цели в пробитата среда.
Платформата може да търси в съобщенията информация за банкови преводи, чакащи фактури и кореспонденция на ръководството, а след това да генерира контектуално релевантни съобщения за компрометиране на корпоративната поща (BEC).
За да избегне откриването, EvilTokens използва многостепенни пренасочвания, PDF файлове, HTML прикачени файлове и фалшиви CAPTCHA страници за възпрепятстване на автоматизирания анализ, като същевременно маршрутизира трафика през компрометирани сайтове и легитимни облачни платформи като Vercel, Cloudflare Workers и AWS Lambda.
Базата данни на SpyCloud показва, че EvilTokens е била фокусирана върху бизнеса, като приблизително 97.5% от компрометираните акаунти принадлежат на корпоративни домейни.
Най-засегнатите държави са Съединените щати, следвани от Канада, Австралия, Обединеното кралство и Саудитска Арабия.
Microsoft и нейните партньори неутрализираха EvilTokens, като получиха законово разрешение за изземване на активната инфраструктура, свързана с фишинг услугата; въпреки това, това не беше операция по пълно премахване и заплахата остава активна, въпреки че се очаква атаките значително да намалеят по обем.
EvilTokens далеч не е единствената платформа за фишинг с код за устройство и филиалите вече са създали „клонинги“ като APToken.
За защита срещу тези атаки организациите трябва да изключат автентификацията с код за устройство, когато тя не е необходима, и да блокират потока с код за устройство, където е възможно.
Потребителите трябва също така да проверяват приложението, пред което се удостоверяват, и да избягват да продължават, ако не влизат в очаквано приложение.
На насоките за смекчаване на риска и защита включват също наблюдение за съмнителна активност при вход и използване на устойчиви на фишинг методи за автентификация като FIDO2 ключове за сигурност или passkeys.