За да помогнат на специалистите по сигурност да засичат зловреден код, който разчита на изкуствен интелект, изследователи от Cisco Talos споделиха рамка с отворен код, която се надяват да бъде използвана за класифициране и анализ на заплахата. Инструментът, наречен CAIRN, работи изцяло въз основа на метаданни, извлечени от файловете. Без изтегляне на зловредния код и без неговото стартиране.
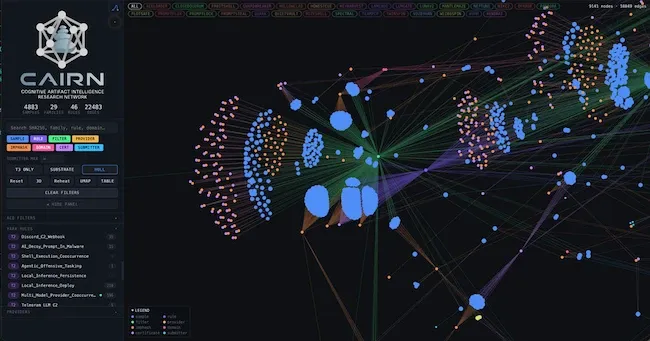
CAIRN explorer свързва изпълними файлове със зловреден код чрез атрибути на метаданните като подател, импортен хеш, домейн или доставчик на AI (Източник: Cisco Talos)
Как ловува CAIRN
Изследователите търсят това, което Talos нарича когнитивни артефакти – следите, които интегрираният с AI зловреден код оставя в своя код и метаданни на файловете: вградени подкани (prompts), API точки на достъп на доставчици, логика за оркестрация и текст за заобикаляне на защити, написан специално с цел да измами скенер в изолирана среда (пясъчник), базиран на AI.
CAIRN сортира намереното в три нива. Първото ниво просто потвърждава, че свързани с AI текстови низове присъстват някъде в дадена проба. Второто добавя поведенчески контекст, откривайки комбинации от артефакти, които подсказват, че интеграцията на AI всъщност е оперативна, а не случайна. Третото ниво е запазено за потвърдени, наименувани семейства зловреден софтуер.
„CAIRN използва четири отделни стратегии за анализ, всяка от които е подходяща за различен етап от разследването. На практика една сесия за ловуване съчетава няколко от тях: разширяване на повърхността за откриване на неизвестни, пивотиране за картографиране на свързаното и анализ на корпуса за намиране на структура в събраното“, обясни Райън Фетърман, изследовател по сигурността в Cisco Talos.
Talos използва CAIRN срещу разработването на зловреден код, датиращо от юли 2025 г., когато CERT-UA за първи път съобщи за LAMEHUG в реална среда – най-ранната известна проба от интегриран с AI зловреден софтуер.
Изследователите откриха и доказателства, че специфични трикове за заобикаляне на защити с AI се разпространяват между атакуващите. Една техника – вграден текст за потискане на анализа на базирана на AI изолирана среда – беше проследена до наименуван инструктор по червен екип (red team), а след това се появи в несвързани проби от зловреден код в рамките на 12 месеца от първото ѝ потвърдено използване в реална среда.
Зловреден код с четири AI модела, които вземат решенията
Първият резултат, който Talos споделя от CAIRN, е имплант за Windows, наречен CLOSEDQUORUM, и според изследователите той не прилича на нищо документирано досега.
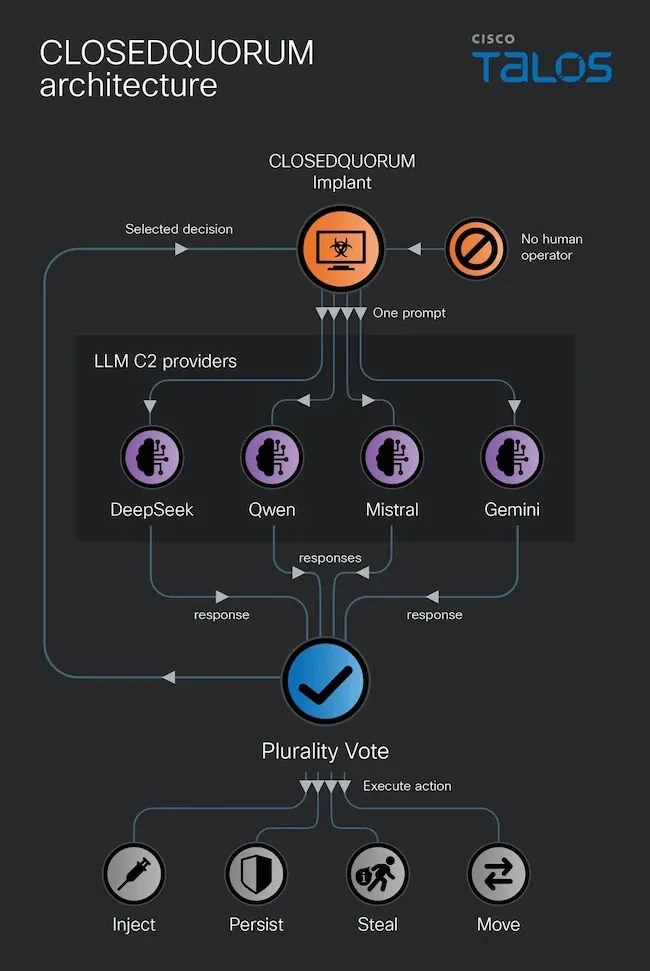
Архитектура на CLOSEDQUORUM (Източник: Cisco Talos)
„CLOSEDQUORUM е, доколкото ни е известно, първият публично документиран имплант за Windows, който прилага този модел към тактическо командване и управление (C2). След внедряване той делегира избора на следващото си действие на панел от комерсиални големи езикови модели (LLM) и изпълнява полученото решение с цел събиране на потребителски идентификационни данни и крипто портфейли“, написа Фетърман.
„Той не изисква постоянни команди от човешки оператор или възлагане на задачи от специализиран C2 сървър, управляван от атакуващия; цялата динамична операция е делегирана на изкуствения интелект“, добави той.
Обикновеният зловреден код се нуждае от сървър за командване и управление някъде, домейн или IP адрес, контролиран от оператора. Защитниците ги проследяват, блокират ги и ги добавят към емисиите за заплахи. CLOSEDQUORUM премахва този елемент от инфраструктурата. Ако две опции имат равен брой гласове, зловредният код предпочита първо DeepSeek, последван от Qwen, Mistral и Gemini в този ред.
Зловредният код запитва всеки доставчик подред и ги кара да изберат следващата стъпка от фиксирано меню: кражба на данни, инжектиране на код или задаване на персистентност в машината. Всеки модел връща глас и изборът, който събере най-много гласове, печели. Ако две опции имат равен брой гласове, зловредният код винаги предпочита първо DeepSeek, след това Qwen, след това Mistral и след това Gemini.
Изследователите от Talos установиха, че зловредният код е написан на Go и е с размер 16,4 MB. Техният статичен анализ потвърди, че целият цикъл на вземане на решения работи по проект, въпреки че копието, което са изследвали, е доставено с временни API ключове и фалшив адрес на уебкук, така че те никога не са го наблюдавали да работи от началото до края срещу реален обект на атака.
„CLOSEDQUORUM е ранен и ограничен пример, но той прави зараждащия се модел на заплаха конкретен и дава на защитниците очертание на наблюдаемите сигнали, на които могат да започнат да обръщат внимание още днес. Тъй като изместването на усилията се разширява на повече етапи от дадено проникване, неговите ефекти ще се умножават със скоростта и мащаба, които вече са осигурени от модерния AI“, написа Фетърман.
„Предимството за защитниците е, че тази градация все още само започва. Имаме отворен прозорец да проучим този преход с цел разработване на откриванията, контролите и стратегиите за отговор, необходими преди автономните операции да станат по-способни и широкоразпространени“, заключи той.