Три домейна / уеб портала, собственост на нидерландското академично издателство Elsevier, пренасочваха потребителите към страница с брандинг „LAPSUS$ GROUP, Chapter II“, съдържаща подписано изявление, което се подиграваше с ФБР и отброяваше времето до следващата жертва.
Според изследователи от Cloudskope пренасочването е продължило най-малко 78 минути, от около 19:49 ч. CT, преди да бъде премахнато преди 22:09 ч. CT на 21 септември 2026 г.
Elsevier все още не е предоставил обяснение как се е случило това, нито е съобщил дали потребителите трябва да се притесняват, че техните данни за вход или друга информация са били откраднати, но засегнатите домейни и портали са „изчистени“ и отново са достъпни и функционални.
Засегнатите домейни
Трите „отвлечени“ домейна на Elsevier бяха:
- Elsevier.com (основният уебсайт на компанията)
- Evolve.elsevier.com (портал за вход и система за управление на обучението по медицински грижи и здравни професии)
- Submit.elsevier.com (портал, в който изследователите качват ръкописи за партньорска проверка)
Потребителите бяха пренасочвани към страница, показваща следното съобщение:
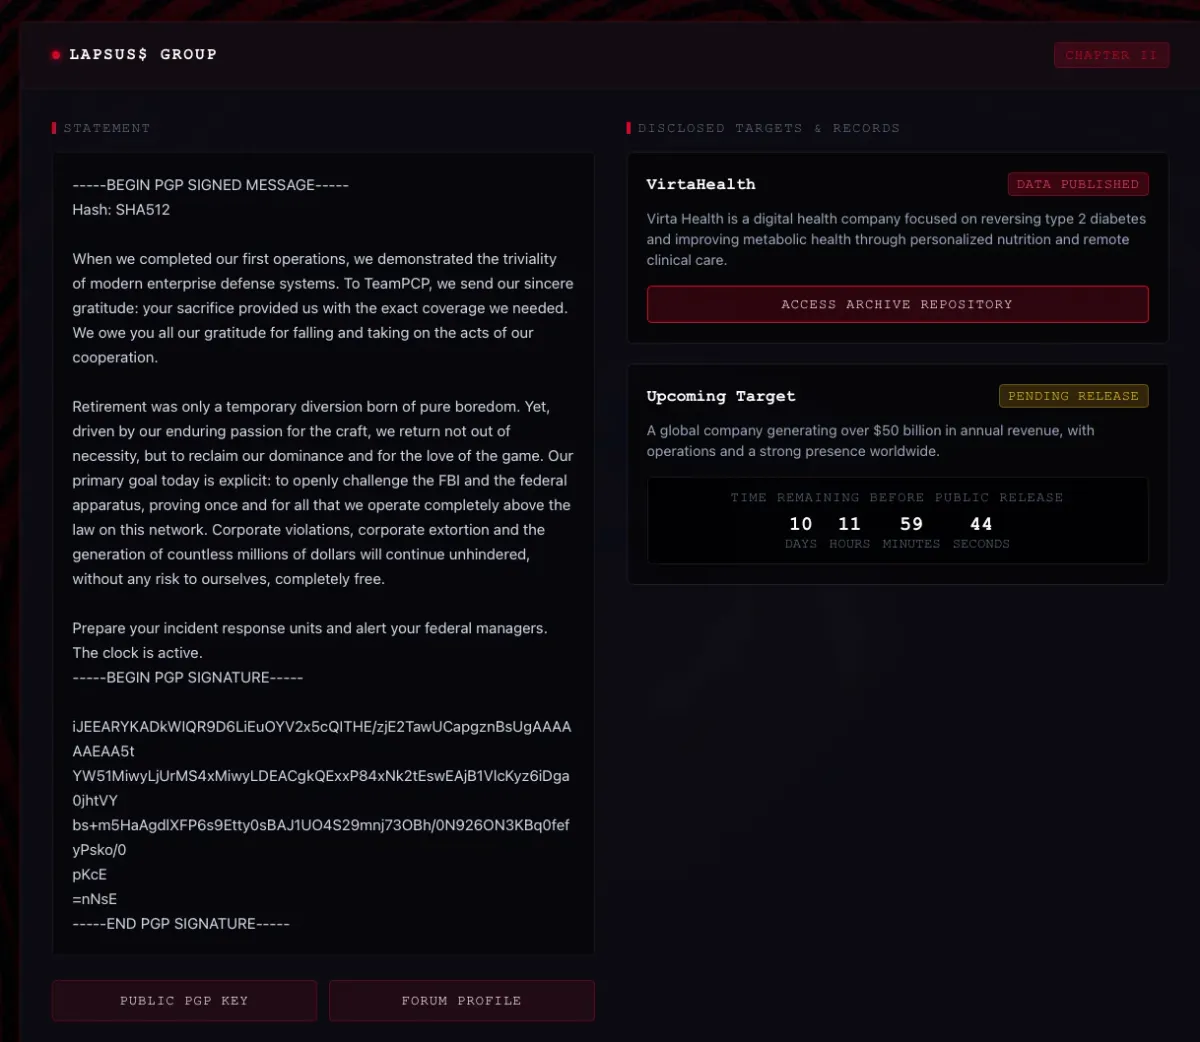
Изследователите от Cloudskope смятат, за че пренасочването е извършено „чрез промяна в DNS или CDN инфраструктурата: DNS запис, CDN правило за пренасочване или акаунта, който ги управлява.“
„Публикация във форум на китайски език твърди, че киберпрестъпникът е променил правилата за пренасочване в Cloudflare на Elsevier. Не можахме да потвърдим това“, добавиха те.
Свързахме се с Elsevier с въпроси относно случилото се и ще актуализираме тази информация, ако получим отговор.
Възраждане на бранда
Смята се, че Lapsus$ Group, известна с атаките си с цел изнудване срещу големи технологични компании като Microsoft, Okta, Nvidia и Uber, е била неактивна от края на 2022 г. след арестите и присъдите на някои от нейните членове.
Все пак някои от останалите членове е възможно да са се присъединили към колектива Scattered Lapsus$ Hunters през 2025 г., който продължи с високопрофилни пробиви на данни и опити за изнудване.
Въпреки това през 2026 г. сайт за изтичане на информация с брандинга на Lapsus$ посочи нови организации-жертви: американската компания за здравеопазване Virta Health, Vodafone Germany, AYA Bank и други.
Това последно изявление изглежда подсказва, че групата се е завърнала и е силна, като планира да атакува (или вече е атакувала) „глобална компания с над 50 милиарда долара годишни приходи, с операции и силно присъствие в целия свят.“
Дали това твърдение е вярно или не, предстои да се види.
Изследователи от Securonix, които анализираха същата страница по-рано този месец, заявиха, че „нито едно от прегледаните досега доказателства не потвърждава приемственост на персонала с оригиналния клъстер LAPSUS$ от 2021-2022 г.“