Cisco Talos пусна CAIRN – набор от инструменти с отворен код, създаден за търсене, класифициране и проследяване на зловреден софтуер с интегриран изкуствен интелект чрез проучване на дигиталните маркери, оставени от разработчиците.
Cognitive Artifact Intelligence Research Network търси шаблони за промптове, крайни точки на доставчици (provider endpoints), префикси на API ключове, термини за „jailbreak“ и логика за оркестрация, без да изтегля или изпълнява бинарни файлове.
Стартирането разкри и CLOSEDQUORUM, който Talos описва като първия публично документиран имплант за Windows, делегиращ тактически решения за управление и контрол (C2) на изкуствен интелект.
Вместо да чака инструкции от човешки оператор или специализиран C2 сървър, зловредният софтуер се консултира с до четири комерсиални големи езикови модела – DeepSeek, Qwen, Mistral и Google Gemini, като използва гласуване с мнозинство, за да избере следващото си действие. От Talos не потвърждават реално внедряване, а публичната версия е нефункционална.
Статичният анализ въпреки това разкрива пълен автономен цикъл за вземане на решения. CLOSEDQUORUM събира подробности за системата, вмъква този контекст в структурирани подкани (prompts) и иска от всеки модел да избере ограничени действия като кражба на данни, осигуряване на персистентност или инжектиране на код.
Победилият отговор може да задейства извличане на паметта от LSASS (memory dumping), събиране на пароли от браузъри, кражба на криптовалутни портфейли, process hollowing, APC инжектиране или механизми за персистентност във Windows. Той може да изпраща криптирани откраднати данни през Discord и да продължи работа без текущи задачи от оператор.
Инструментът CAIRN за проследяване на зловреден софтуер с изкуствен интелект
Според техническия анализ, публикуван от Cisco Talos, CAIRN е изграден, за да открива мащабно този нов клас заплахи. Той прилага до 24 филтъра за придобиване към метаданни от извлечени низове, етикети от антивирусни програми и поведение в изолирана среда.
Филтрите търсят домейни като api.openai.com и api.anthropic.com, Python библиотеки, включително LangChain и LiteLLM, локални компоненти за извличане на заключения (inference) като Ollama и llama.cpp, както и синтаксис за извикване на инструменти от тип агент (agent-style tool-call) заедно с офанзивна терминология. Кандидатите постъпват в SQLite корпус за автоматично YARA сканиране.
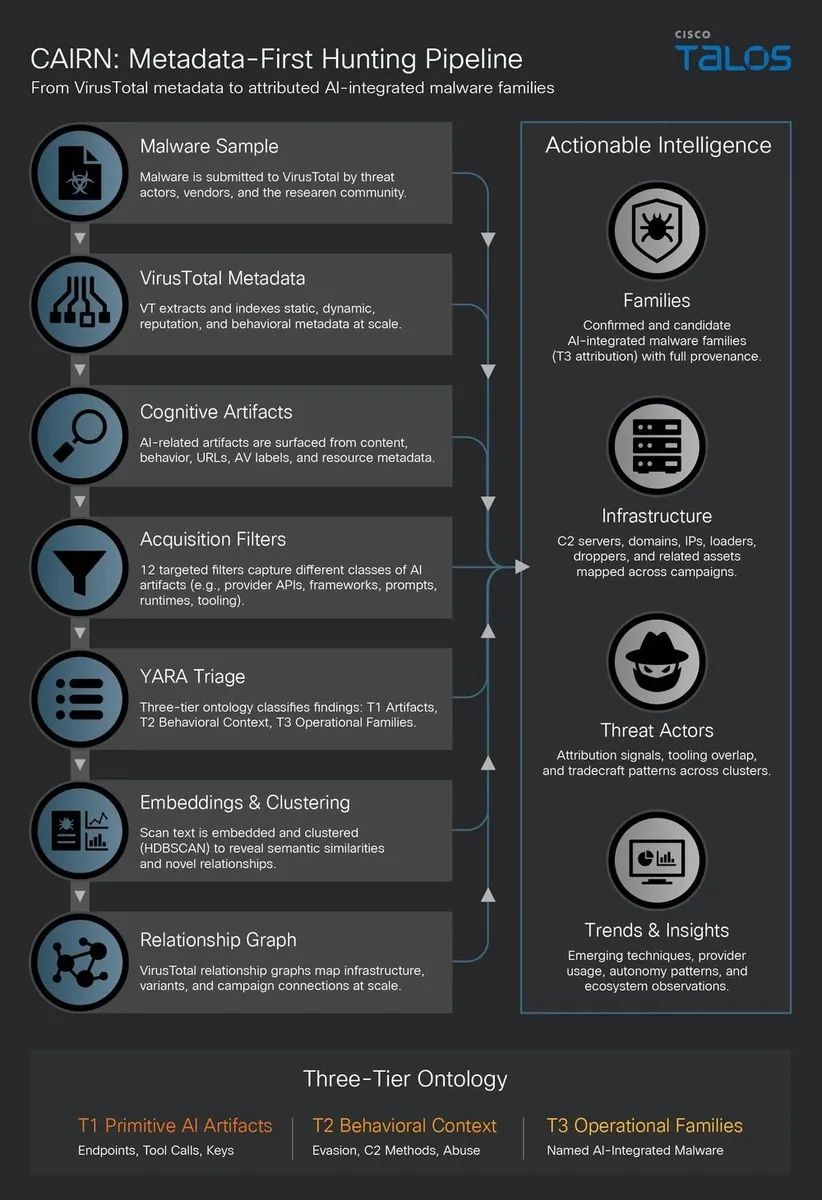
Наборът от инструменти организира откритията в три нива. Ниво 1 (Tier 1) идентифицира примитивни AI артефакти, включително крайни точки или синтаксис за извикване на функции. Ниво 2 (Tier 2) добавя поведенчески контекст чрез свързване на артефактите с дейности като избягване на AI анализ или известни C2 методи.
Ниво 3 (Tier 3) атрибутира пробите към потвърдени семейства зловреден софтуер, използвайки дигитални отпечатъци, валидирани чрез обратно инженерство (reverse engineering). Обновените правила могат да сканират отново локалния корпус и със задна дата да идентифицират по-стари проби.
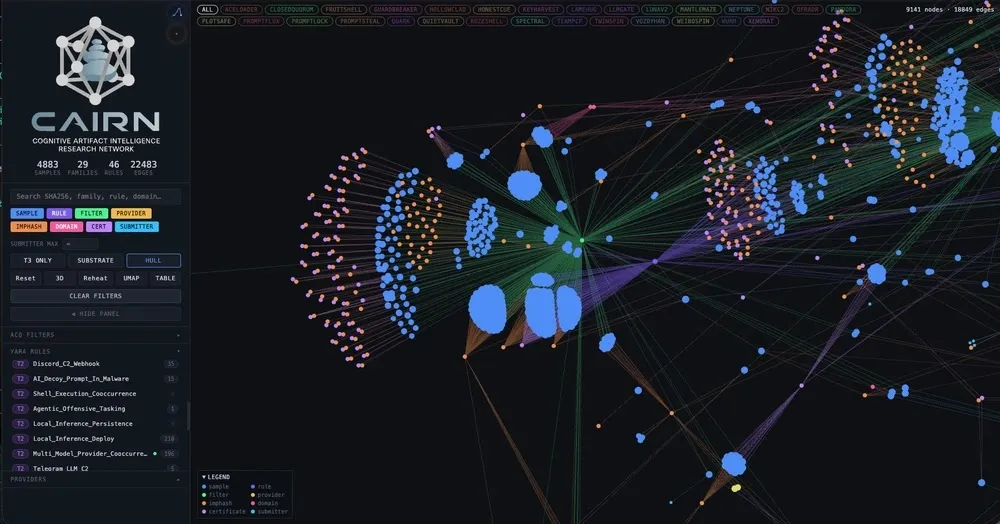
CAIRN също така комбинира графи на връзките със семантично откриване. Неговият explorer свързва проби чрез споделени домейни, сертификати, хешове на импорта (import hashes), податели и AI доставчици, разкривайки варианти и инфраструктура на кампании.
За по-малко очевидни връзки CAIRN изгражда документи с метаданни от антивирусни наименования, URL адреси, PE ресурси и наблюдения от изолираната среда, след което използва векторни представяния (embeddings), HDBSCAN и UMAP, за да разкрие подобни проби и аномалии. Talos подчертава, че клъстерите генерират насоки, а не окончателна атрибуция.
Това предупреждение е важно, тъй като свързаните с AI низове все по-често се появяват в легитимен софтуер. Пакетните файлове на PyInstaller могат да разкрият цяла среда за разработка, докато бинарните файлове на Tauri и Go могат да създадат структурни съвпадения, генериращи фалшиви сигнали на Ниво 1 или Ниво 2. Затова CAIRN стеснява големите колекции от данни преди обратното инженерство, вместо да го замества.
Констатациите сигнализират за преход към автономна оркестрация на атаки. LAMEHUG използва модела Qwen на Alibaba през Hugging Face за генериране на команди по време на атаки, докладвани през 2025 г., но CLOSEDQUORUM отива по-далеч, като възлага ограничена C2 фаза на панел от модели. Блокирането само на AI домейни е непрактично, тъй като легитимните приложения използват същите услуги.
Вместо това защитниците трябва да съпоставят неочакван трафик към множество AI доставчици с достъп до LSASS, инжектиране в процеси, промени в персистентността и комуникации чрез Discord.
Въпреки че CLOSEDQUORUM не е доказана реална кампания, CAIRN предлага на защитниците практическа рамка за проследяване на зловреден софтуер, управляван от машини. Тази видимост може да стане все по-важна с автоматизирането на все повече етапи от цикъла на проникване от страна на атакуващите.