Нов зловреден софтуер за Windows, наречен ClosedQuorum, използва модели с изкуствен интелект от Google Gemini, DeepSeek, Qwen и Mistral за автономно определяне на действията, които да предприеме по време на етапите след компрометиране на системата.
Зловредният софтуер, написан на Go, действа без команди от човешки оператор, като използва събраната разузнавателна информация и система за гласуване, за да реши следващата си стъпка върху инфектираните хостове.
При равенство в гласовете DeepSeek има приоритет при вземането на крайното решение въз основа на опцията, която смята за най-подходяща, следван от Qwen, Mistral и Gemini.
Изследователите от Cisco Talos, анализиращи ClosedQuorum, посочват, че моделите са ограничени до предварително дефиниран набор от решения, включващ:
- steal — едновременно извършва извличане на идентификационни данни от LSASS, кражба на пароли от браузъри (Chrome, Edge, Firefox) и извличане на криптопортфейли (MetaMask, Exodus, Ethereum)
- inject — генерира зловреден код (shellcode), след което използва или process hollowing, или Early Bird APC инжектиране
- persist — изпълнява модула за осигуряване на персистентност (постоянно присъствие) на зловредния софтуер
- move — включено като възможно решение за странично придвижване (lateral movement), но анализираната дистрибуционна версия няма съответен манипулатор, така че не може да изпълни това действие
Откраднатите данни след това се предават на атакуващите чрез Discord webhook, така че освен доставката на зловредния софтуер, атаката може да бъде напълно автоматизирана.
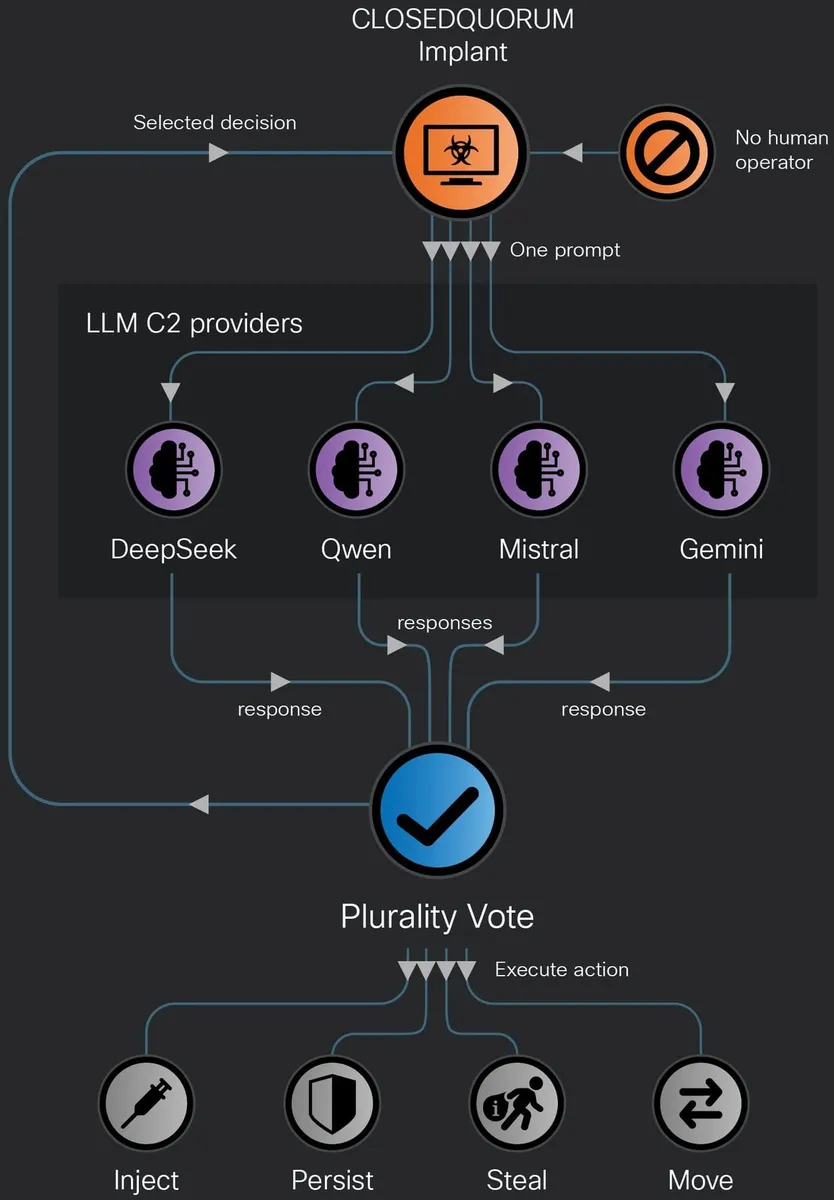
Talos описва ClosedQuorum като първия публично документиран зловреден код за Windows, който делегира тактическите C2 решения (командване и контрол) на панел от ИИ модели, като коментира, че това добавя по-голяма скорост и потенциал за мащабиране на злонамерените операции.
Изследователите също така подчертават, че това елиминира необходимостта от човешко взаимодействие, позволявайки на веригата на атаката да продължи по всяко време.
Cisco обаче отбелязва, че това може да създаде предизвикателства в определени случаи, когато се достигнат ограничения за скорост (rate limits), изходните данни са деформирани или комерсиалните API интерфейси, на които системата разчита, са временно недостъпни.
Тъй като това не е изключително сложен зловреден софтуер, не е ясно дали ClosedQuorum е тест или експеримент. Въпреки това изследователите предупреждават, че той представлява „архитектурна промяна към автоматизация на веригата на атаките“.
„Въпреки че нямаме потвърждение за внедряване в реални условия, артефакти от двоичния файл бяха използвани за свързване на разработчика с публикации в престъпни форуми, свързани с кардинг, датиращи от 2025 г.“, обясняват от Cisco Talos.
Двоичният файл, анализиран от Cisco Talos, съдържа примерни API данни за автентификация и примерен Discord webhook, въпреки че създателите могат да ги добавят в своите персонализирани версии на ClosedQuorum.
Cisco Talos откри ClosedQuorum чрез CAIRN — инструментариум с отворен код, който пусна, за да помогне на изследователите да проследяват и анализират зловреден софтуер с интегриран ИИ.