Сянката IT (Shadow IT) включва хардуер, софтуер и услуги, работещи извън видимостта или одобрението на IT екипите и екипите по сигурност. Тя може да включва неодобрени приложения, инсталирани от служители, разширения за браузър с прекомерни разрешения и крайни точки, конфигурирани веднъж и никога нена регистрирани в никоя платформа за мониторинг. Тези неуправлявани активи създават пролуки във видимостта, тъй като съществуващите контроли за сигурност не ги наблюдават.
Много организации разчитат на сканиране за мрежово откриване, за да измерят покритието на активите. Макар и полезно, мрежовото откриване идентифицира само крайните точки, които отговарят по време на прозореца за сканиране. Изключени устройства, изолирани мрежови сегменти и софтуер, който не отваря слушащи портове, могат да останат невидими. В резултат на това мрежовото откриване измерва мрежовата достъпност, а не покритието на мониторинга.
Wazuh е безплатна платформа за сигурност с отворен код, която обединява SIEM и XDR възможности в крайни точки и облачни работни товари. Тя събира данни за инвентаризацията на системата директно от всяка наблюдавана крайна точка, което позволява на екипите по сигурност да сравняват това, което мрежовите сканирания докладват, спрямо това, което докладват наблюдаваните от Wazuh крайни точки.
Това сравнение помага за идентифициране на неуправлявани крайни точки, неодобрен софтуер и пролуки в мониторинга.
Защо сянката IT се съпротивлява на откриването
Сянката IT продължава да съществува, защото инструментите, които докладват констатациите, често не могат да наблюдават въпросните активи. Разбирането къде се образуват пролуките помага на екипите по сигурност да решат кои контроли да разширят.
- Неуправлявани крайни точки: Работна станция, чийто операционна система е преинсталирана и никога не е регистрирана повторно, или виртуална машина, създадена за кратковременен проект и оставена да работи, не генерира телеметрия. Тя не се появява в докладите за инсталирани корекции за сигурност, констатации за уязвимости или данни за аларми, тъй като няма инсталиран агент, който да я наблюдава.
- Неодобрени приложения върху управлявани крайни точки: Инструменти за отдалечен достъп, клиенти за споделяне на файлове и софтуер за производителност, инсталирани извън одобрената софтуерна рамка, въвеждат риск в крайни точки, които иначе са напълно наблюдавани. Крайните точки са видими, но софтуерът, работещ на тях, не винаги се преглежда спрямо политиките.
- Софтуер, който не отваря мрежов порт: Неудостовереното мрежово откриване може да направи извод за услугите от портовете, които хостът отваря, но не може надеждно да идентифицира софтуер, който не слуша за входящи връзки. Разширения за браузъри, локално инсталирани помощни програми и инструменти за отдалечен достъп, които инициират изходящи връзки към брокер, не могат да бъдат наблюдавани чрез този метод.
- Устройства, които не могат да изпълняват агент: Принтери, суичове, IP камери и други мрежови устройства изискват методи за инвентаризация и мониторинг, различни от агент за крайна точка.
Справянето с тези категории изисква телеметрия от крайните точки и допълнителни източници на данни за устройства, които не могат да изпълняват агент.
Затваряне на сляпото петно с Wazuh
Wazuh помага на организациите да намалят излагането на сянката IT чрез непрекъснато събиране на инвентаризация на системата, централизиран анализ и корелация на данните за инвентаризацията с информация за уязвимости и политики. Следните възможности помагат на екипите по сигурност да идентифицират неуправлявани активи и неодобрен софтуер в тяхната среда.
- Непрекъсната инвентаризация на системата: Агентът на Wazuh събира подробности за хардуера, информация за операционната система, инсталирани пакети, мрежови интерфейси, слушащи портове, работещи процеси, услуги, потребители, групи и разширения за браузъри от всяка наблюдавана крайна точка. Агентът на Wazuh върху Windows крайни точки допълнително докладва инсталираните актуализации. Агентът на Wazuh препраща тези данни към сървъра на Wazuh, който ги обработва и ги съхранява в индексa на Wazuh като текущо състояние на крайната точка. Функция за инвентаризация на системата е активирана по подразбиране, изпълнява първоначално сканиране при стартиране на агента на Wazuh и извършва повторно сканиране на конфигурируем интервал, който по подразбиране е един час.
- Централизирана видимост в цялата среда: Данните за инвентаризацията от всяка наблюдавана крайна точка се агрегират в специализирани индекси и се представят в таблото за управление на Wazuh в раздела „IT Hygiene“, организиран в секции „Dashboard“, „System“, „Software“, „Processes“, „Network“, „Identity“ и „Services“. Екипите по сигурност могат да заявят целия масив от данни от един интерфейс, вместо да проверяват крайните точки индивидуално. Секцията „Network“ включва раздел „Traffic“, съдържащ списък с портовете, които активно слушат на всяка крайна точка. Това е изглед от страна на хоста за същата информация, която мрежовото сканиране се опитва да извлече отдалечено.
- Видимост в разширенията за браузър и услугите на крайните точки: Wazuh 4.14.0 и по-нови версии събират данни за инвентаризация относно разширения за браузъри, услуги на крайни точки, потребители и групи. Моделът за разширения за браузъри е обединен за Windows, macOS и Linux, което позволява на екипите по сигурност да идентифицират разширения с широки разрешения в цялата инфраструктура от една заявка. Инвентаризацията на услугите нормализира Windows услугите заедно с Linux systemd единиците, което помага на екипите да откриват неодобрен софтуер, конфигуриран да се стартира автоматично.
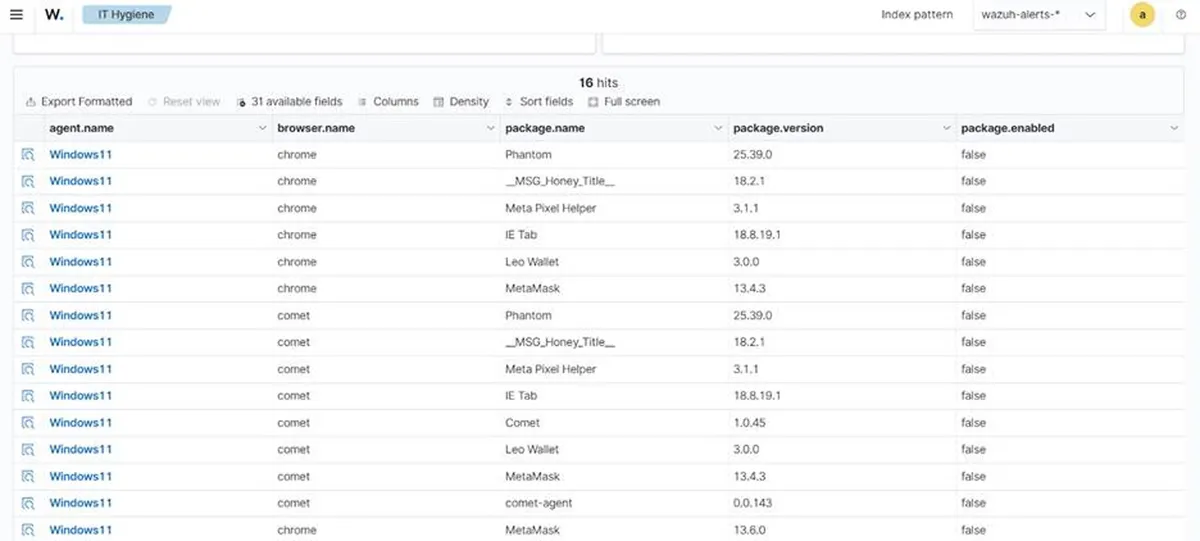
- Обхват за устройства, които не могат да изпълняват Wazuh агент: Wazuh осигурява мониторинг без агент през SSH за рутери, защитни стени, суичове и Linux или BSD системи. За устройства, които не поддържат нито агент, нито SSH сесия, сървърът на Wazuh приема syslog директно от мрежови устройства и друго оборудване. Тези възможности осигуряват допълнителна видимост за устройства, които не могат да изпълняват Wazuh агент. Мониторингът чрез SSH и syslog обаче предоставя само информацията, разкрита от конфигурираните команди, файлове и дневници на устройствата.
- Мониторинг на самия обхват на агентите: Статусът на регистрация на агентите измерва обхвата сред крайните точки, които вече са регистрирани в сървъра на Wazuh. Той не идентифицира неизвестни крайни точки, които никога не са били инсталирани или регистрирани. Wazuh агентът съобщава за едно от четири състояния: никога несвързан (never connected), чакащ (pending), активен (active) или прекъснат (disconnected). Агенти, които са се регистрирали, но никога не са се свързали, показват внедрявания, които не са завършили. Агентът преминава в състояние на прекъсната връзка, когато не постъпи съобщение за поддържане на връзката (keep-alive) в рамките на конфигурирания прозорец, който по подразбиране е 15 минути. Прегледът на тези състояния помага на екипите по сигурност да идентифицират крайни точки, за които се предполага, че се наблюдават, но не изпращат данни.
- Корелация на инвентаризацията с уязвимости и политики: Данните от инвентаризацията подпомагат решенията за сигурност, когато се сравняват с референтна информация. Откриването на уязвимости във Wazuh съпоставя събраната софтуерна инвентаризация със съдържание за уязвимости от платформата Wazuh Cyber Threat Intelligence (CTI). То не сканира крайните точки или мрежата, така че анализът се извършва централизирано върху данни, които крайните точки вече са съобщили. Същата инвентаризация може да бъде свързана с външни източници на данни, за да се идентифицира софтуер с изтекъл срок на поддръжка (end-of-life), който вече не получава обновления за сигурност.
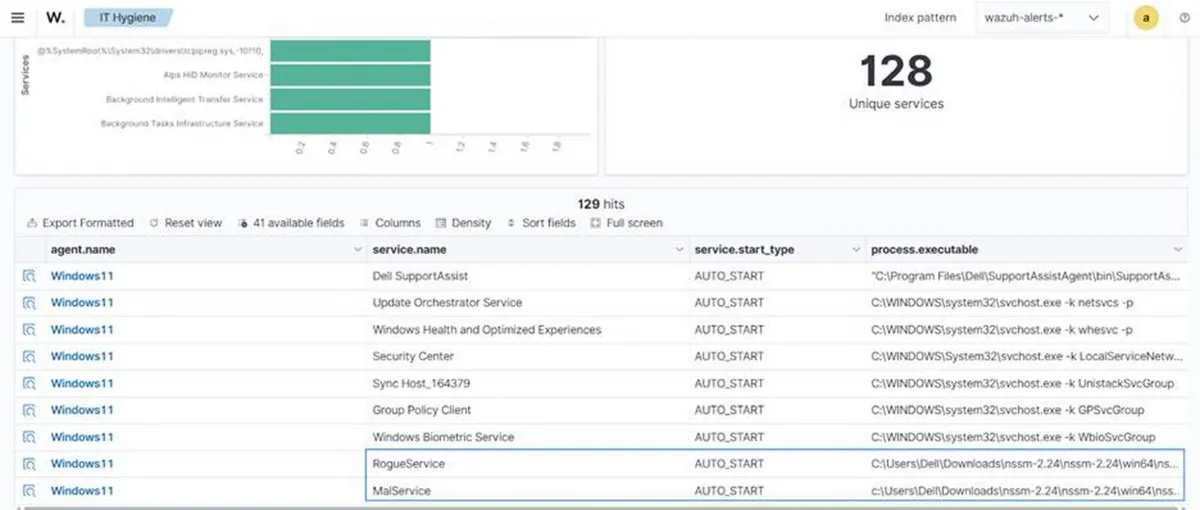
- Търсене на заплахи (threat hunting) в данните от инвентаризацията: Тъй като инвентаризацията се съхранява централизирано и е индексирана, екипите по сигурност могат да я разглеждат по време на разследвания, вместо да събират данни при поискване. Публикацията в блога на Wazuh „Threat hunting using inventory data collected by Wazuh“ демонстрира това с персонализирани правила, CDB списъци с неоторизиран софтуер и портове, както и заявки, изпълнявани спрямо инвентаризацията. Този подход разкрива активи, които никое отделно предупреждение не сигнализира самостоятелно.
- Откриване и премахване на неоторизирани приложения: Екипите по сигурност могат да конфигурират персонализирани правила във Wazuh за откриване на избрани неоторизирани приложения и да използват тестван скрипт за активна реакция (Active Response), за да ги премахнат от наблюдаваните крайни точки. Публикацията в блога на Wazuh „Managing shadow IT with Wazuh“ обхваща пълната конфигурация, включително персонализираните правила за откриване и скрипта за активна реакция, който деинсталира неодобрени приложения от наблюдаваните крайни точки.
Conclusion
Сянката в IT (Shadow IT) е проблем с видимостта, преди да стане проблем с политиките. Организациите не могат да прилагат софтуерни стандарти върху активи, които не виждат, а самото мрежово сканиране показва единствено системите, които отговарят по време на сканирането.
Wazuh помага за намаляване на тази празнина във видимостта, като събира инвентаризация от наблюдаваните крайни точки и приема данни от конфигурирани източници без агенти. Инвентаризацията на крайните точки показва какво е инсталирано, какво работи и кои портове се слушат на всеки хост, докато мониторингът без агент и приемането на syslog разширяват видимостта до поддържани устройства, които не могат да изпълняват Wazuh агент. Състоянията на регистрация на Wazuh агентите също помагат на екипите по сигурност да измерват обхвата на мониторинга, вместо да правят предположения.
С тези данни, индексирани централизирано, екипите по сигурност могат да идентифицират уязвимости, да разследват инвентаризацията в наблюдаваните крайни точки, да сравняват софтуера с информация за жизнен цикъл и да задействат конфигурирани действия за отстраняване на приложения извън одобрената софтуерна рамка.
Научете повече за Wazuh, като разгледате неговата документация и се присъедините към неговата нарастваща общност от професионалисти.
Спонсорирано и написано от Wazuh.