Check Point Software издаде спешни извънредни корекции за сигурност (hotfixes), за да отстрани критична уязвимост в Security Management Server, която би могла да позволи на атакуващи да изпълняват произволни скриптове.
Security Management Server е централен репозиторий, който съхранява и управлява политики за сигурност, обработва промени на администратори и събира системни логове в корпоративни мрежи.
Проследявана като CVE-2026-93616, тази уязвимост от тип обхождане на директории (path traversal) позволява на неавтентифицирани злонамерени субекти да качват произволни скриптове на уязвими сървъри Check Point Management Server и да ги изпълняват в атаки с ниска сложност.
Агенцията за киберсигурност и инфраструктурна сигурност (CISA) и ФБР призовават софтуерните компании от май 2024 г. да премахват слабостите от тип path traversal от своите продукти преди пускането им, заявявайки, че подобни проблеми със сигурността „са наричани „непростими“ поне от 2007 г.“
Check Point е коригирала уязвимостта в R82.20 Security Hotfix и съобщи, че пълният списък на засегнатите продукти включва Security Management Server, Multi-Domain Security Management Server, Log Server, Multi-Domain Log Server и SmartEvent.
„Тази уязвимост се експлоатира активно. Check Point има информация за няколко клиенти, които са били атакувани“, предупреди компанията, съветвайки екипите по сигурност да проверят мрежите си за доказателства за успешно компрометиране, използвайки индикаторите за компрометиране (IoC), споделени в бюлетина за сигурност.
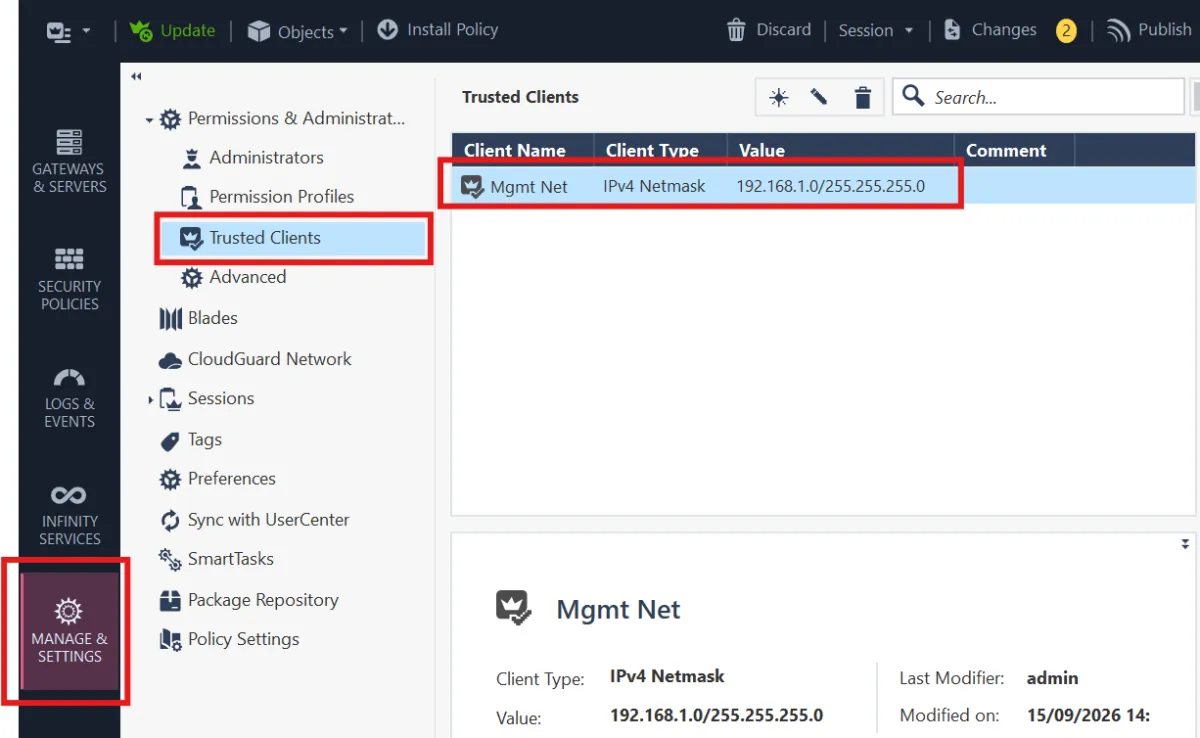
Check Point предоставя и временни мерки за защита за клиенти, които не могат веднага да инсталират корекцията за сигурност върху уязвимите системи, включително укрепване на уязвимите системи срещу атаки чрез разполагането им зад защитна стена и ограничаване на достъпа до доверени IP адреси от Manage & Settings > Permissions & Administrators > Trusted Clients в таблото SmartConsole.
През последните месеци Check Point предупреди клиентите си, че и други уязвимости се експлоатират активно.
Например, преди две години CISA отбеляза уязвимост (CVE-2024-24919) в Quantum Security Gateways на Check Point като активно експлоатирана от групировки за откупен софтуер (ransomware), потвърждавайки доклад на Orange Cyberdefense CERT, свързващ тези атаки с ransomware NailaoLocker.
Партньор на групировката Qilin ransomware също е експлоатирал zero-day уязвимост за заобикаляне на автентикацията (CVE-2026-50751) от юни, докато втора zero-day уязвимост за заобикаляне на автентикация (CVE-2026-16232) е експлоатирана поне от юли за автентикация с администраторски привилегии към администраторските панели SmartConsole.
Преди две седмици Холандският национален център за киберсигурност (NCSC-NL) също предупреди организациите спешно да отстранят две критични VPN уязвимости в Check Point (CVE-2026-85102 и CVE-2026-85103), тъй като „очаква опитите за експлоатация да започнат скоро“.
Съвсем наскоро, в петък, Check Point пусна актуализации за сигурност, за да коригира друга критична уязвимост за заобикаляне на автентикация (CVE-2026-16232) в процеса на вход за Security Management Server и Security Gateways, която позволява на атакуващите да изпълняват код с привилегии root върху управляващите системи.
Въпреки че компанията все още не е отбелязала CVE-2026-16232 като активно експлоатирана, тя заяви, че екипите по сигурност могат да идентифицират атаки, като търсят предупреждения „Administrator failed to log in: Username too long“ в логовете Audit и Admin login.