Microsoft в вторник обяви неутрализирането на услугата за фишинг с кодове за устройства EvilTokens, за която каза, че е използвала изкуствен интелект (ИИ) „на всяка стъпка от веригата на атаката“.
Действието, осъществено с разрешение от Окръжния съд на САЩ за Източния окръг на Вирджиния, включваше усилията на Health-ISAC, заедно с Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, The Shadowserver Foundation и TRM Labs. Microsoft проследява авторите на заплахи, стоящи зад разработването и поддръжката на EvilTokens, под името Storm-2992.
Паралелно с това, Службата на столичната полиция (Metropolitan Police Service) арестува двама мъже на възраст 32 и 38 години на 11 септември 2026 г. във връзка с незаконната търговска операция. Технологичният гигант описа EvilTokens като „мощна платформа за киберпрестъпления“, която използва ИИ за компрометиране на имейл профили и създаване на планове за финансови измами и злоупотреби.
„Докато EvilTokens помагаше на киберпрестъпниците да получат достъп до имейл профили, в центъра на услугата беше чатбот с ИИ, който можеше да анализира входящата поща на victim и да помага на престъпниците да идентифицират доверени взаимоотношения, разрешения за плащания и чувствителни отговорности, както и други обстоятелства, при които измамата имаше най-голям шанс да успее“, каза Стивън Масада, асоцииран главен съветник и генерален мениджър в отдела за дигитални престъпления на Microsoft (Digital Crimes Unit).
„Платформата дори можеше да препоръчва стратегии за измама, включително съставяне на съобщения, които се представят за доверени контакти, за да помогне на престъпниците да подлъжат жертвите да предприемат действия.“
EvilTokens за първи път беше документирана от Huntress през март 2026 г. като платформа за фишинг като услуга (Phishing-as-a-Service / PhaaS), която злоупотребява с потока за оторизация на устройства OAuth 2.0, за да предостави на атакуващите автентикирани сесии с профилите на жертвите, без да е необходимо да предоставят каквито и да е идентификационни данни от тяхна страна.
Откраднатите токени се използват за извличане на имейли и осигуряване на персистентност (постоянен достъп), често чрез задаване на зловредни правила във входящата поща, които прикриват комуникацията. В някои случаи токените се използват и за предоставяне на достъп на нови устройства до входящата поща на жертвата, като по този начин се дава на атакуващите алтернативен път за поддържане на дългосрочен достъп.
Злонамерената примамка, обикновено доставяна чрез фишинг атаки, показва на потребителя код за устройство за услугата, до която киберпрестъпникът желае да получи достъп. След това от жертвата се изисква да въведе този код на легитимния URL адрес за потвърждение (напр. microsoft.com/devicelogin) по време на процеса на влизане.
След като кодът бъде предоставен, сървърът за оторизация издава токени за достъп и опресняване (access and refresh tokens) към клиента на атакуващия, предоставяйки му продължаващ достъп под самоличността на жертвата.
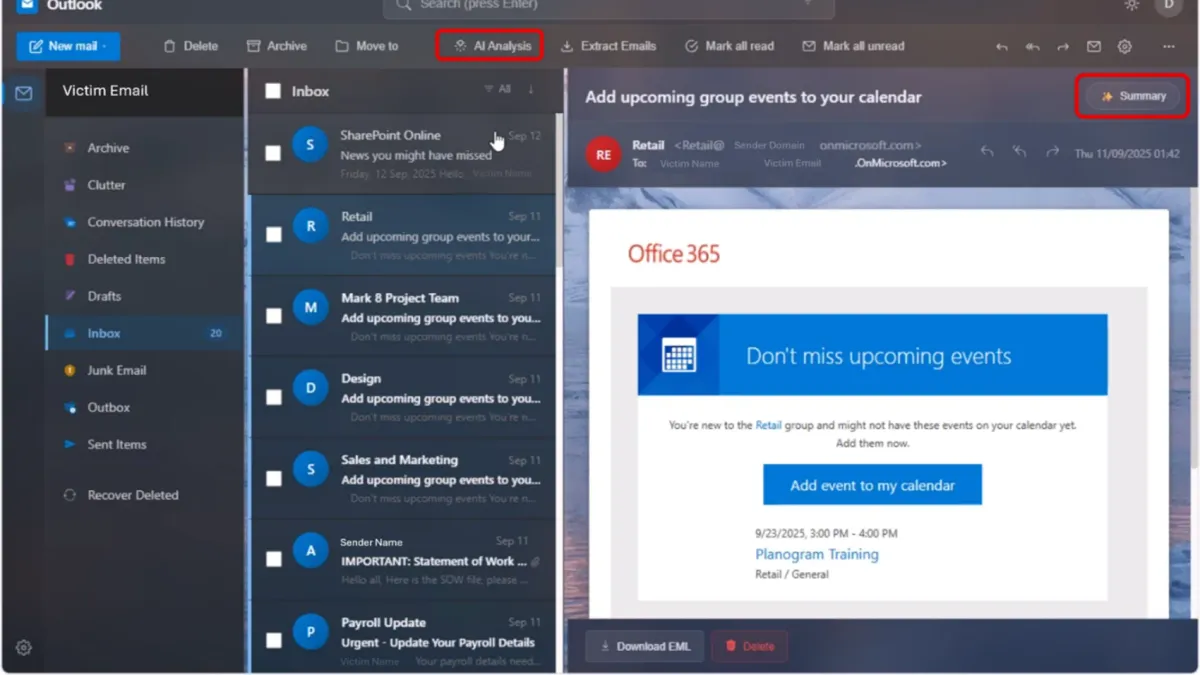
„EvilTokens обедини превземането на профили, анализа на пощенски кутии чрез ИИ и инструменти за измами в една търговска услуга, понижавайки нивото на експертиза, необходимо някога за извършване на бизнес имейл компрометиране (BEC) и измами с фактури в голям мащаб“, заявиха от TRM Labs.
В доклад, публикуван в края на март 2026 г., Sekoia характеризира EvilTokens като готово решение, продавано по модела PhaaS в Telegram от средата на февруари, предлагащо на клиентите изобилие от самохоствани фишинг шаблони и базирани на ИИ функции за автоматизиране на работните процеси за компрометиране на бизнес имейли (BEC) — като анализ на събрани имейли, идентифициране на финансови имейл нишки и съставяне на BEC имейли.
Някои от профилите, каналите и групите в Telegram, свързани с EvilTokens, са посочени по-долу –
- EvilTokens Admin - @eviltokensadmin, @eviltokensadmins и @EvilTokenscontact (Backup)
- EvilTokens Store - @EvilTokens_bot и @EvilTokensStorebot
- Публични канали - @EvilTokensChannel
- Telegram група - https://t.me/+wNBoU1Gl2mRiYmU0
Други инструменти, свързани с ИИ, позволяваха на клиентите да обобщават и превеждат имейли, да картират организационни роли, да идентифицират доверени взаимоотношения и да препоръчват потенциални цели. Услугата предлагаше и предварително зададени подкани (prompts) за намиране на дискусии за банкови преводи, идентифициране на лицата, управляващи средствата в организацията, намиране на фактури от доставчици и определяне на най-подходящите хора за имитация.
„EvilTokens комбинира компрометирането на профили, анализа на пощенски кутии, избора на цели и подготовката за измама в една услуга“, казаха от Microsoft. „Възможности, които някога изискваха опит в атаките срещу самоличността, облачните системи, социалното инженерство и финансовите измами, бяха достъпни чрез готов интерфейс.“
Установено е, че атакуващият предлага три различни продукта –
- EvilTokens B2B sender, за $600.
- EvilTokens Office 365 capture link, за $1500.
- EvilTokens SMTP sender, за $1000
„’Office 365 capture link’ съответства на комплекта за фишинг с кодове за устройства“, обясни Sekoia в последващ доклад през април 2026 г. „Еднократната такса от $1,500 дава на партньорите пожизнен достъп до административния панел на EvilTokens за преглед на събраните токени на Microsoft. Партньорите трябва също така да плащат месечна лицензна такса от $500, за да получат кода на фишинг страницата и активен API ключ за бекенд интеграция и основната функционалност за фишинг с кодове за устройства.“
Услугата също така изисква месечна абонаментна такса от $500 за продължителен достъп до комплекта и контролния панел. Освен че предлага начин за персонализиране на примамките и използване на ИИ за създаване на целеви фишинг имейли, EvilTokens също така позволява на плащащите клиенти достъп до цял набор от спомагателни инструменти, включително Antibot redirector, B2B Sender, Office 365 Capture Link и Simple Mail Transfer Protocol (SMTP) Sender.
Coinbase заяви, че е проследила приблизително $1.1 милиона приходи на платформата в четири Tron адреса между октомври 2025 г. и юни 2026 г., като добави, че е идентифицирала над 1,000 депозита към EvilTokens от повече от 700 различни адреса в криптоекосистемата.
Атаките, използващи EvilTokens, се въртят около изпращането me заблуждаващи имейли, които използват 44 различни теми, включително фактури и искания за оферти (RFP), или споделени файлове. Тези съобщения съдържат зловредни URL адреси, PDF прикачени файлове и HTML файлове за активиране на веригата на инфекцията –
- След щракване върху злонамерена връзка или прикачен файл, пренасочване на потребителите към уеб страница, работеща с фонов скрипт за автоматизация.
- Скриптът взаимодейства с доставчика на самоличност на Microsoft в реално време, за да генерира код на устройство в реално време.
- Показване на кода на екрана на потребителя с бутон „Копиране на код“, заедно с бутон „Продължи“ или „Продължи с Microsoft“, който при щракване отвежда жертвата до официалния портал microsoft.com/devicelogin.
- Потребителят поставя кода на истинския сайт на Microsoft.
- Ако потребителят няма активна сесия в Microsoft, той е подканен да въведе своите идентификационни данни и код за многофакторна автентификация (MFA).
- Сесията на атакуващия е автентифицирана, което му позволява да регистрира нови устройства, да създава злонамерени правила за входящата поща или да извлича чувствителни данни от електронната поща.
Едновременно с това EvilTokens използва многоетапен тръбопровод за доставка, за да заобиколи традиционните шлюзове за електронна поща и сигурността на крайните точки чрез фалшиви CAPTCHA проверки и вериги от пренасочвания, които използват платформи без сървър („serverless“) с висока репутация като Vercel, Cloudflare Workers и AWS Lambda, за да се слеят с легитимния корпоративен облачен трафик и да избегнат тригерите за блокиране на домейни.
Статистиката, споделена от Microsoft, показва, че EvilTokens е свързан с повече от 12 000 компрометирани пощенски кутии в над 10 000 организации по целия свят, което показва, че услугата е придобила широка популярност сред авторите на заплахи за кратък период от време.
Най-висока концентрация на активност на жертвите е наблюдавана в САЩ, Канада, Обединеното кралство, Австралия, Индия и Франция. Засегнатите организации включват дистрибуция на едро, строителство, финансови услуги, недвижими имоти, висше образование и здравеопазване.
От Microsoft заявиха, че са работили с други партньори за изземването на 50 уебсайта, използвани за управляване на услугата, и деактивирането на над 150 допълнителни домейна, свързани с поддържащата я инфраструктура.
„EvilTokens помагаше на престъпниците да получат достъп до имейл профили, като подмамваше жертвите да въведат код за автентификация на легитимната страница за вход на Microsoft. Чрез завършване на нормалния процес на вход за автентификация, жертвите несъзнателно даваха на престъпниците достъп до своите имейл профили, без да разкриват паролите си“, обясниха от Microsoft. „Този достъп може да се запази дори след нулиране на паролата, ако свързаните сесии и токени също не бъдат отменени.“
Нещо повече, доказателствата сочат, че големи части от инструментариума са разработени с помощта на изкуствен интелект (известно като vibe coded), което сигнализира за способността на технологията да намалява бариерите пред уменията и да помага на амбициозни киберпрестъпници да разработват усъвършенствани инструментариуми и да извършват измами в голям мащаб.
„EvilTokens пакетира голяма част от процеса на измама в търговски управлявана услуга, окомплектована с абонаментни цени, поддръжка на клиенти, табла за управление и инструменти, предназначени да преведат клиентите от достъп до профила към финансова експлоатация“, добави Масада.
От SpyCloud, който беше един от партньорите от частния сектор, заявиха, фирмата е подкрепила действието по прекъсване, като е споделила повторно прихванати фишинг данни, които включват 8 708 уникални профила на жертви, компрометирани от EvilTokens. Тези профили обхващат 6 585 уникални корпоративни имейл домейна, намиращи се в 79 държави. Най-ранните прихващания датират от 18 февруари 2026 г.
„EvilTokens използва изкуствен интелект, за да направи трудните части лесни: четене на компрометирани пощенски кутии на повече от двадесет езика за намиране на разговорите, които си струва да бъдат отвлечени, и съставяне на последващия имейл за фалшифициране на самоличността“, каза Тревър Хилигос, главен разузнавателен директор на SpyCloud, в изявление. „Това бяха частите от компрометирането на корпоративната електронна поща, които преди изискваха човешка намеса и които се мащабираха спрямо уменията на престъпника; EvilTokens ги направи достъпни за всеки срещу $500 на месец.“
„Свалянето на петдесет сайта и деактивирането на 150 домейна при едно действие е възможно само когато доставчиците на хостинг, борсите, доставчиците на модели и притежателите на данни се задействат едновременно. EvilTokens не е единствената фишинг-като-услуга платформа, заслужаваща прекъсване, но нейното място като първата, внедрила фишинг с код на устройство в такъв мащаб, прави това съществено прекъсване по всички стандарти.“