Силвър Спринг, Мериленд, САЩ, 22 септември 2026 г., CyberNewswire
Aembit, компанията за управление на идентичността и достъпа (IAM) за AI агенти, днес обяви поддръжка за Cross App Access (XAA) – отворен протокол, представен от Okta, който позволява съществуващата корпоративна идентичност на даден потребител да упълномощава достъп до последващи приложения без отделна стъпка за съгласие за всяка връзка.
Стартирайки тази седмица като партньор на Okta за XAA на събитието Oktane 2026 в Лас Вегас, Aembit прави този подход за упълномощаване достъпен чрез Aembit IAM за Agentic AI, който осигурява потвърдена идентичност на агента, прилагане на достъп въз основа на политики и възможност за одит.
Тъй като агентите поемат все повече работа в среди за съвместна работа, управление на проекти, разработка и платформи за данни, броят на връзките за достъп, които корпорациите трябва да управляват, може да нарасне бързо.
XAA намалява тежестта по упълномощаване за крайните потребители, като премахва многократните стъпки за съгласие, когато агентите се свързват с одобрени приложения, докато Aembit предоставя на екипите по сигурност последователен начин да контролират кои агенти могат да действат, от чие име и при какви политики.
„Cross App Access е важна стъпка към това корпоративната идентичност да работи за свят, в който агентите все по-често действат от името на хората“, каза Дейвид Голдшлаг, съосновател и главен изпълнителен директор на Aembit. „Okta помага за развитието на този модел, а Aembit го прави практически приложим по целия път за достъп на агентите, като свързва потребителската идентичност, идентичността на агента и политиката във времето на изпълнение в една точка за контрол. Горди сме да бъдем партньор при стартирането и да предоставим на съвместните клиенти начин да внедрят XAA сега, без да чакат всяка система в тяхната среда да го поддържа нативно.“
За лидерите в областта на сигурността автономният изкуствен интелект (agentic AI) създава познат проблем с идентичността, но в много по-голям мащаб. Един агент може да преминава през множество услуги като част от една задача, увеличавайки многократно броя на връзките за достъп, които организациите трябва да управляват.
Управлението на тези връзки една по една създава оперативни затруднения за потребителите и оставя екипите по сигурност с все по-фрагментиран набор от пътища за достъп.
Поддръжката на XAA от страна на Aembit позволява на организациите да разширят съществуващите си политики за идентичност и достъп от Okta към тези връзки, управлявани от агенти, като същевременно запазват Aembit като точка за прилагане на политики за достъп на агентите.
- Намаляване на неконтролираното разрастване на упълномощаванията: Служителите могат да разчитат на съществуващото си корпоративно еднократно влизане (SSO) в одобрените работни процеси на агентите, вместо да преминават през отделни стъпки за упълномощаване за всяка поддържана услуга.
- Централизирано прилагане на достъпа: Екипите по сигурност могат да прилагат политики за идентичност и достъп към връзките, управлявани от агенти, вместо да разчитат на потребителите самостоятелно да ги установяват и управляват.
- Запазване на отчетността: Чрез комбинирана идентичност Aembit свързва контекста на потребителя с потвърдената идентичност на агента, помагайки на организациите да определят кой агент е действал, от чие име и съгласно коя политика за достъп.
- Внедряване на XAA без миграция от тип „всичко или нищо“: Организациите могат да използват XAA там, където се поддържа, като същевременно продължават да разчитат на установено OAuth упълномощаване за други услуги, което позволява разширяване на внедряването с съзряването на екосистемата.
- Прилагане на последователни контроли в MCP среди: Aembit осигурява обща точка за прилагане на достъпа на агенти до MCP сървъри, инструменти и корпоративни ресурси, намалявайки необходимостта от отделно управление на упълномощаването за всяка връзка.
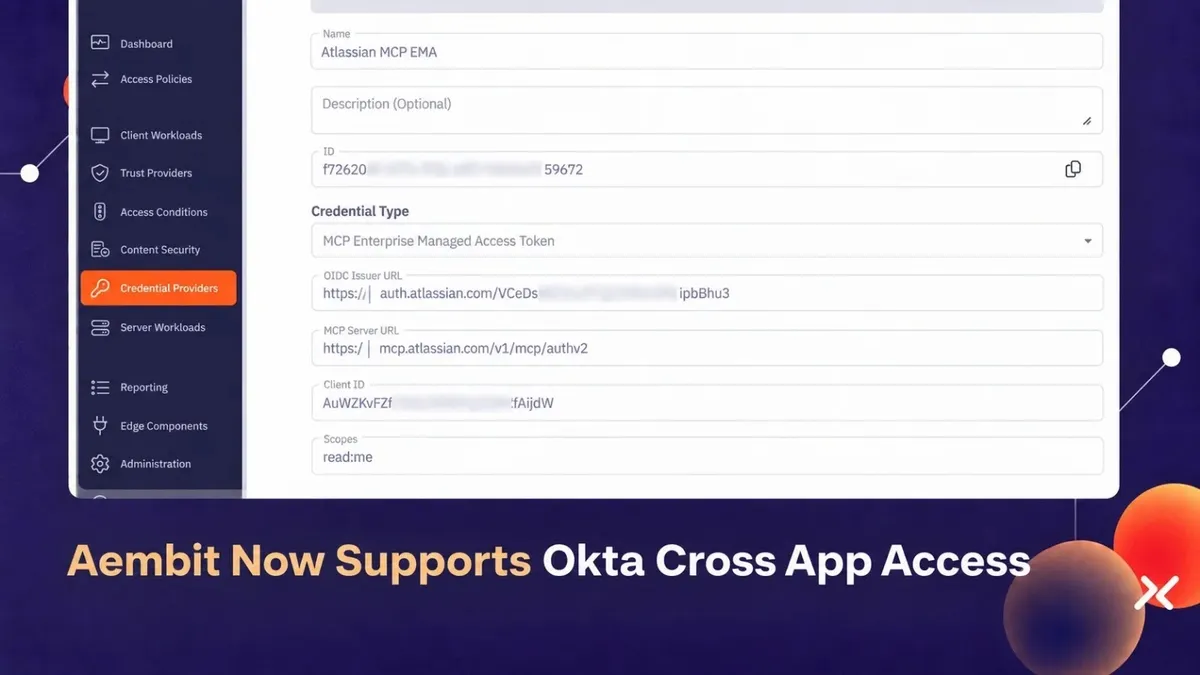
Aembit поддържа XAA чрез своя нов Enterprise-Managed Authorization Credential Provider, който внедрява разширението Enterprise-Managed Authorization на Model Context Protocol Working Group.
Той работи съвместно със съществуващите възможности на Aembit за OAuth упълномощаване, предоставяйки на организациите общ контролен слой в среди с различни нива на внедряване на XAA.
За да научат повече за Aembit и Cross App Access, потребителите могат да посетят aembit.io.
За Aembit
Aembit е платформата за управление на идентичността и достъпа за автономен AI и работни товари. Тя прилага достъп въз основа на идентичност, контекст и централно управлявани политики, давайки на организациите единно място за контрол на риска при достъп от AI агенти, автоматизиране на управлението на идентификационни данни и ускоряване на внедряването на AI.
С Aembit корпорациите могат уверено да контролират достъпа до чувствителни ресурси във всички работни товари, които захранват техния бизнес. Потребителите могат да посетят aembit.io и да последват компанията в LinkedIn.