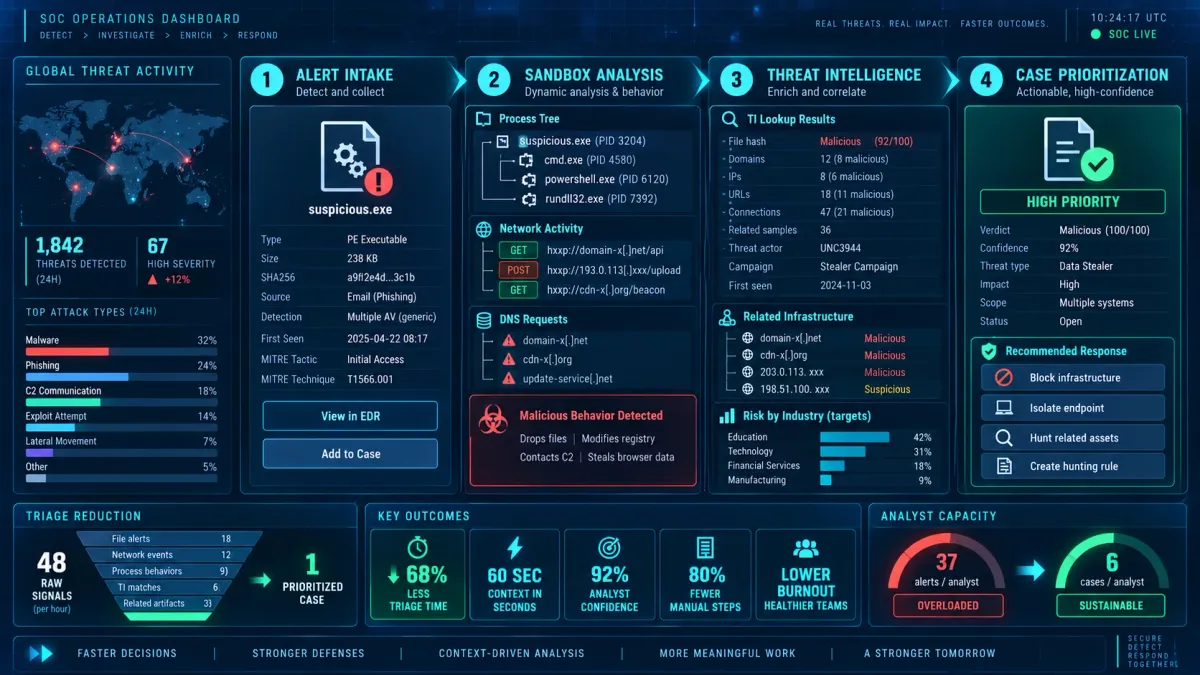
Съмнителен IP адрес, непознат домейн или хеш на файл могат да задействат разследване за секунди. Разбирането на това какво означава даден индикатор обаче може да отнеме много повече време.
Индикаторът за компрометиране (IOC) рядко разкрива цялата история. Анализаторите може да се наложи да определят с коя заплаха е свързан той, кой зловреден софтуер или инфраструктура участват, дали се е появявал в други атаки и какви поведения или техники са свързани с него.
Отговорът на тези въпроси често изисква търсене в множество потоци от данни за заплахи (threat intelligence feeds), доклади, бази данни и системи за сигурност. Този фрагментиран процес отнема време, особено когато анализаторите трябва бързо да триажират сигналите за тревога.
Търсенето на данни за заплахи (Threat intelligence lookup) обединява този контекст, свързвайки отделните IOC сродни заплахи, инфраструктура, поведение на зловреден софтуер и техники на атака.
По-голямата картина зад един индикатор
Ефективните данни за заплахи (threat intelligence) надхвърлят обикновените проверки на репутацията, като помагат на анализаторите да свържат индикаторите със свързана инфраструктура, зловреден софтуер, поведения и други артефакти.
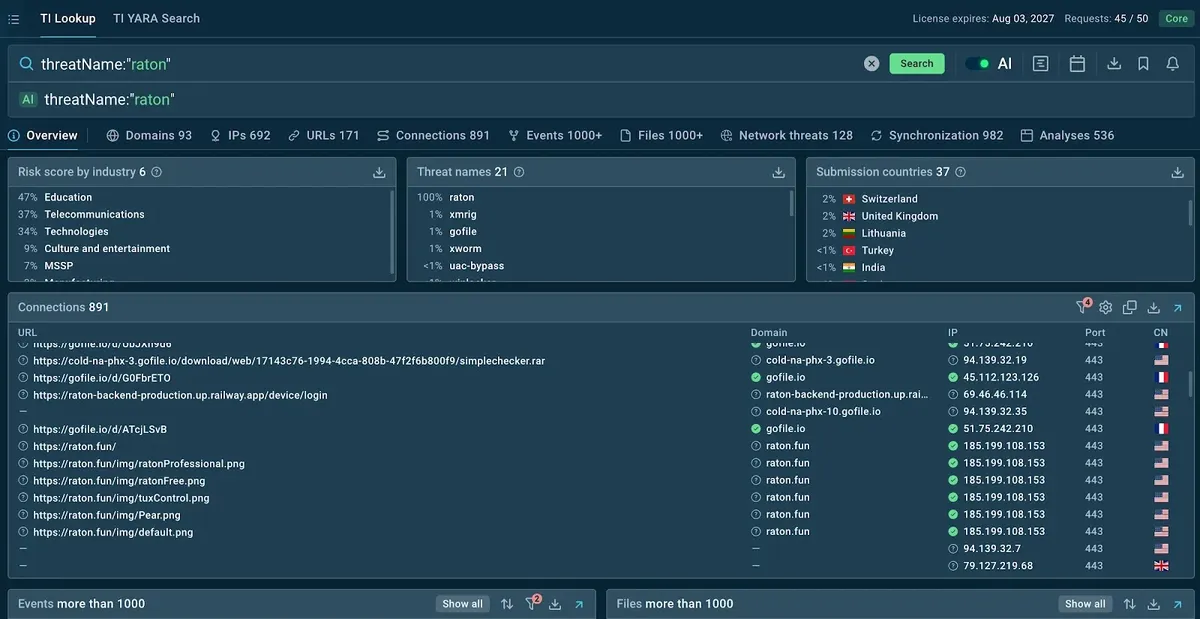
Например, съмнителен домейн в сигнал за тревога по имейл може да доведе до образец от зловреден софтуер, наблюдаван в интерактивна изолирана среда, разкривайки допълнителни домейни, IP адреси, процеси, промени в регистъра и техники по MITRE ATT&CK.
Анализаторите могат да проследят тези връзки, за да определят дали активността е част от по-широк модел на атака.
Същият подход работи и в обратен ред. Ловците на заплахи (threat hunters) могат да започнат от дадено поведение или техника по ATT&CK и да търсят свързана активност, вместо да разчитат единствено на известни IOC.
Това е особено полезно, когато атакуващите променят своята инфраструктура, но запазват подобно поведение. Данните за заплахи около IOC, IOB и IOA дават на анализаторите допълнителни начини да идентифицират и разследват свързана активност.
Осигурете на вашия екип по сигурност актуални данни за заплахи от над 16 хил. организации, за да разширите видимостта към заплахите. Разгледайте възможностите за вашия SOC
Къде се вписват данните от интерактивната изолирана среда
Поведенческият контекст е изключително ценен, тъй като сам по себе си даден индикатор не може да обясни какво се е случило по време на атака.
Разследванията в интерактивна изолирана среда (interactive sandbox) могат да покажат как се държи съмнителен файл на практика, включително процесите, които създава, мрежовите връзки, които осъществява, файловете, които генерира, и промените в регистъра, които предизвиква.
Тези наблюдения осигуряват контекст, който може да свърже даден IOC с по-широк модел на атака.
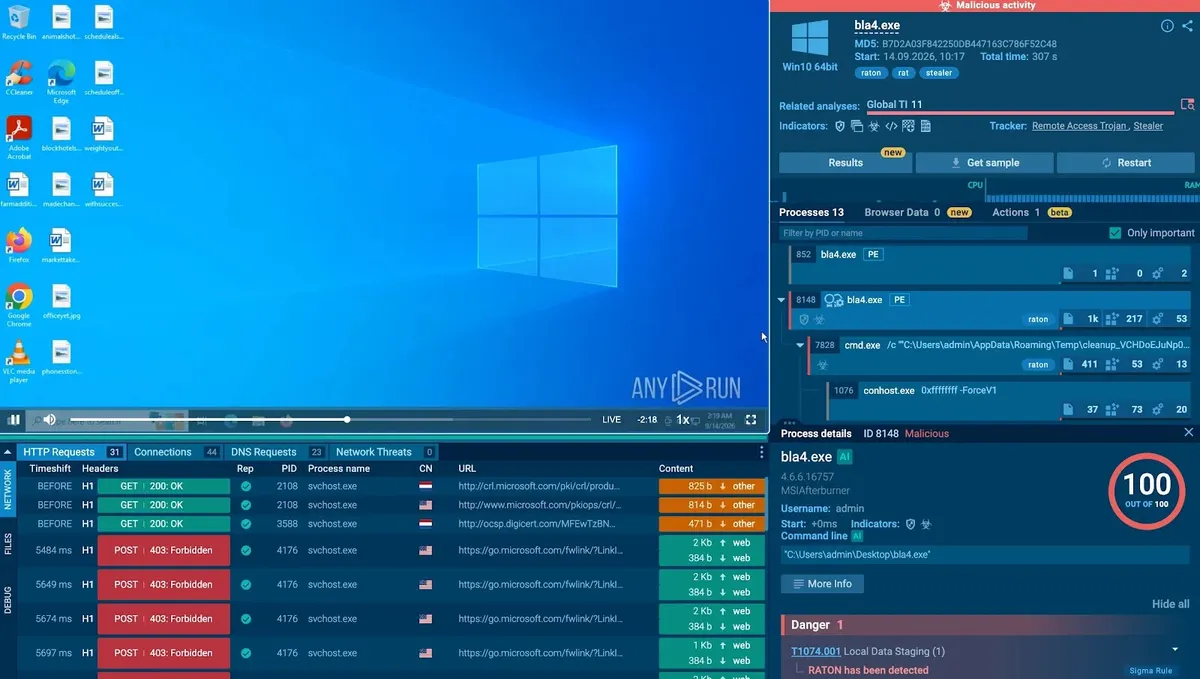
Данните за заплахи на ANY.RUN са изградени частично върху този тип изследвания, с принос от 16 000 SOC и 700 000 анализатори чрез публични анализи или споделени анонимизирани данни за заплахи.
За анализаторите това означава, че разузнаването за заплахи може да предостави нещо повече от списък с известни зловредни индикатори. То може да предостави и примери за това как са били наблюдавани тези индикатори и как са се държали заплахите около тях.
Как търсенето на данни за заплахи подпомага разследванията
ANY.RUN’s Threat Intelligence Lookup (TI Lookup) обединява проучванията от изолирана среда, позволявайки на анализаторите да търсят индикатори и поведенчески характеристики и да ги проследяват до свързана активност.
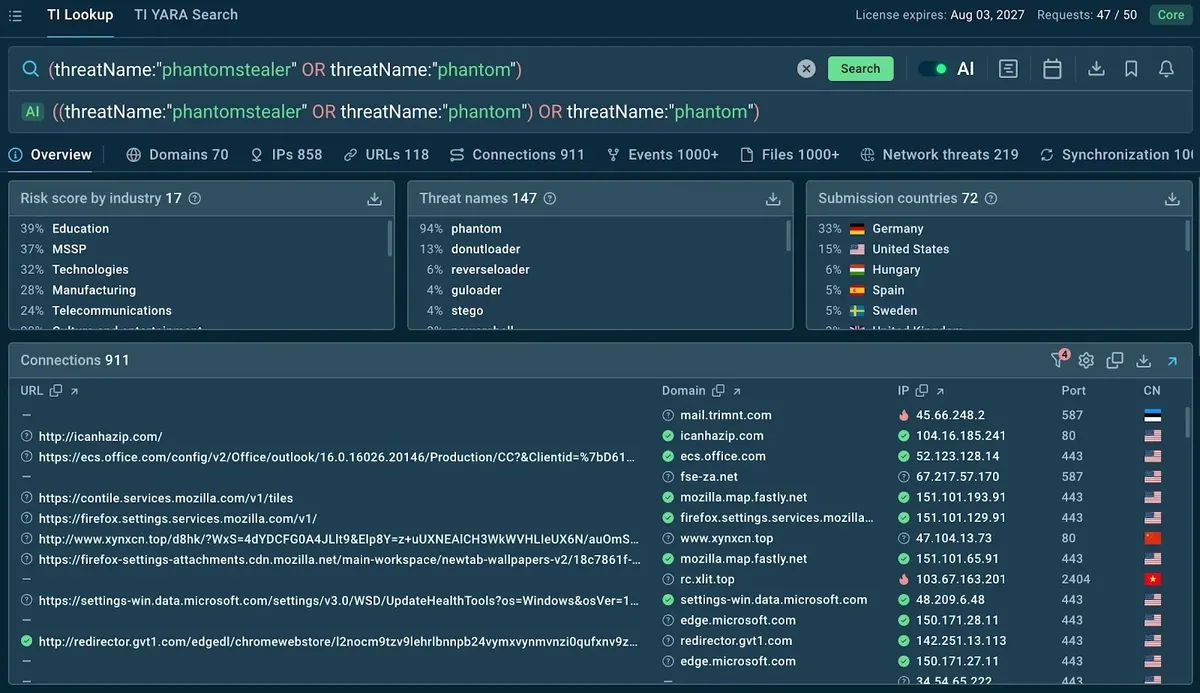
Анализаторите могат да търсят с помощта на над 30 вида параметри, включително хешове, IP адреси, домейни, URL адреси, информация за процеси, данни за регистъра, YARA и Suricata правила, файлове, сигнатури и TTP.
Това подпомага както разследването на сигнали за тревога, така и лова на заплахи. Анализаторът може да започне с IOC от SIEM сигнал, да разследва свързаната активност и да последва допълнителни индикатори. Ловецът на заплахи вместо това може да търси конкретно поведение или техника и да изследва заплахите, свързани с тях.
TI Lookup може да търси в данни от проучвания за шест месеца назад и да свързва резултатите със съответните сесии в изолираната среда. Записите в MITRE ATT&CK могат да включват и примери за това как техниките са били прилагани в реални образци на зловреден софтуер.
Резултатът е по-кратък път от изолирания индикатор до доказателствата, необходими за неговото разбиране.
Укрепете разследванията си с актуални данни от над 700 хил. анализатори и увеличете процента на откриване. Получете достъп до TI Lookup
По-добри резултати с потоци от данни за заплахи (Threat Intelligence Feeds)
TI Lookup става още по-полезен, когато се комбинира с постоянно актуализирани потоци от данни за заплахи (threat intelligence feeds).
TI Feeds на ANY.RUN осигуряват нови зловредни IP адреси, домейни и URL адреси, обогатени с контекст от разследвания в интерактивна изолирана среда, помагайки на анализаторите да идентифицират зараждащи се заплахи и да разследват свързана активност.
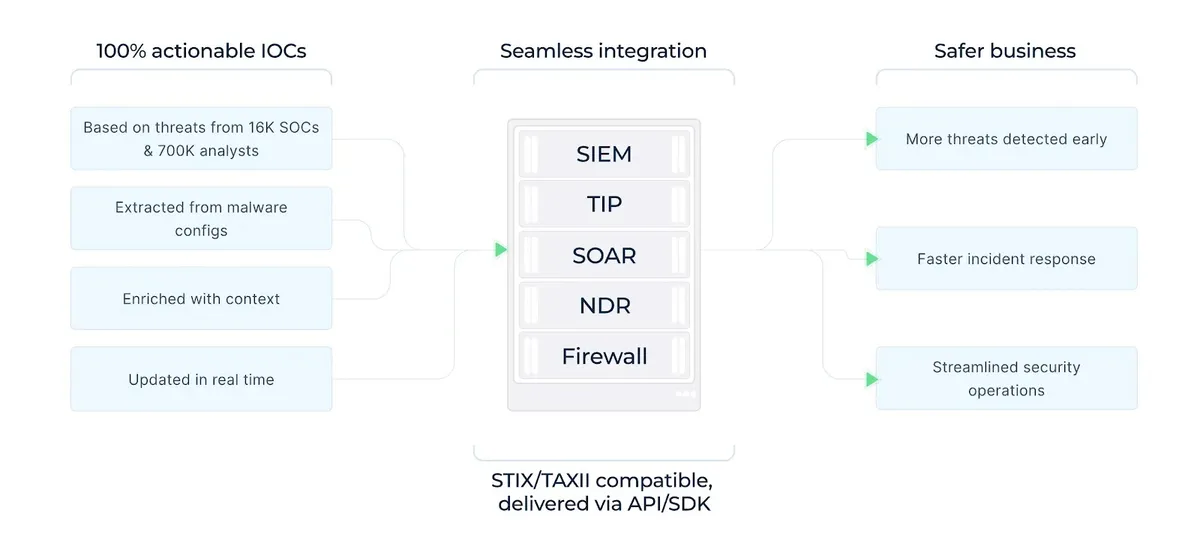
Допринасяйки за идентифицирането на 58% повече заплахи, TI Feeds доставят 99% уникални IOC с почти нулев процент фалшиви положителни резултати и поддържат интеграция чрез API/SDK и STIX/TAXII.
Това позволява данните за заплахи да се захранват директно в процесите по откриване, известяване, лов на заплахи и автоматизирано блокиране.
По-широкият контекст на докладите за данни за заплахи
Потоците от данни (feeds) предоставят отделни индикатори, докато докладите за заплахи (threat intelligence reports) добавят по-широк контекст около зловреден софтуер, фишинг кампании, APT активност, TTP и свързаните с тях IOC, IOB и IOA.
TI Reports на ANY.RUN предоставят експертно изготвени проучвания на последните заплахи, включително връзки към съответните анализи в изолирана среда и ресурси за откриване, като правила за YARA и SIGMA.
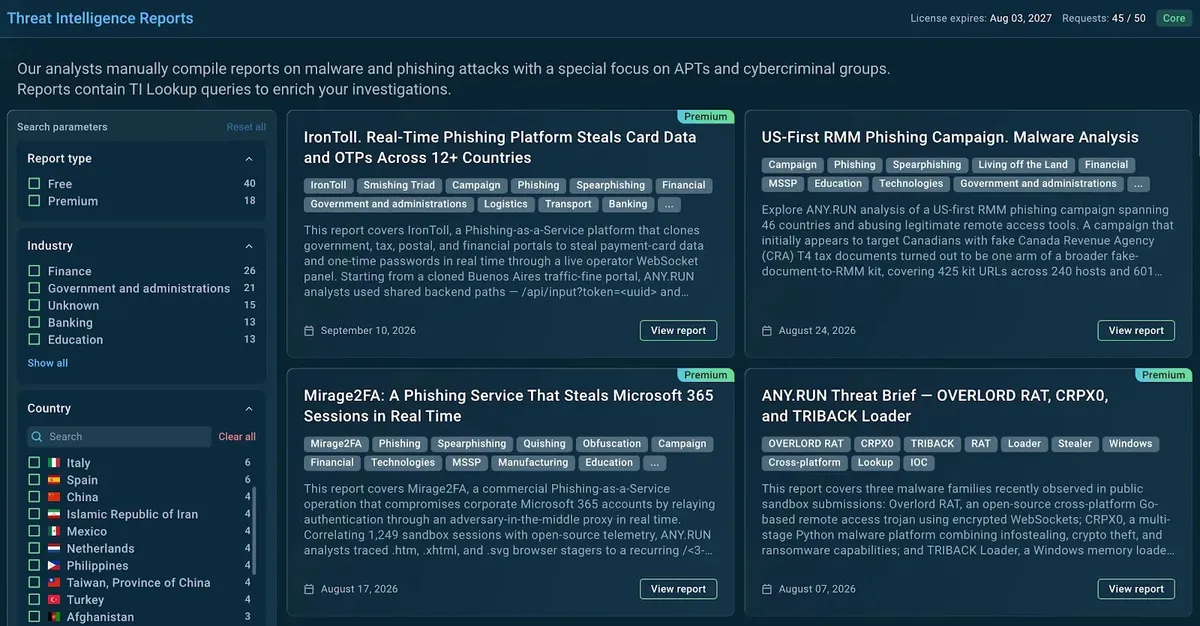
За аналитиците тези доклади помагат да се обясни как даден индикатор се вписва в по-широка заплаха. TI Feeds извеждат на повърхността нови индикатори, TI Reports осигуряват контекст, а TI Lookup помага за изследване на връзките между тях.
Намаляване на умората от предупреждения и времето за разследване
Оперативната стойност става особено ясна по време на триажа на предупрежденията.
Когато дадено предупреждение съдържа непознат индикатор, на аналитиците може да се наложи да търсят в няколко източника, да разследват IOC индивидуално и да възстановят свързаната активност. Тази повтаряща се работа може да забави разследванията и да допринесе за умората от предупреждения.
Контекстуалното разузнаване за заплахи намалява това усилие, като предоставя подходяща информация по-близо до точката на разследване. С ANY.RUN екипите на SOC могат да намалят работното натоварване на Tier 1 с до 20% и ескалациите към Tier 2 с 30%.
За по-малко опитните аналитици по-богатият контекст може да улесни самостоятелното разследване на непознати предупреждения, докато примерите за заплахи от реалния свят могат да ускорят практическото обучение.
За старшите аналитици по-малкият брой рутинни ескалации оставя повече време за сложни разследвания, търсене на заплахи (threat hunting) и инженерство по откриване (detection engineering).
Отвъд реактивното откриване на заплахи
Същото разузнаване може да подпомогне проактивните операции по сигурност.
Специалистите по търсене на заплахи могат да използват TI Lookup, за да търсят инфраструктура, семейства зловреден софтуер, поведения или ATT&CK техники и да идентифицират активност, която може да изисква разследване.
TI Feeds могат непрекъснато да доставят нови индикатори към контролите за сигурност, докато TI Reports могат да акцентират върху възникващи кампании и техники, които си струва да се наблюдават.
Това е особено ценно, когато атакуващите променят своята инфраструктура. Даден домейн или IP адрес може да бъде заменен, но свързаните поведения, характеристики на зловредния софтуер или техники на атака могат да предоставят други начини за идентифициране на активността.
Заедно тези източници помагат да се превърне разузнаването за заплахи от колекция от информация в оперативна част от откриването и търсенето на заплахи.
Ускорете вашите SOC разследвания и съкратете MTTR с 21 минути с ANY.RUN. Намалете MTTR
Превръщане на разузнаването за заплахи в действие
Стойността на разузнаването за заплахи в крайна сметка се определя от това колко лесно аналитиците могат да превърнат информацията в действие.
За екипите на SOC комбинирането на разузнавателни данни от търсене, емисии (feeds), доклади и изолирана среда може да подпомогне:
- По-бърз триаж на предупрежденията чрез по-богат контекст около съмнителните индикатори.
- Намалена умора от предупреждения чрез ограничаване на повтарящото се ръчно обогатяване.
- По-ефективно търсене на заплахи чрез търсения, базирани на IOC, IOB, IOA и поведения.
- По-ранно откриване чрез непрекъснато въвеждане на новонаблюдавани индикатори в контролите за сигурност.
- По-малко ненужни ескалации чрез предоставяне на повече информация на аналитиците от Tier 1 за самостоятелно разследване на предупреждения.
- По-добро инженерство по откриване чрез разузнавателни данни, които могат да информират правилата за SIEM, EDR, IDS/IPS, YARA и SIGMA.
- По-бързо развитие на уменията на аналитиците чрез контакт с разследвания на заплахи от реалния свят.
- По-добре информирана реакция чрез свързване на отделни предупреждения с по-широки кампании и модели на атака.
Основната идея е проста: разузнаването за заплахи става по-полезно, когато аналитиците могат плавно да преминават от индикатор към неговия контекст, от контекст към разследване и от разследване към действие.
Заключение
Хешът, IP адресът, домейнът или URL адресът са само една част от разследването. Истинската стойност идва от разбирането на зловредния софтуер, инфраструктурата, поведенията и техниките, свързани с него.
TI Feeds могат да извеждат нови индикатори, докато TI Reports добавят по-широк контекст около новите заплахи.
Интерактивните разследвания в изолирана среда осигуряват доказателства за поведението, а TI Lookup помага на аналитиците да изследват връзките между тези различни слоеве от разузнавателни данни.
За SOC обединяването на тези източници може да намали времето, прекарано в сглобяване на изолирана информация, и да даде на аналитиците повече контекст в точката на разследване.
Това може да подпомогне по-бързия триаж, по-ефективното търсене на заплахи и по-добре информираното откриване и реагиране.
В крайна сметка разузнаването за заплахи е най-полезно, когато помага на аналитиците да преминат отвъд идентифицирането на IOC до разбирането на заплахата зад него и вземането на решение какво да разследват, откриват и на какво да реагират след това.