Китайскоговорящ атакуващ се възползва от уязвимости в смарт управляеми суичове ZyXEL GS1900 и WordPress, за да открадне чувствителни данни от 996 устройства и над 18 500 записа, съхранявани в бекенд бази данни.
Киберпрестъпникът е насочил действията си към множество технологии, включително PAN-OS Global Protect, FlowiseAI, Nuclio, Proxmox, Ubiquity, с експлойти за известни проблеми със сигурността.
Сканиранията и атаките, приписвани на субекта, произлизат от един и същ IP адрес и са регистрирани от началото на юни 2026 г., като се свързват с автор на заплахи, близък до групата Red Heron, известна с експлоатирането на критична уязвимост в Git услугата за самостоятелно хостване Gitea.
Активността е открита от компанията за разузнаване на заплахи GreyNoise чрез нейната мрежа от сензори Global Observation Grid (GOG).
Според изследователите атакуващият е използвал уязвимостите wp2shell (CVE-2026-63030 и CVE-2026-60137) в основния компонент на WordPress Core, за да компрометира най-малко 49 организации в 29 държави.
Публични експлойти за wp2shell станаха достъпни през средата на юли, а активна експлоатация беше наблюдавана броени дни по-късно. Кампанията, наблюдавана от GreyNoise, е започнала г/д по същото време, насочвайки се към високостойностни цели.
Въпреки че много от целите са били в сектора на малкия бизнес и държавните институции, една от атаките срещу неназована западна правителствена организация се откроява.
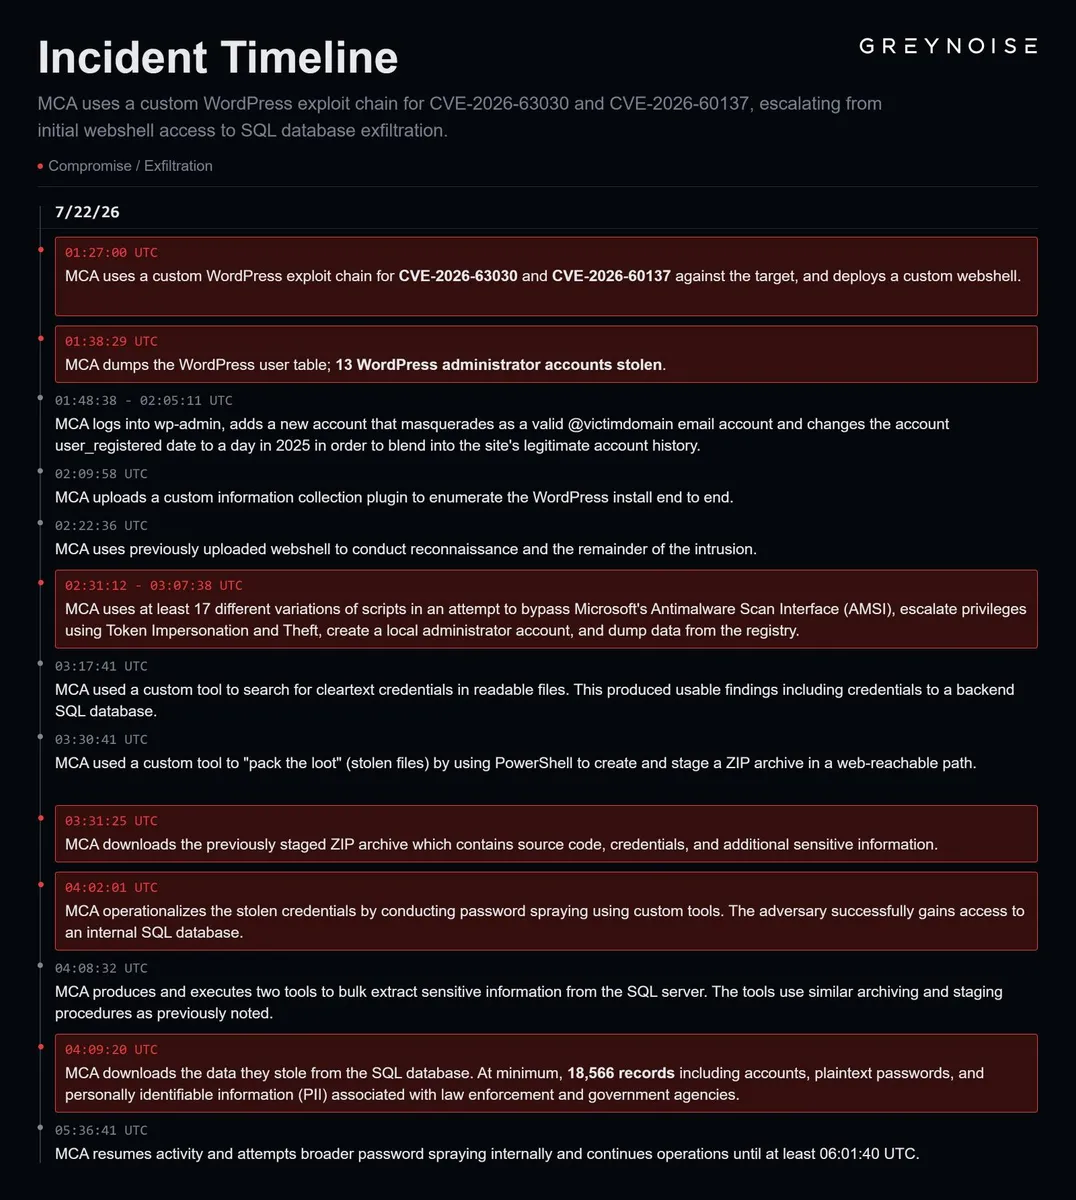
Атакуващият е използвал модифициран експлойт за wp2shell и е извършил задълбочено разузнаване на Windows средата и сигурността, проверявайки Microsoft Defender, AMSI, наличните услуги, слушащите портове, локалните акаунти, ограниченията за приложенията и конфигурацията на базата данни.
За 36 минути киберпрестъпникът е изпробвал 17 скрипта за заобикаляне на AMSI, ескалация на привилегии чрез подправяне или кражба на токени, създаване на локален администратор и извличане на данни от регистъра, съобщават от GreyNoise.
След намиране на идентификационни данни за бекенд SQL база данни, атакуващите са ги използвали в атака с напасване на идентификационни данни, която им е осигурила достъп до вътрешен SQL сървър, от който са откраднали най-малко 18 566 записа.
Според изследователите данните съдържат акаунти, пароли в чист текст и лична идентифицираща информация (PII), свързани с правителствени и правоприлагащи органи.
Същият атакуващ е компрометирал и руска държавна организация в окупирана Украйна, което изследователите описват като „червено върху червено“ компрометиране.
Експлоатиране на множество уязвимости
На 17 август авторът на заплахата е започнал да експлоатира уязвимост с висока степен на опасност (CVE-2026-7273) в смарт управляеми суичове ZyXEL GS1900, компрометирайки 996 устройства в 48 държави с цел извличане на конфигурации на устройства, мрежова информация и хеширани идентификационни данни от ниво root.
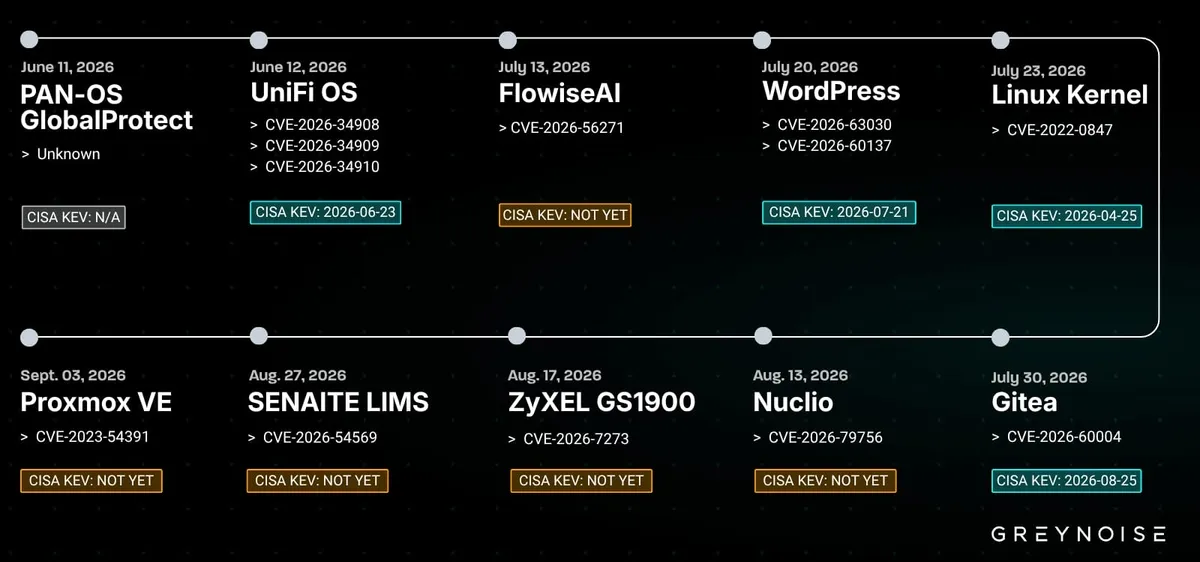
Освен това хакерите са се опитали да веригата от уязвимости в Ubiquiti UniFi OS, проследявани като CVE-2026-34908, CVE-2026-34909 и CVE-2026-34910, за да получат отдалечено изпълнение на код на ниво root.
CISA обозначава трите уязвимости в Ubiquiti като активно експлоатирани от края на юни 2026 г.
От GreyNoise потвърждават и насочване към PAN-OS GlobalProtect, FlowiseAI (CVE-2026-56271), уязвимостта Dirty Pipe в Linux ядрото (CVE-2022-0847), Gitea (CVE-2026-60004), Nuclio (CVE-2026-79756), SENAITE LIMS (CVE-2026-54569) и Proxmox VE (CVE-2023-54391).
Изследователите подчертават, че не всички проблеми със сигурността, използвани в атаките, свързани с този клъстер от заплахи, са добавени към каталога на CISA за познати експлоатирани уязвимости (KEV). GreyNoise предостави набор от индикатори за компрометиране (IoC), свързани с намерената активност, които включват хешове за задни врати (backdoors) и инфраструктура за командване и контрол (C2).