Групата за изнудване ShinyHunters твърди, че е пробила системите на ФБР, използвайки нова уязвимост от тип нулев ден в Oracle PeopleSoft, като е получила достъп до вътрешни услуги и е откраднала чувствителни данни за служители и кандидати за работа.
Атакуващите заявиха пред BleepingComputer, че уязвимостта позволява отдалечено изпълнение на код и че са я използвали в понеделник вечерта за достъп до системите на ФБР, преди да се придвижат странично (lateral movement) в управляваната от ФБР инфраструктура AWS GovCloud.
ShinyHunters твърди, че е откраднала между 2TB и 3TB данни от агенцията, включително информация за настоящи и бивши служители на ФБР, кандидати за работа и други вътрешни записи.
Групата също така твърди, че по време на пробива е компрометирала услугите FBI Criminal Justice, HR, Medlink и други съпътстващи услуги.
ShinyHunters допълнително твърди, че в момента използва същата предполагаема zero-day уязвимост срещу други организации, включително компании от Fortune 500.
BleepingComputer не е потвърдила независимо предполагаемата уязвимост от тип нулев ден, страничното движение или количеството откраднати данни.
Въпреки това ShinyHunters сподели екранна снимка с BleepingComputer, показваща уебсайта за работа във ФБР на адрес apply.fbijobs.gov, дефейснат с лого на Покемона Umbreon на групата и съобщение, че информацията за служителите и кандидатите на ФБР е била компрометирана.
На дефейснатия сайт пишеше: „THIS SITE HAS BEEN SEIZED BY SHINYHUNTERS. rooting your systems since '19 ;)“.
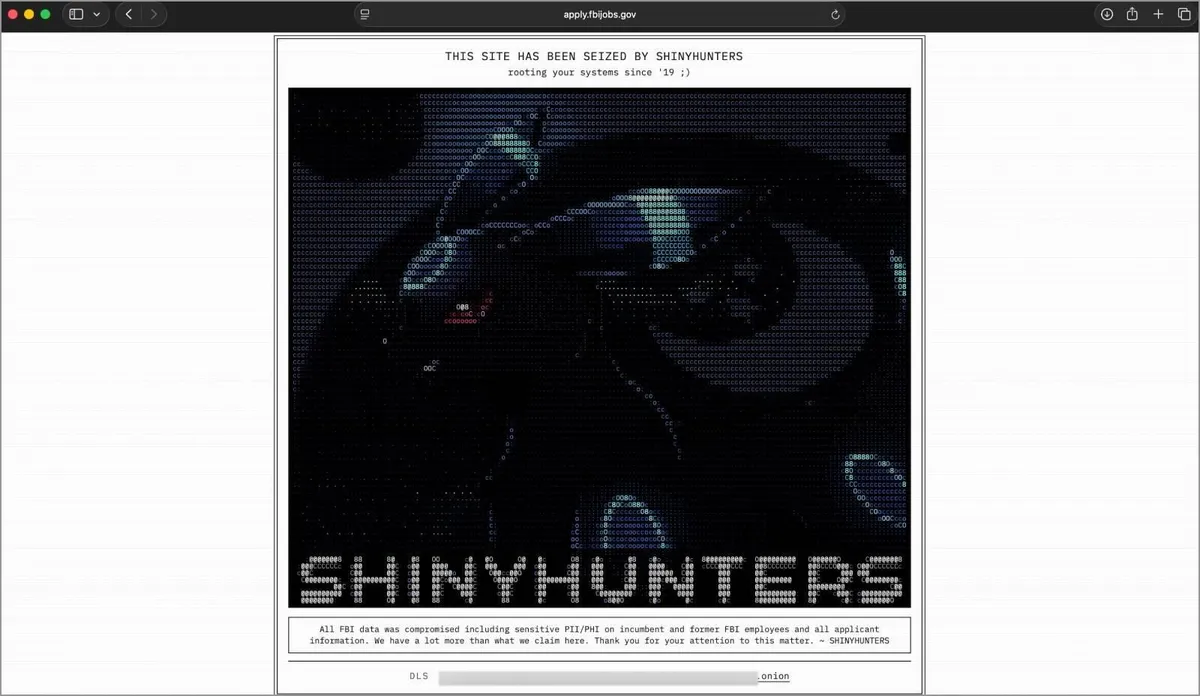
В съобщението се твърди още, че са откраднати чувствителни лични данни и информация, свързана със здравето на служители и кандидати във ФБР.
„Всички данни на ФБР бяха компрометирани, включително чувствителни PII/PHI на настоящи и бивши служители на ФБР и цялата информация за кандидатите“, се казва в съобщение на дефейснатия сайт.
„Имаме много повече от това, което твърдим тук. Благодарим ви за вниманието по този въпрос.“
ShinyHunters заяви пред BleepingComputer, че ФБР бързо е разбрало за пробива, веднага е изключило засегнатите системи и че сайтът FBI Jobs в момента показва съобщение за поддръжка.
Групата също така твърди, че достъпът до множество мрежи на ФБР е бил прекратен едновременно, след като агенцията е открила пробива.
„Те буквално изключиха щепсела на всичко“, казаха от ShinyHunters.
Киберпрестъпниците споделиха два примерни записа с BleepingComputer, за които групата твърди, че са били откраднати по време на атаката, включително данни, за които се твърди, че са свързани с персонал на ФБР.
За един от записите се твърди, че съдържа информация, свързана със специален агент на ФБР, участвал в предишно разследване на BreachForums, докато за друг се твърди, че съдържа информация, свързана с директора на ФБР Каш Пател.
BleepingComputer не публикува личната информация, съдържаща се в тези записи, и не е потвърдила независимо тяхната автентичност или източник.
404 Media първа съобщи за предполагаемия пробив, след като получи извадка, съдържаща приблизително 5000 твърдени записа на служители на ФБР.
Изданието заяви, че е потвърдило, че част от информацията в извадката е точна, включително телефонни номера, съответстващи на хора със същите имена и номера, свързани с персонала на Министерството на правосъдието на САЩ.
Предполагаема zero-day уязвимост в PeopleSoft
ShinyHunters твърди, че е получила първоначален достъп чрез нова уязвимост от тип нулев ден в Oracle PeopleSoft, за която все още няма издадена корекция за сигурност.
„Продуктът на Oracle, в който експлоатирахме 0day, е PeopleSoft. Вчера намерихме още един и веднага го експлоатирахме срещу ФБР“, заявиха ShinyHunters пред BleepingComputer.
Групата също така твърди, че се е опитала да изтрие доказателства за дейността си от компрометираните сървъри, за да направи уязвимостта от тип нулев ден по-трудна за идентифициране.
ShinyHunters съобщи пред BleepingComputer и че в момента използва същата предполагаема уязвимост в PeopleSoft срещу корпорации и компании от Fortune 500, след като първоначално се е насочила към образователния сектор.
ShinyHunters твърди, че откраднатите данни на ФБР произлизат от системи, достъпени след първоначалното компрометиране на PeopleSoft.
За тези системи се твърди, че включват средата AWS GovCloud на ФБР, използвана за съхраняване на информация за служители и кандидати.
BleepingComputer се свърза с Oracle и екипа за разузнаване на заплахи Mandiant на Google Cloud, за да установи дали разполагат с информация за нова уязвимост в PeopleSoft или свързана с нея експлоатация.
Отмъщение заради доклад на ФБР
По-късно ShinyHunters публикува разширено изявление на своя сайт за изтичане на данни, в което твърди, че атаката е в отмъщение за доклад FLASH на ФБР за ShinyHunters, публикуван през май 2026 г.
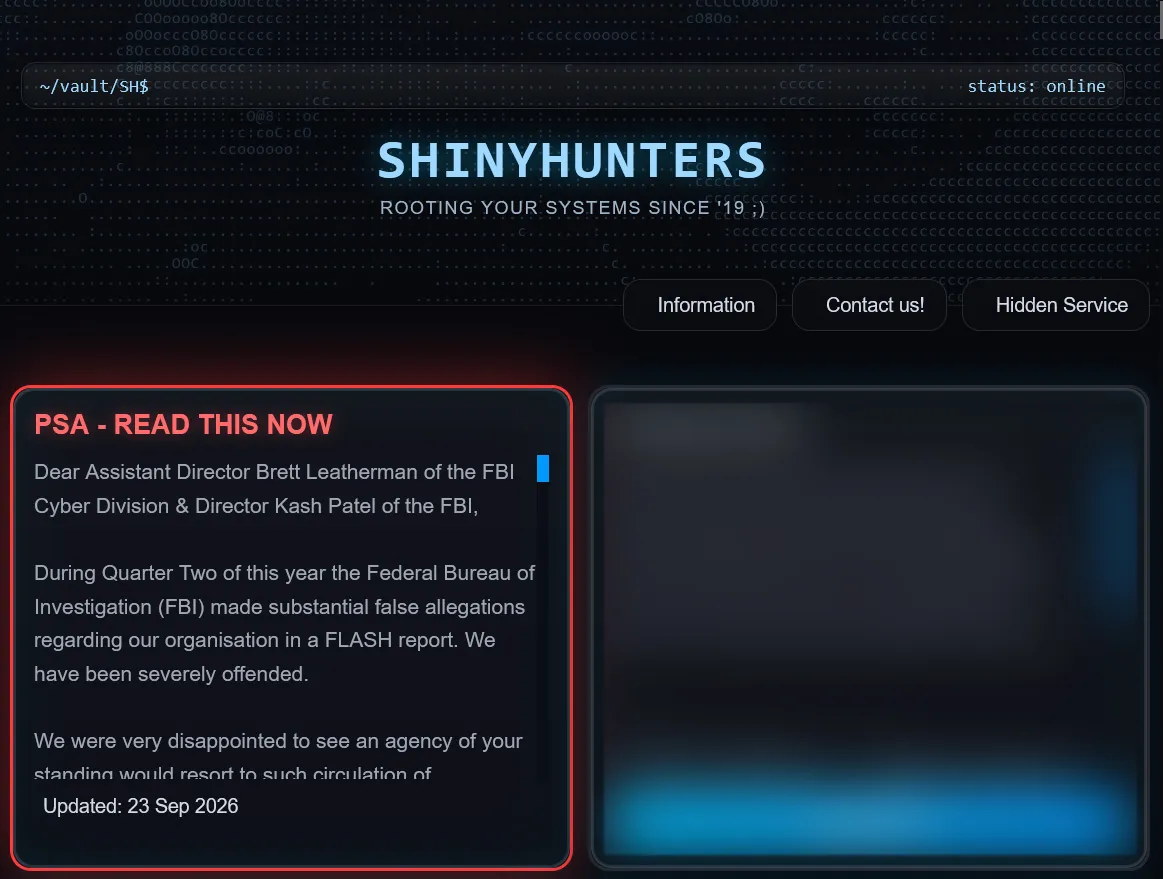
Групата оспорва твърденията, че членовете на ShinyHunters могат да преувеличават достъпа си до чувствителна информация, да тормозят жертви и техните близки, да извършват сватинг атаки и фалшиво да твърдят, че притежават компрометиращи материали.
Злонамерените субекти отрекоха тези обвинения и отхвърлиха твърденията, че са част от „The Com“ — свободно свързана общност за киберпрестъпления, често свързвана с пробиви на данни, атаки с кражба на криптовалута и често цитирана от правоприлагащите органи и изследователите по сигурността.
В изявлението си ShinyHunters даде на ФБР срок от една седмица да коригира или премахне доклада FLASH, като същевременно заяви, че искането не е финансово мотивирано и не представлява изнудване.
Запитани дали групата ще публикува предполагаемо откраднатите данни на ФБР, ако агенцията не направи промени в доклада, от ShinyHunters отказаха да коментират.
„Без коментар“, заяви атакуващият пред BleepingComputer.
Когато BleepingComputer попита основния представител на бандата за изнудване ShinyHunters дали се притеснява, че това ще доведе до повишен натиск от страна на правителството на САЩ за тяхното залавяне, той отговори: „Не ми пука.“
Предполагаемата zero-day уязвимост в PeopleSoft не е първият случай, в който ShinyHunters се свързва с експлоатация на неизвестна досега уязвимост в Oracle.
По време на кампанията на Clop от 2025 г. за кражба на данни от Oracle E-Business Suite, ShinyHunters беше част от група, наречена „Scattered Lapsus$ Hunters“, която пусна концептуален експлойт (PoC), по-късно потвърден от Oracle, че съвпада с използвания при атаките.
Впоследствие ShinyHunters заяви пред BleepingComputer, че експлойтът първоначално е принадлежал на тях и че бандата за откуп Clop го е получила без разрешение.
Този спор се възроди отново миналата седмица, когато ShinyHunters проби и дефейсна сайта за изтичане на данни на Clop, твърдейки, че е откраднала данни от сървъра и частните ключове за нейната Tor onion услуга.
Впоследствие групата добави Clop към собствения си сайт за изтичане и заплаши да изнудва операцията за откуп, заявявайки, че атаката е отмъщение за заплахи, за които се твърди, че са направени по време на кампанията с Oracle E-Business Suite.
BleepingComputer се свърза с ФБР, Oracle и екипа Mandiant на Google Cloud относно предполагаемия пробив и уязвимостта от тип нулев ден в PeopleSoft и ще обнови тази статия, ако получи отговор.