Изследователи по сигурността разработиха атака, която позволява на атакуващи с привилегирован достъп да регистрират злонамерен външен доставчик на MFA, който да краде паролите на потребителите по време на легитимни опити за влизане.
Техниката, наречена TrustSink от Varonis Threat Labs, може да работи с всеки доставчик, който се основава на този външен модел за автентификация, въпреки че изследователите демонстрираха атаката чрез Microsoft Entra.
Microsoft Entra поддържа външни доставчици на MFA, което позволява на организациите да използват външни услуги за автентификация, за да изпълнят заявките за многофакторна автентификация.
Според Microsoft, когато потребителят се влезе с първи фактор, като например парола, Entra може да го пренасочи към външен доставчик на MFA, за да завърши изисквания втори фактор.
Ако доставчикът върне валиден подписан токен, указващ, че вторият фактор е завършен, Entra счита изискването за MFA за изпълнено.
Varonis установи, че атакуващ, който вече е компрометирал акаунт в Entra с високи привилегии, може да регистрира злонамерен метод за външна автентификация (External Authentication Method - EAM) като един от тези външни доставчици на MFA и да го използва, за да вмъкне убедително подканване за парола на Microsoft в легитимния процес на автентификация.
Фалшивото подканване прихваща паролата на потребителя в чист текст, преди злонамереният доставчик да върне валиден подписан токен към Entra, което води до завършване на влизането без показване на грешка.
„В нашия тестов tenant всяко влизане завършваше нормално, докато нашият сървър получаваше пароли с времеви клейма и изходни IP адреси“, обясняват от Varonis.
„Нулирането на прихваната парола не премахна злонамерения доставчик. Той остана в потока на автентификация и прихвана новата парола при следващото влизане на потребителя.“
Важно е да се отбележи, че TrustSink не е атака за първоначален достъп и изисква атакуващият вече да контролира акаунт в Entra с високи привилегии.
Злоупотреба с външен доставчик на MFA
TrustSink злоупотребява с доверието, което Microsoft гласува на конфигуриран външен доставчик на MFA.
Varonis създаде злонамерен доставчик, който изглеждаше за Entra като легитимен външен доставчик на MFA, но показваше копие на страницата за парола на Microsoft на потребителя.
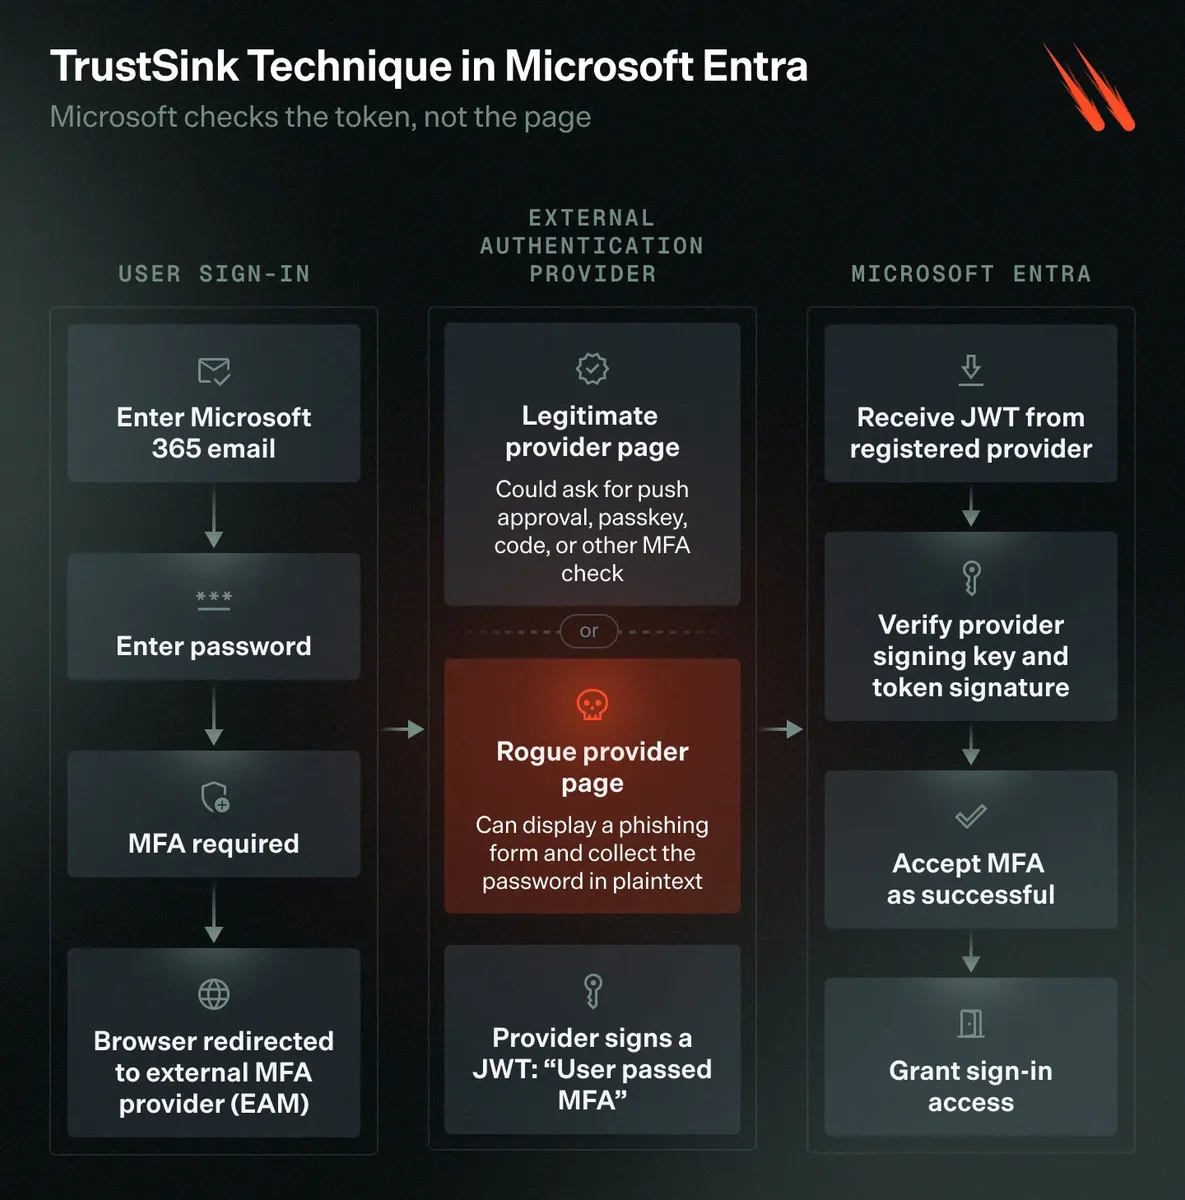
По време на концептуалната атака влизането първоначално протича нормално, като потребителят въвежда своя имейл адрес и парола в легитимния сайт на Microsoft login.microsoftonline.com.
Когато се задейства MFA, Entra пренасочва браузъра към външния доставчик на MFA на атакуващия за втората стъпка от автентификацията.
Вместо да представи легитимна проверка от втори фактор, злонамереният доставчик показва копие на подканването за парола на Microsoft.
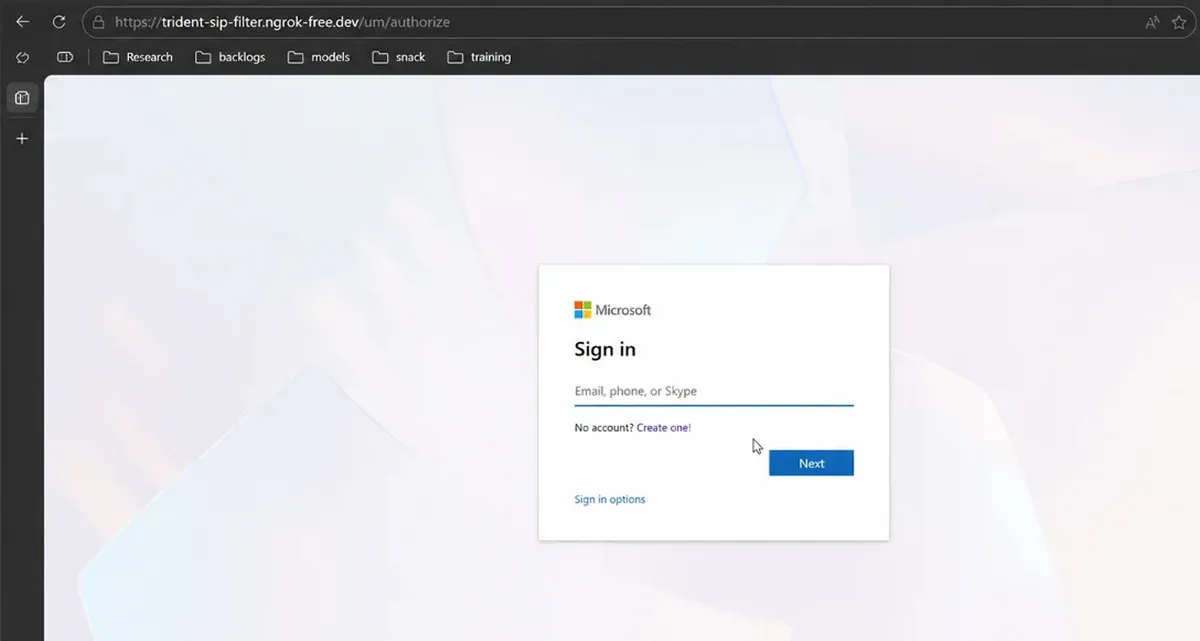
Ако жертвата въведе паролата си отново, вярвайки, че Microsoft я изисква като част от процеса на автентификация, данните за достъп се изпращат към контролирания от атакуващия сървър.
След това злонамереният доставчик генерира подписан токен, потвърждаващ, че подканването за MFA е завършено, и го връща на Entra, позволявайки на потребителя да продължи към приложението, до което първоначално е опитал да достъпи.
От гледна точка на жертвата влизането изглежда е завършило нормално.
Varonis казва, че атаката е убедителна, тъй като фалшивото подканване за парола се появява, когато потребителят вече очаква друга стъпка за автентификация.
Изследователите посочват, че страницата използва същите шрифтове, оформление и дизайн на бутоните като легитимната страница за влизане на Microsoft и се появява веднага след като жертвата въведе истинската си парола в домейна на Microsoft.
Varonis казва, че TrustSink надгражда предишно изследване на изследователя по сигурността Dirk-Jan Mollema, представено на x33fcon 2025 в презентация, озаглавена „Bringing Your Own Identity in Entra ID“.
Mollema показва как злонамерен регистриран външен доставчик на MFA може да удовлетвори изискване за MFA, като върне подписан JWT, твърдящ, че автентификацията е успешна, без всъщност да извършва очакваната проверка за автентификация.
TrustSink злоупотребява със същата атака за кражба на данни за достъп.
Varonis казва, че регистрирането на злонамерения външен метод изисква модифициране на Authentication Methods Policy и създаване на приложение, service principal и consent grant.
Тези действия изискват акаунт с права на Global Administrator или Authentication Policy Administrator, което прави TrustSink техника за използване след компрометиране (post-compromise).
След като бъде инсталиран обаче, злонамереният доставчик може да остане в пътя на автентификация за целевите потребители при последващи влизания.
Тъй като злонамереният доставчик на MFA остава регистриран в Authentication Methods Policy на tenant-а, дори ако потребителят промени паролата си, тя ще бъде прихваната отново при следващия опит за влизане.
Поради това Varonis предупреждава администраторите да премахнат злонамерения доставчик, преди да променят засегнатите данни за достъп.
Varonis препоръчва премахването на съмнителни външни доставчици на MFA и свързаните с тях приложения, ключове и URI за пренасочване, преди да се нулират паролите на засегнатите потребители.
Организациите трябва също така да наблюдават промените в Authentication Methods Policy, да ограничат постоянните привилегии на Global Administrator и Authentication Policy Administrator и да използват устойчиви на фишинг методи за автентификация като FIDO2 или Windows Hello for Business.