ФБР разследва твърдения за неоторизирана дейност, засегнала неговата инфраструктура за набиране на кадъри, след като киберпрестъпната група ShinyHunters заяви, че е пробила системите на бюрото, дефейснала е портала за работа и е откраднала чувствителни записи, принадлежащи на служители и кандидати. Инцидентът поставя операцията за изнудване чрез данни в пряк конфликт с федералната агенция, отговорна за разследването на киберпрестъпления.
Внедряването съобщава, че е започнало в понеделник вечерта и е станало видимо, когато apply.fbijobs.gov за кратко показва фалшиво съобщение за конфискация, гласящо: „THIS SITE HAS BEEN SEIZED BY SHINYHUNTERS“.
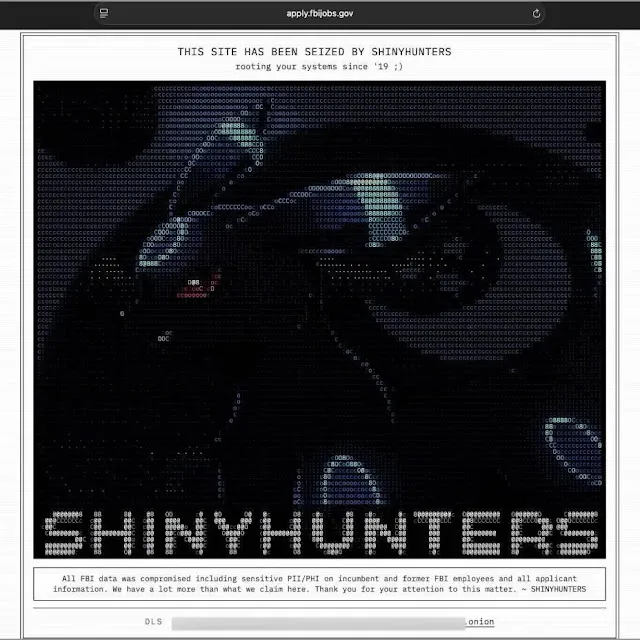
Страницата твърди, че лична идентифицираща информация и защитена здравна информация относно настоящ и бивш персонал на ФБР и кандидати за работа са били компрометирани. По-късно ФБР свали от мрежата услугата за кандидатстване и Специалния портал за кандидати за агенти.
Твърдение за пробив от ShinyHunters
„ФБР е запознато с твърденията относно неоторизирана дейност, засягаща FBIjobs.gov, и в момента ги разследва“, заяви бюрото. Това изявление потвърждава проверка и дейност, засегнали домейна за работа, но не потвърждава твърденията на ShinyHunters за достъп до вътрешните мрежи на ФБР, количеството уж премахнати данни или метода на внедряване.
ShinyHunters съобщи пред журналисти, че е експлоатирал неразкрита уязвимост в Oracle PeopleSoft, която според тях е позволила отдалечено изпълнение на код без автентификация. Според групата, атакуващите след това са се придвижили странично в управляваната от ФБР инфраструктура AWS GovCloud и са изтеглили между два и три терабайта информация.
Тя също така твърди, че е получила достъп до човешки ресурси, Medlink, Criminal Justice и други услуги. Oracle, AWS и ФБР не са потвърдили този технически отчет.
За да подкрепи своите твърдения, групата е предоставила на журналисти извадка от 5000 предполагаеми записа на служители на ФБР. Материалът според информациите включва имена, домашни адреси, телефонни номера, социалноосигурителни номера, назначения, дати на раждане и подробности за съпрузи или други роднини.
Reuters частично е потвърдил информацията в най-малко 10 случая, докато 404 Media е свързал няколко телефонни номера с хора, носещи изброените имена, и с персонал на Министерството на правосъдието. Нито една от медиите не е успяла да установи, че извадката произхожда от компрометирани системи на ФБР.
Предполагаемото разкриване създава рискове, простиращи се далеч отвъд кражбата на самоличност. Домашните адреси, семейните връзки, назначенията, медицинските подробности и информацията от проверки на кандидати биха могли да подпомогнат доксинг, тормоз, фалшифициране на самоличност, социално инженерство, изнудване или насочване от враждебни разузнавателни служби. Бившият служител на ФБР Синтия Кайзер предупреди, откраднатата информация за персонала може да продължи да улеснява тормоза години след нейното разкриване.
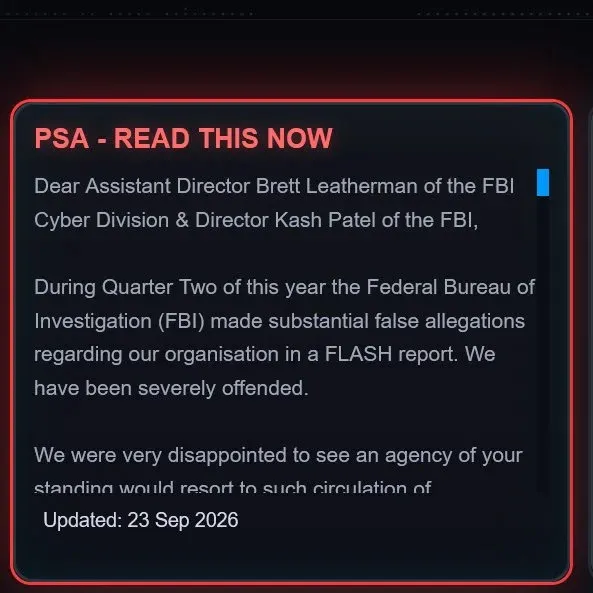
ShinyHunters описа операцията като нефинансова и я рамкира като отмъщение за предупреждение за киберзаплахи на ФБР, публикувано през май. Това предупреждение описва съобщаваните тактики на групата, включително кражба на данни, изнудване, заплашителни комуникации, тормоз и натиск върху жертвите да не се съпротивляват на исканията за плащане. Атакуващите обвиниха бюрото в неверни изявления и съобщават, че са дали на длъжностните лица една седмица да коригират или премахнат документа.
Въпреки видимия дефейсмент на уебсайта и ограничената валидация на примерните записи, централното твърдение остава недоказано. Дефейснатият външен портал показва неоторизиран контрол върху тази уеб среда, но сам по себе си не проправя достъп до по-широки системи на ФБР и не потвърждава източването на терабайти данни.
Разследващите ще трябва да прегледат дневниците на PeopleSoft, облачните одитни следи, събитията по автентификация, доказателствата за странично движение и изходящите трансфери на данни, за да определят реалния обхват на инцидента.
Докато ФБР не завърши тази оценка, засегнатите служители, бившият персонал, кандидатите и роднините трябва да третират последващите фишинг атаки, опитите за открадване на самоличност, опитите за възстановяване на профили и необичайната кредитна активност като реални рискове.
Организациите, използващи PeopleSoft, също трябва да следят за аномален административен достъп и своевременно да инсталират съответните корекции за сигурност от Oracle, като същевременно избягват непотвърдени предположения, че предполагаемият вектор на влизане във ФБР е потвърден.