Злонамерената бот активност е нарастнала със 124% в периода между юли 2025 г. и юни 2026 г., спрямо 13.2% ръст при човешкия трафик. Трафикът от AI агенти и роботи за обхождане на големи езикови модели се е увеличил с 82.3% през същия период, според доклада на DataDome State of Bot & Agent Security Report 2026.
Трафикът от ботове расте девет пъти по-бързо от човешкия трафик
Компанията анализира трилиони заявки в повече от 75 000 клиентски сайта през 12-месечния период. Ботовете и AI агентите са генерирали приблизително 26.5% от целия трафик в набора от данни.
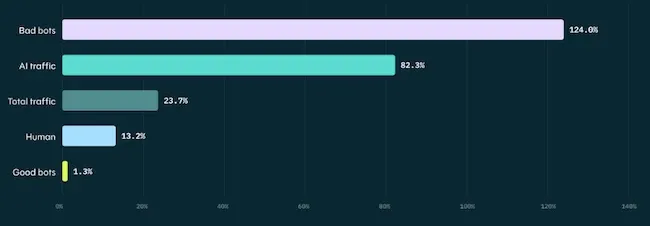
Процентен ръст по тип трафик за 12-месечен период (Източник: DataDome)
Делът на заявките от човешки трафик намалява, като злонамерените ботове са отговорни за по-голямата част от промяната. Трафикът от AI също нараства над шест пъти по-бързо от човешкия трафик.
Активността по извличане на данни (scraping), скалпиране, спам и DDoS се е увеличила през периода на проучването. Атаките с компрометирани пароли (credential stuffing) остават на същото ниво на годишна база, с резки спадове и възраждания през цялата година.
Извличането на уеб съдържание (web scraping) е доминиращият тип атака, представляващ 70.9% от трафика на злонамерените ботове. Достъпността на инструменти за извличане и търсенето на данни в голям мащаб продължават да движат тези кампании.
Кампаниите за атаки с компрометирани пароли следват повтарящ се модел. Атакуващите стартират високообемни атаки, оттеглят се, за да обновят списъците с идентификационни данни и да ротират инфраструктурата, след което се връщат в пълен мащаб.
В 30-дневен извадков анализ на трафика от злонамерени ботове обикновените ботове представляват най-големия дял. Те изискват малко усилия за управление и остават ефективни срещу уебсайтове с ограничена защита срещу ботове. Атакуващите ги използват за сканиране, разузнаване и атаки срещу по-лесни цели.
Ботовете със средна сложност са често срещани при кампании за извличане на данни, създаване на фалшиви профили и тестване на идентификационни данни. Те използват рамки за автоматизация на браузъра, които възпроизвеждат части от легитимна сесия на сърфиране и правят автоматизираната активност по-трудна за идентифициране.
Напредналите оператори са склонни да държат сложните инструменти отделно от основните ботове, за да избегнат разкриването на кампания чрез прости сигнали за автоматизация. Някои кампании комбинират прости и средно сложни техники, започвайки с базова автоматизация и преминавайки към по-убедителна симулация на браузъра, когато е необходимо.
Сигналите от страна на браузъра не могат да осигурят пълно покритие. Атакуващите могат да ги подтиснат или имитират, а заявките, насочени към API, мобилни крайни точки или услуга от страна на сървъра, може никога да не изпълнят код от страна на клиента.
AI агентите навлизат в чувствителни зони
Месечният трафик от AI ботове към страници за вход се е увеличил повече от осем пъти през първата половина на 2026 г. Увеличението показва нарастващата употреба на асистенти, които могат да извършват задачи вместо потребителите, включително проверка на поръчки, извличане на информация за профила и поддръжка на покупки.
„От организациите се изисква да вземат по-нюансирани решения със защити, които все още са до голяма степен изградени около бинарен избор“, казва Жером Сегура, вицепрезидент по изследване на заплахите в DataDome. „Възможността да се разграничи легитимен AI асистент от бот за тестване на пароли или автоматизирана кампания за злоупотреба с профили ще бъде от решаващо значение за защита на клиентите, без да се блокира полезната активност.“
Страниците за вход са също така цел за ботове, тестващи откраднати потребителски имена и пароли. Количките за пазаруване могат да бъдат манипулирани за резервиране на наличности или злоупотреба с промоции. Страниците за плащане привличат инструменти за тестване на карти, а онлайнформите остават цел за спам, фалшиви запитвания и автоматизирано събиране на данни.
Единична заявка може да не разкрие намерението на посетителя. Оторизиран асистент, проверяващ поръчка, може първоначално да изглежда като бот, опитващ се да достъпи клиентски профил. Системите за сигурност трябва да анализират последователността, скоростта, обема и контекста на всяка взаимодействия.
Зловредният софтуер може да копира User-Agent низа на позната AI услуга и да се представи като доверен робот за обхождане. Непознат бот може да избегне правила, създадени за известни услуги.
Повечето уебсайтове пропускат автоматизирани заплахи
Около 65.3% от тестваните популярни уебсайтове са се провалили в откриването на всеки от 10-те симулирани бота. Едва 2.4% са спрели или предизвикали всеки тип.
Тестовете обхващат прости скриптове, ботове, представящи се за познати AI услуги, инструменти с фалшифицирани дигитални отпечатъци на браузъра (fingerprints) и автоматизирани версии на реални браузъри. Заявките са изпратени през жилищни интернет адреси в САЩ, Канада и Франция.
Обемът на трафика не дава индикация за нивото на защита. Уебсайтовете с висок трафик се представят на подобно ниво като сайтовете с по-малка аудитория. Големите организации може да имат значителни бюджети за сигурност, но сложната инфраструктура, разпокъсаните инструменти и остарелите системи могат да оставят пролуки.
Тестването е фокусирано върху началните страници на 21 491 популярни уебсайта. Някои защити могат да работят на страници за вход, профил или плащане и са били извън обхвата на теста.
Трафикът, класифициран като атака, представлява опит за действие, а не успешна атака, потвърден пробив или финансова загуба.