F5 пусна актуализации за сигурност за отстраняване на критична zero-day уязвимост в BIG-IP APM, която се експлоатира в атаки за отдалечено изпълнение на код (RCE).
BIG-IP APM (съкратено от Access Policy Manager) е решението на компанията за централизирано управление на достъпа, което помага на администраторите да осигурят защитен достъп до мрежите, приложенията, облака и приложните програмни интерфейси (API) на техните организации.
Проследявана като CVE-2026-94127, уязвимостта засяга инстанции, конфигурирани като OAuth сървър за оторизация, когато в даден виртуален сървър са конфигурирани политика за достъп на BIG-IP APM и OAuth профил.
„Научихме, че тази уязвимост е била експлоатирана“, предупреди F5 в бюлетин за сигурност, публикуван във вторник. „Внедрявания, използващи APM строго като OAuth клиент / сървър за ресурси (без конфигурирани профили за OAuth сървър за оторизация), не са засегнати от тази уязвимост.“
Компанията посъветва клиентите да прегледат системите си за индикатори за компрометиране, ако открият комбинация от множество неуспешни OAuth автентификации и съмнителни команди, последвани малко след това от TMM SIGABRT.
F5 сподели и мерки за ограничаване на риска за администратори, които не могат веднага да инсталират актуализациите за сигурност, които изискват прилагане на iRule (наличен от поддръжката на F5) към засегнатия виртуален сървър на BIG-IP APM.
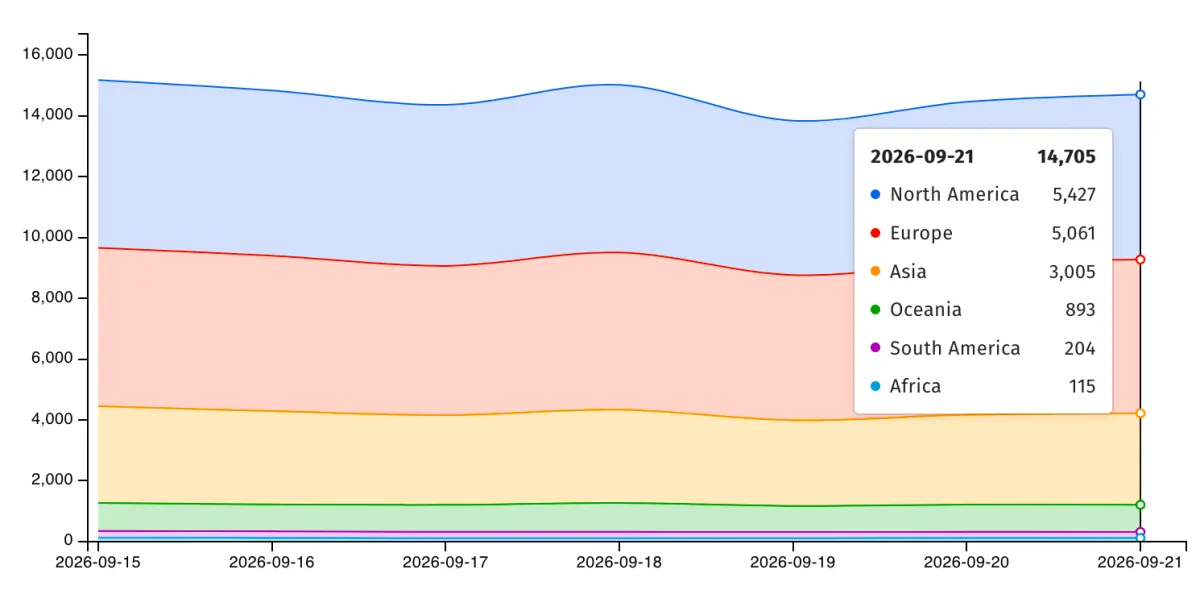
С организацията с нестопанска цел за мониторинг на киберзаплахи Shadowserver в момента се проследяват над 14 700 IP адреса с отпечатъци от BIG-IP APM. В момента обаче няма информация колко от тях вече са с инсталирани корекции за сигурност или представляват „примамки“ (honeypots).
Във вторник Агенцията за киберсигурност и инфраструктурна сигурност (CISA) също добави CVE-2026-94127 към своя каталог с известни експлоатирани уязвимости (KEV) и нареди на американските федерални агенции да защитят мрежите си срещу тази уязвимост до петък.
„Тези типове уязвимости са чест вектор на атака за злонамерени субекти и представляват значителни рискове за федералните предприятия“, предупреди агенцията за киберсигурност.
Групи за киберпрестъпления и подкрепяни от държави киберпрестъпници често са експлоатирали уязвимости в F5 през последните години. Например атакуващите са се възползвали от пропуски в сигурността на продукти на F5, за да проникнат в корпоративни мрежи, да отвлекат устройства, да картират вътрешни сървъри, да внедрят зловреден код за изтриване на данни и да откраднат поверителни документи.
F5 разкри през октомври 2025 г., че подкрепяни от държави хакери са компрометирали нейните системи през август 2025 г. и са откраднали неповерен изходен код за сигурност на BIG-IP и данни за уязвимости.
От ноември 2021 г. насам CISA е маркирала осем активно експлоатирани уязвимости в F5, четири от които са били използвани и при атаки с рансъмуеър.
F5 е компания от Fortune 500, която предоставя услуги за киберсигурност, мрежова доставка на приложения (ADN) и други услуги на повече от 23 000 клиенти по целия свят, включително 48 от компаниите в Fortune 50 и 80% от Fortune Global 500.