Мостра на зловреден софтуер за Windows, наречена CLOSEDQUORUM, може да избира следващия си ход, без да чака инструкции от атакуващ. След като бъде конфигуриран и внедрен, той пита AI модели дали да открадне данни, да се скрие в даден процес или да запази достъп.
Субектът, вземащ решения, вече не се нуждае от специализиран сървър за управление. Мострата се появи в резултат на изследвания върху софтуер, който използва изкуствен интелект по време на атака.
Маршрутът за доставяне е неизвестен; операторите очевидно сами внедряват персонализирани копия, вместо да разчитат на една позната кампания.
Няма потвърдено внедряване в реална среда, така че съобщените възможности не трябва да се бъркат с потвърдено въздействие върху жертви. Анализатори от Cisco Talos са идентифицирали импланта чрез своя изследователски проект CAIRN.
От Cisco Talos заявиха в доклад, споделен с Cyber Security News (CSN), че публично достъпната версия съдържа заместващи ключове за достъп и фиктивен адрес за докладване. Изследователите са проучили цикъла за вземане на решения, но не са го видели да работи изцяло от край до край.
Тази разлика е важна, тъй като CLOSEDQUORUM е предупреждение за работеща концепция, а не доказателство за широкоразпространена кампания.
Той има за цел да отнема пароли за Windows и браузъри, както и криптовалутни портфейли. Читателите, които следят изследванията на зловреден софтуер с AI, ще разпознаят по-широката промяна: атакуващите тестват начини да оставят рутинните тактически избори на самия софтуер.
Този зловреден софтуер не чака хакери
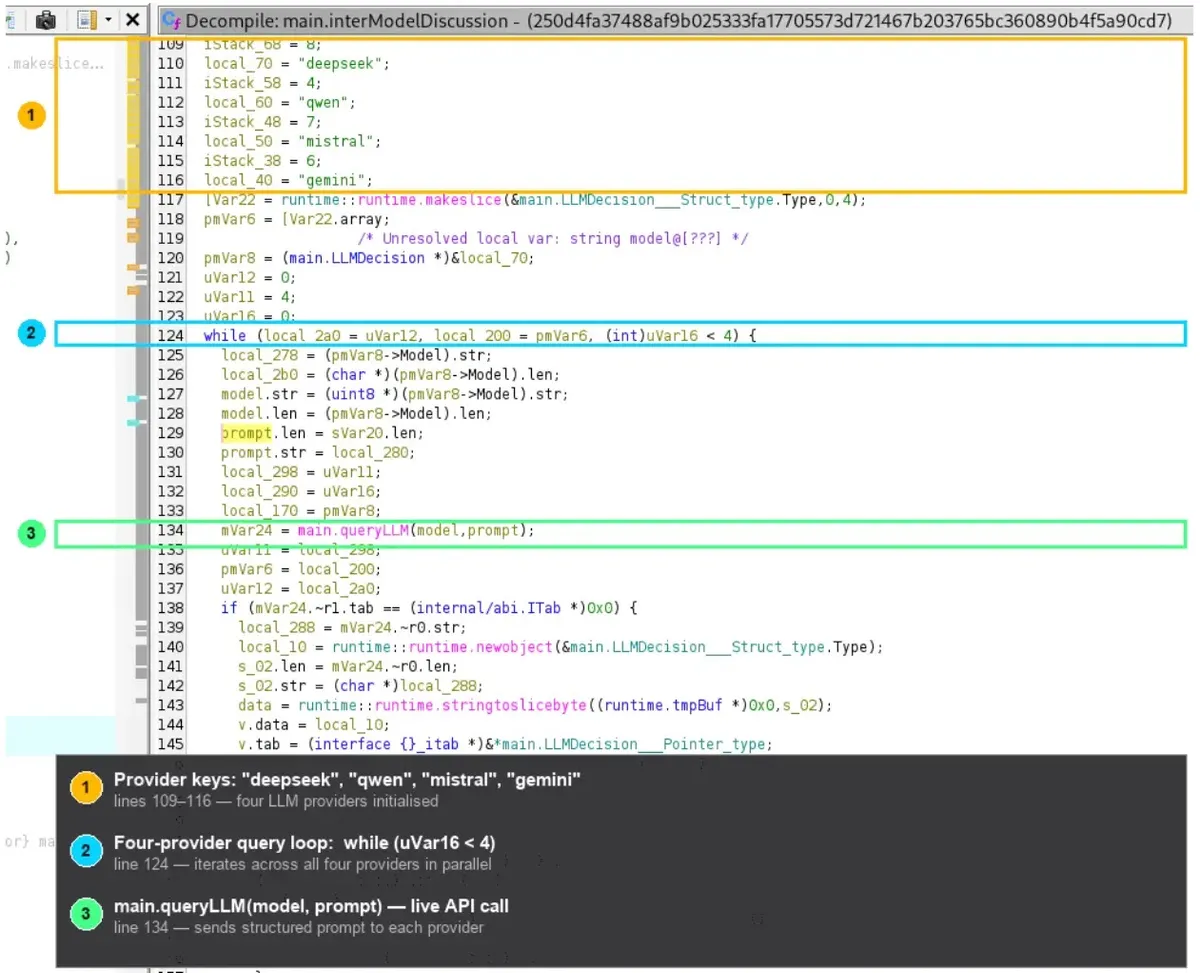
CLOSEDQUORUM изпраща подробности за инфектирания компютър до общо четири AI модела: DeepSeek, Qwen, Mistral и Gemini.
Подробностите включват неговата операционна система, брой процесори и администраторски права. Моделите получават ограничено меню от действия, а не открита покана да измислят атаки.
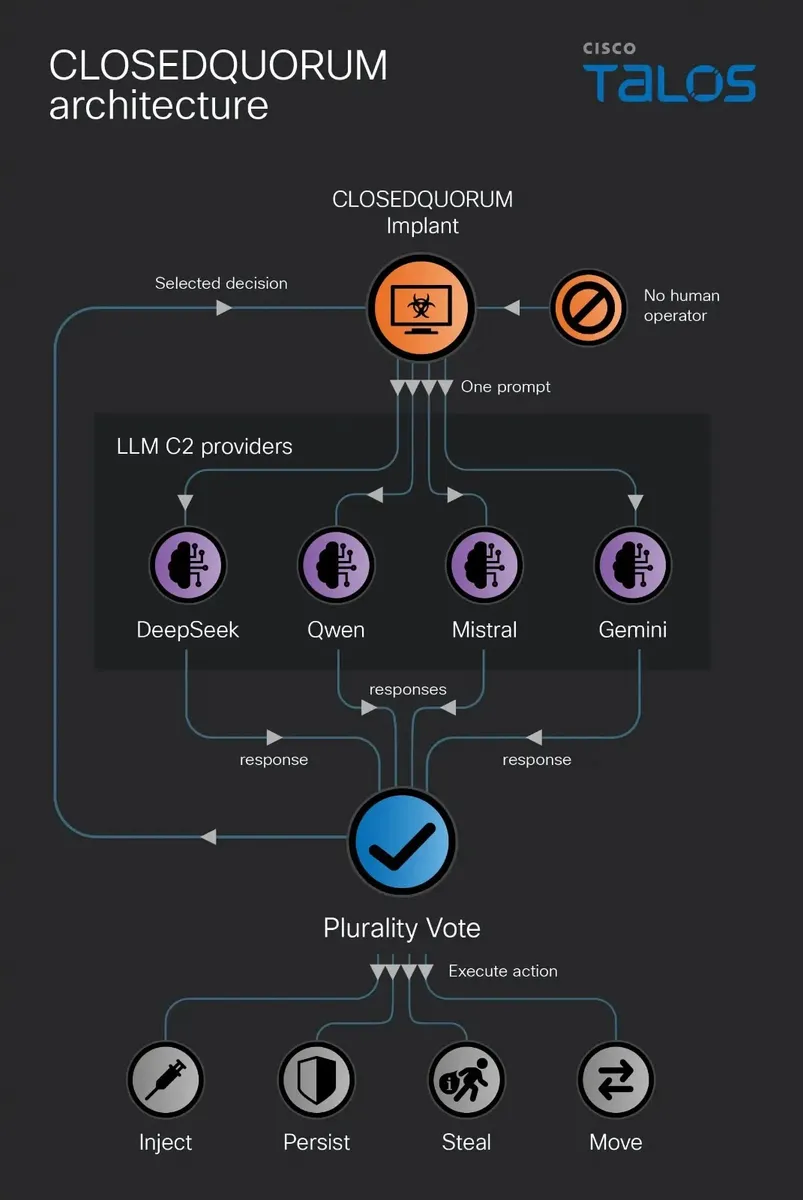
Всеки наличен модел отговаря със структуриран избор, а зловредният софтуер брои гласовете. Най-популярният избор печели; при равенство се дава предимство на най-бързо отговорилия доставчик според фиксиран ред, започващ с DeepSeek.
Ако не пристигне използваем отговор, програмата паузира и опитва отново, вместо да действа самостоятелно. Това е автоматизация в рамките на граници, поставени от нейния автор, а не независимо разсъждение без ограничения.
Глас за кражба би задействал търсене на идентификационни данни за вход в Windows, запазени пароли в браузъри и данни за портфейли. Други избори могат да инжектират код в друг работещ процес или да създадат начин за повторно стартиране по-късно.
Едно от изброените действия, придвижване в мрежата, няма работещ модул в разпространената версия. Това ограничава способността му да извърши пълно проникване. Операторът все пак ще трябва да избере къде да постави персонализирано копие и да предостави ключовете, необходими за връзка с моделите.
В предложената конфигурация софтуерът докладва решенията си и изпраща откраднатите материали чрез Discord webhook. Неговият криптиращ ключ, генериран въз основа на датата, би могъл да бъде известен и на разработчика, което ограничава поверителността за самите оператори.
За какво могат да следят защитниците
Традиционният зловреден софтуер често осъществява връзка със сървър, контролиран от атакуващия. CLOSEDQUORUM вместо това разчита на обикновени AI услуги за тактически решения, което прави адреса на който и да е отделен доставчик лош показател за откриване.
Това се различава от автономните AI агенти, stoiachti зад кражби на пароли, за които е съобщавано на други места, където агентите са помагали за провеждането на атака срещу облачни системи, вместо да служат като панел за гласуване на Windows имплант.
По-силният сигнал е последователността от поведения. Екипите по сигурност могат да следят за неочаквана програма под Windows, която се свързва с няколко AI доставчика в кратък интервал от време, след което осъществява достъп до паметта с идентификационни данни на Windows, инжектира код в друг процес, създава механизъм за персистентност или комуникира с Discord webhook.
Talos също така описва първоначално забавяне, последвано от повторна активност на неравномерни интервали от пет до петнадесет минути. Това избягва третирането на легитимни заявки към AI като враждебни.
Също така се отчита, че съобщение в Discord само по себе си не е доказателство за инфекция; други инфостийлъри са използвали подобни канали, както показва предишното отражение на зловреден софтуер с Discord webhook.
Корелирането на поведението на процесите, мрежовата активност и промените, които поддържат софтуера работещ, дава на разследващите по-ясна картина от директното блокиране на популярна услуга.
Изследвателите свързват артефакти от разработката с лице, активно във форуми за кардинг, но тази връзка не потвърждава активна кампания и не идентифицира жертви.
Отказаните заявки от страна на моделите, ограниченията на скоростта (rate limits) и лошо форматираните отговори също могат да прекъснат цикъла на вземане на решения. По-голямото притеснение е, че бъдещи варианти биха могли да отстранят тези слабости и да продължат да избират следващия си ход, докато техният оператор е офлайн.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | 250d4fa37488af9b025333fa17705573d721467b203765bc360890b4f5a90cd7 | Мостра в 7-дневния билд сглобка на разработчика. |
| SHA-256 | c4dc171f2513fcaf9d5ecc815a94aee4063b213ab380f80bd3ac422dee5205a7 | Мостра в билда на разработчика. |
| SHA-256 | c13cea04f598e2b0c248d603a6e31bd13aabb64d8149c1b6a77b64e0b983a86f | Мостра в билда на разработчика. |
| SHA-256 | f5f1f8c3e7b883793800ab6ccf21b3e60bd0730f300b4595fe74a33adc17a63c | Мостра в билда на разработчика. |
| SHA-256 | 5191cf625dfc209a347f137b50aea199e82040fd5ee9086fb3e2de73c133f3cb | Мостра в билда на разработчика. |
| SHA-256 | eddbd0ecf7195d38fefae5b9d393abfa79e6f3f94bde19308ecef130a05a42e5 | Мостра в билда на разработчика. |
| Домейн | api.deepseek.com | Домейн на AI доставчик в правилото за откриване; легитимна услуга, не е зловреден сам по себе си. |
| Домейн | openrouter.ai | Домейн за AI маршрутизиране в правилото за откриване; легитимна услуга, не е зловреден сам по себе си. |
| Домейн | api.mistral.ai | Домейн на AI доставчик в правилото за откриване; легитимна услуга, не е зловреден сам по себе си. |
| Домейн | cdn.discordapp.com | Discord домейн, използван като котва в правилото за откриване; легитимна услуга, не е зловреден сам по себе си. |
| Име на файл | gohno-final.exe | Билд на разработчика, посочен в коментарите към правилото за откриване. |
| Име на файл | earlyburb.exe | Билд, посочен в коментарите към правилото за откриване. |
| Път до файл | C:\Windows\Temp\wmi.ps1 | Път до скрипт, съответстващ на механизма за персистентност на импланта чрез WMI. |
| Директория | C:\Windows\Temp\ | Локация за междинно съхранение (staging) на събраните файлове преди изпращане. |
| Име на файл | logins.json | Файл с идентификационни данни на Firefox, който имплантът се опитва да събере. |
| Име на файл | Login Data | База данни с идентификационни данни на Chrome и Edge, която имплантът се опитва да събере. |
| Име на файл | exodus.wallet | Файл на портфейла Exodus, рефериран сред целите за събиране. |
| Стойност в Регистъра | WindowsUpdate | Стойност, създадена под ключа Registry Run на текущия потребител за персистентност. |
Забележка: IP адресите и домейните са нарочно дезактивирани (defanged, напр. [.]), за да се предотврати случайно разрешаване на адресите или създаване на хипервръзки. Възстановете оригиналния формат (re-fang) само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.