Новооткрит щам зловреден софтуер за WordPress използва скрит плъгин, откраднат администраторски достъп и базиран на блокчейн команден канал, за да остане активен на компрометирани уебсайтове.
Заплахата е създадена така, че да оцелява при стандартни опити за почистване, докато незабележимо събира чувствителни данни от засегнатите сървъри. Зловредният софтуер е инсталиран като задължителен за използване плъгин (must-use plugin) – тип компонент на WordPress, който се зарежда автоматично при всяка заявка и не се появява в нормалната страница с плъгини.
Това разположение осигурява на атакуващите стабилна позиция и улеснява укриването на зловредния код от собствениците на сайта по време на рутинни проверки.
Изследователи от Wordfence са идентифицирали зловредния софтуер по време на почистване на сайт в средата на юни и са установили, че той е дегизиран като нормален инструмент за проверка на състоянието и отчитане.
Образците са намерени под повече от 4000 различни имена на файлове, често използващи познати имена като advanced-cache.php, db.php и functions.php на дадена тема.
Инфекцията може да създава или да превзема администраторски акаунти, да прихваща администраторски пароли по време на вход и да търси тайни, свързани с плащания.
Неговите оператори могат също да използват импланта, за да инжектират код от страната на браузъра, да премахват други плъгини, да променят съдържанието на плъгини и да се разпространяват към други достъпни инсталации на WordPress на същия сървър. Това превръща един компрометиран сайт в потенциален риск за всеки сайт, споделящ неговата хостинг среда.
От Wordfence заявяват в доклад, споделен с Cyber Security News (CSN), че зловредният софтуер съчетава скрит режим, устойчивост и гъвкава командно-контролна структура, предназначена да обезсили конвенционалните опити за откриване и премахване.
Констатациите подчертават и защо администраторите трябва да преглеждат подозрителната активност в акаунтите след инциденти, особено след атаки, които експлоатират дефекти във WordPress за кражба на пароли и инсталиране на задни врати (backdoors) от страната на сървъра.
WordPress зловреден софтуер използва скрит плъгин и блокчейн C2
Зловредният софтуер се крие в директорията wp-content/mu-plugins, където задължителните за използване плъгини се зареждат автоматично от WordPress. За разлика от обикновените плъгини, те не могат да бъдат деактивирани през стандартното табло за управление, което дава на атакуващите незабавно предимство, след като получат достъп за писане в даден сайт.
Той също така активно се премахва от изгледите на таблото за управление на WordPress. Кодът крие плъгина от екрана за задължителни плъгини (Must-Use Plugins), стандартната страница с плъгини, известията за актуализации и секцията Site Health (Състояние на сайта).
В резултат на това администраторът може да не види никакво очевидно предупреждение, дори когато злонамереният плъгин се изпълнява при всяка заявка за страница. Зловредният софтуер допълнително прикрива своята активност, като използва персонализирана система за заместване на низове.
Вместо да разчита на общи методи за обфускация, които екипите по сигурност често разпознават бързо, той крие имената на кукичките (hooks) на WordPress, имената на опциите, файловите пътища и SQL заявките, докато кодът не се изпълни.
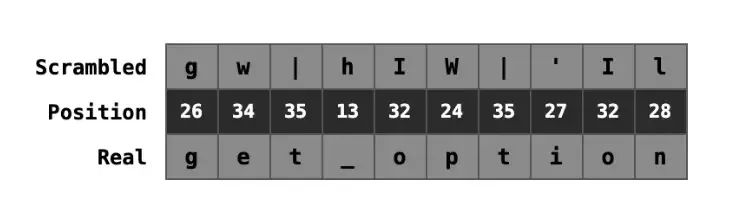
Устойчивостта е разпределена на няколко слоя през множество функции. Имплантът може да създаде нов администраторски акаунт с имена, започващи с admin_, adm_, administrator_ или backup_, последвани от шест случайни знака.
Той може също да нулира паролата на съществуващ акаунт, да скрие фалшивия акаунт от списъците с потребители в таблото за управление и REST API и да коригира показваните общи потребители, така че несъответствието да е по-малко забележимо.
Функция за самовъзстановяване възстановява файла на зловредния софтуер, ако той бъде изтрит или стане твърде малък. Кодът пази резервно копие в базата данни на WordPress, пренаписва файла, променя датата на промяна към минала такава и променя разрешенията на „само за четене“.
Той може също да се реактивира сам и да се копира в други WordPress сайтове, намерени в обичайните директории на уеб сървъра. Администраторите, които разследват компрометирани сайтове, не трябва да разчитат само на екрана с плъгини.
Те трябва да инспектират директорията със задължителни плъгини, директно да заявяват базата данни с потребители на WordPress за неоторизирани администратори, да преглеждат таблиците с опции, да променят идентификационните данни и да проверяват други сайтове, хоствани на същия сървър.
Поддържането на WordPress и плъгините актуализирани остава от съществено значение, особено след доклади за критични уязвимости за превземане на плъгини, които могат да предоставят на атакуващите първоначален маршрут към даден сайт.
Блокчейн C2 защитава операциите
Командно-контролната система на зловредния софтуер използва EtherHiding – техника, която съхранява детайли за командния сървър зад интелигентни договори (smart contracts) в блокчейна на Ethereum.
Вместо да вгражда фиксиран злонамерен домейн или IP адрес, имплантът запитва данни от блокчейна по време на изпълнение, за да получи актуалните сървърни адреси.
Той избира измежду три твърдо кодирани адреса на интелигентни договори и 21 публични шлюза за отдалечено извикване на процедури (Remote Procedure Call). Зловредният софтуер изпраща eth_call заявка, извлича криптирани данни и декриптира ключ и списък с HTTP сървъри, контролирани от атакуващия.
Тази настройка пречи на защитниците просто да блокират един домейн или да докладват един хостинг доставчик, за да прекъснат операциите. След като се свърже, имплантът изпраща криптиран доклад, съдържащ подробности за сайта, администраторска информация, активни плъгини, настройки за плащания, API ключове, данни за поръчки на клиенти и пътища до важни файлове.
Той специално търси във конфигурационните файлове на WordPress, файловете на средата и конфигурационните файлове на Git за идентификационни данни, свързани с услуги за плащане и облачна инфраструктура.
Отдалеченият сървър след това може да върне инструкции за подмяна на зловредния софтуер, премахване на плъгини за сигурност, премахване на избрано съдържание от файлове на плъгини или инжектиране на JavaScript в браузъра на всеки посетител чрез долния колонтитул (footer) на WordPress.
Този гъвкав дизайн означава, че същата инфекция може да поддържа кражба на идентификационни данни, скимване на плащания, спам, пренасочвания или по-широко компрометиране на сървъра.
Този подход отразява нарастващото оперативно използване на блокчейн инфраструктура в злонамерени кампании. Скорошен доклад за скрити блокчейн сървъри за зловреден софтуер по подобен начин описа атакуващи, използващи EtherHiding, за да направят контролната си инфраструктура по-трудна за откриване и премахване.
Собствениците на сайтове трябва незабавно да разследват непознати задължителни плъгини, да одитират администраторските акаунти от базата данни, а не само от таблото за управление, да преглеждат неочаквани опции на WordPress и да инспектират сървърните логове за подозрителни изходящи заявки.
Те трябва също така да инсталират наличните корекции за сигурност на WordPress, тъй като скорошни указания за обновяване за сигурност на WordPress подчертават важността от навременното отстраняване на уязвимости и прегледа на неочаквани файлове, плъгини и промени в акаунтите.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Файлов път | wp-content/mu-plugins | Директория, в която зловредният софтуер е инсталиран като скрит задължителен за използване плъгин (must-use plugin) |
| Имена на файлове | advanced-cache.php, db.php, functions.php | Често срещани легитимно изглеждащи имена на файлове, наблюдавани сред образците на зловреден софтуер |
| Шаблон за акаунт | admin_xxxxxx | Възможен шаблон за фалшиво потребителско име на администратор, с шест случайни символа накрая |
| Шаблон за акаунт | adm_xxxxxx | Възможен шаблон за фалшиво потребителско име на администратор, с шест случайни символа накрая |
| Шаблон за акаунт | administrator_xxxxxx | Възможен шаблон за фалшиво потребителско име на администратор, с шест случайни символа накрая |
| Шаблон за акаунт | backup_xxxxxx | Възможен шаблон за фалшиво потребителско име на администратор, с шест случайни символа накрая |
| WordPress опция | src | Съхранява резервно копие на исходния PHP код на зловредния софтуер |
| WordPress опция | bu | Съхранява създаденото или приетото от зловредния софтуер потребителско име на администратор |
| WordPress опция | bp | Съхранява администраторската парола, използвана от зловредния софтуер |
| WordPress опция | ic | Съхранява потребителски имена и пароли в некриптиран вид, прихванати по време на администраторски влизания |
| Cron график | jf_7xc5bj9trbgji | Пример за непознат персонализиран WordPress cron график, свързан със зловредния софтуер |
| Ethereum селектор на функция | 0x3bc5de30 | Селектор на метод от интелигентен договор (smart contract), използван за извличане на криптирана информация за командния канал |
Забележка: IP адресите и домейните са нарочно обезопасени (напр. [.]), за да се предотврати случайното им разрешаване или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.