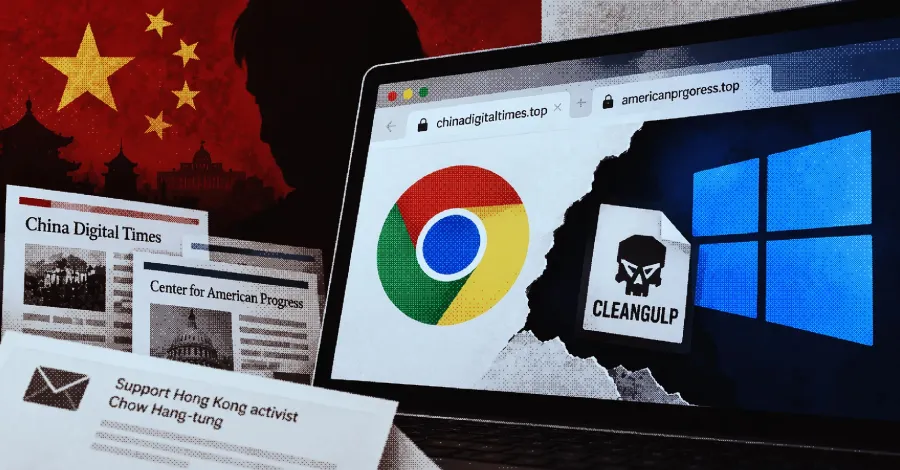
Китайски киберпрестъпник с кодово име UTA0565 бе забелязан да използва неотдавна разкритата верига от уязвимости в Google Chrome и Microsoft Windows като уязвимости от тип нулев ден чрез фалшиви уебсайтове.
Атаките, открити на 3 и 4 септември 2026 г., включват комбинирането на две уязвимости в Chrome (CVE-2026-85046, CVE-2026-87491) и една, засягаща Windows Advanced Local Procedure Call (CVE-2026-85880), с цел да се пробие изолираната среда на браузъра и да се постигне отдалечено изпълнение на код.
„UTA0565 се маскира като различни субекти, включително медийни организации и неправителствена организация (НПО)“, заявяват изследователите от Volexity Деймиън Каш и Том Ланкастър в анализ, публикуван тази седмица. „Забележително е, че кампаниите на този злонамерен субект се различават от предишно документирани атаки по използването на множество фалшиви уебсайтове за заблуда на жертвите.“
Една такава кампания бе насочена към азиатски държавни институции с фишинг имейли на китайски и английски език, които призоваваха получателите да подкрепят активистката от Хонконг Чоу Ханг-тунг и се представяха за Центъра за американски прогрес (CAP). По-рано този месец Чоу бе осъдена на седем години и три месеца затвор.
Тези съобщения съдържаха подправени връзки, сочещи към „chinadigitaltimes[.]top“ и „americanprgoress[.]top“, които възпроизвеждаха визията на China Digital Times и CAP, докато зареждаха допълнителен HTML елемент чрез скрит iframe.
HTML елементът („config.html“) според данните е използвал същия BlueMoon експлойт кит, комбиниращ CVE-2026-85046, CVE-2026-87491 и CVE-2026-85880, като крайният „pp“ шелкод изтегля изпълним файл с име „chrome_cleanup.exe“ от фалшивия домейн. Инжектираният злонамерен код е от семейството CLEANGULP, създадено с Microsoft Visual C Compiler.
Той поддържа следните възможности -
- shell, за изпълнение на команда
- ps, за изброяване на работещите процеси
- upload, за качване на файл
- download, за изтегляне на файл
- bof, за изпълнение на beacon object file (BOF)
Интересното е, че е установено, че CLEANGULP използва твърдо кодиран домейн на име „thecovnresation[.]com“ за командване и контрол (C2) през HTTP, което показва опит за имитиране на „theconversation[.]com“ – медия с нестопанска цел, известна с публикуването на академични изследвания, анализи и коментари.
„Това изглежда широко разпространено приемане сред множество автори на заплахи подсказва за координирани усилия в рамките на китайската CNE общност, където основният кит най-вероятно е бил споделен, персонализиран и използван от множество групи“, казват от Volexity. „Докладваната досега активност отразява наблюденията само на две организации; пълният обхват и въздействие най-вероятно са много по-широки.“