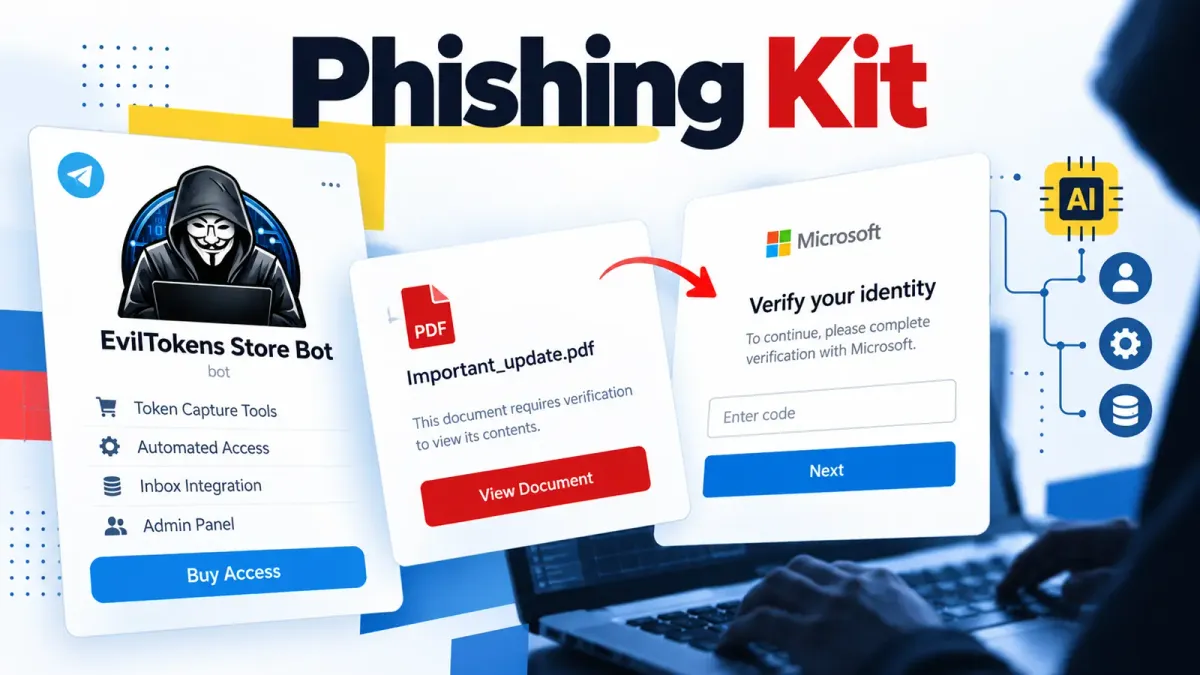
EvilTokens превръща входната страница на Microsoft в път към корпоративни имейл измами. Фишинг комплектът, забелязан за първи път през февруари 2026 г., подмамва хората да одобрят вход на атакуващия чрез реален процес с код на устройство (device code), без да е необходимо да предават своята парола.
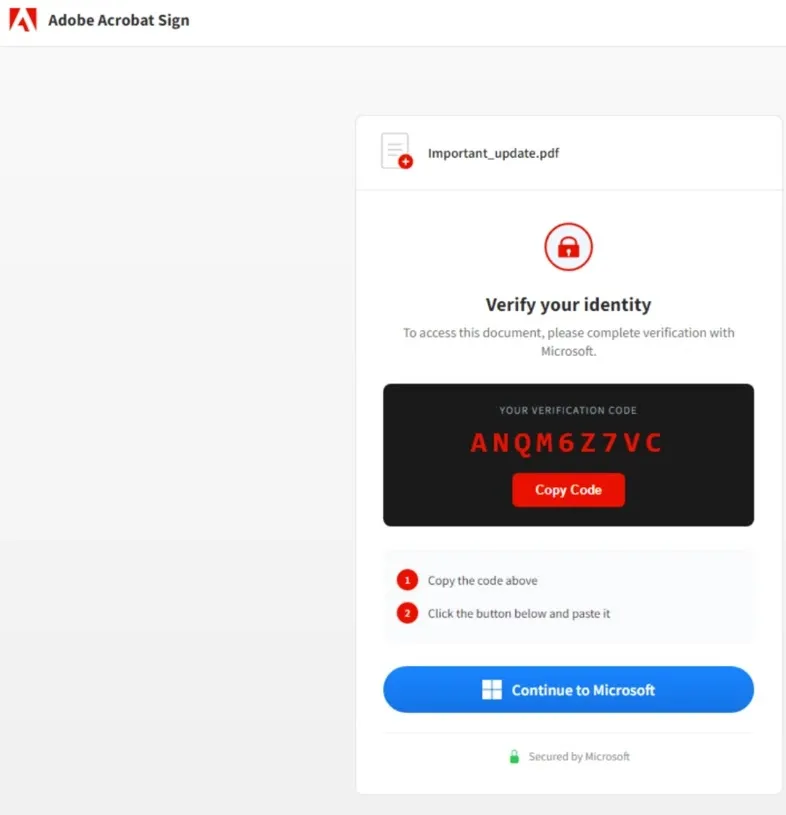
Примамката обикновено пристига като спешен имейл относно фактура, споделен файл, подписване на документ или изтичаща парола. Връзка или прикачен файл отвежда получателя до страница, която показва код и го подтиква да продължи с влизането в профила.
Заявката изглежда рутинна. Изследователи от Microsoft свързват EvilTokens с група, която проследяват под името Storm-2992, и заявяват, че комплектът с инструменти е спомогнал за разширяването на мащаба на атаките от тип компрометиране на корпоративна поща (BEC).
От Microsoft съобщават в доклад, споделен с Cyber Security News (CSN), че кампаниите, използващи комплекта, са компрометирали над 12 000 пощенски кутии в повече от 10 000 организации по целия свят.
Засегнатите сектори включват финанси, строителство, здравеопазване и образование. Microsoft регистрира най-висока активност на жертвите в Съединените щати, Канада, Обединеното кралство, Австралия, Индия и Франция.
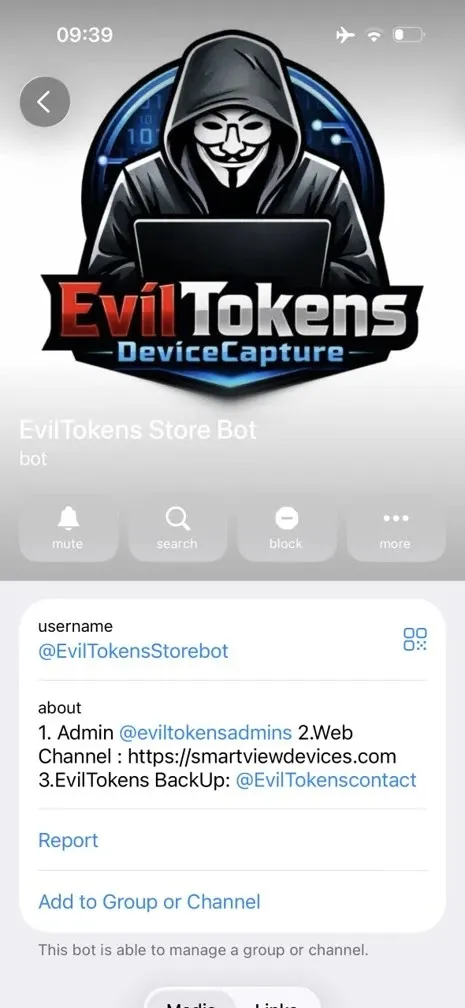
Предишни публикации за EvilTokens като фишинг услуга проследяват бързия му възход, докато новите разкрития показват как откраднатият достъп захранва последващи измами.
Фишинг комплектът, който превърна входа в Microsoft
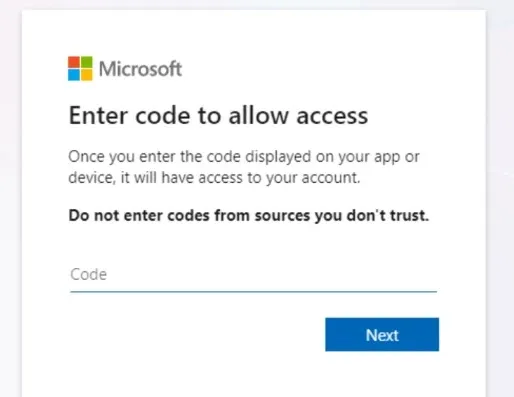
Влизането с код на устройство (device code sign-in) е проектирано за оборудване, което не може лесно да показва пълна форма за вход. Дадено лице въвежда своя кратък код в браузър, за да одобри достъпа. EvilTokens обръща доверието: атакуващият инициира заявката, след което убеждава жертвата да я завърши.
Комплектът генерира нов код, когато целевият потребител отвори фишинг страницата. Той може да копира кода в клипборда и да насочи потребителите към автентичния портал за вход на Microsoft.
Както показват фишинг атаките с код на устройство, проверката дали крайната страница за вход е истинска не установява кой е инициирал заявката. Докато жертвата влиза в профила си, автоматизиран процес многократно проверява дали одобряването е преминало успешно.
Независимо дали лицето преминава през проверки на парола и многофакторна автентификация или потвърждава съществуваща сесия, изчакващата сесия на атакуващия получава токените за достъп. Фишинг сайтът никога не се нуждае от паролата.
Microsoft посочва, че след това операторите могат да четат имейли, да търсят платежни данни и да използват компрометираните акаунти, за да се свързват с колеги или външни партньори.
Функциите на комплекта, базирани на изкуствен интелект, помагат за изготвянето на примамки, съобразени с длъжността на дадено лице, и филтрират прихванатата поща за ръководители, финансов персонал и администратори. Инструментът може също да картографира организационните връзки, за да ръководи следващия ход.
Това повишава стойността на открадната сесия. Вместо да изпраща генерична фалшива фактура, атакуващият може да проучи реални разговори и да състави заявка, която се вписва в съществуващите бизнес отношения.
Предишни доклади за насочване към пощенски кутии с помощта на изкуствен интелект описват тази промяна от обикновено превземане на акаунт към по-убедителни финансови измами.
Избягване на откриването, устойчивост и защита
Операцията може да поставя подвеждащи връзки в изображения, да използва етапни пренасочвания и да показва фалшиви проверки за потвърждение, преди да разкрие подкана за вход. През април Microsoft наблюдава хиляди кратковременни автоматизирани възли. Тези тактики правят единичния фишинг адрес лош ориентир за по-широкия мащаб на операцията.
След като проникнат, киберпрестъпниците могат да създават правила в пощенската кутия, за да скриват съобщения или да регистрират нови устройства за по-дълготраен достъп. В някои случаи Microsoft наблюдава регистрация на устройство в рамките на 10 минути след пробива. Рискът наподобява схемите за фалшифициране на самоличността на ръководители при измами с фактури, разчитащи на това достоверна заявка да стигне до правилния финансов служител.
Microsoft препоръчва блокиране на влизането с код на устройство, когато то не е необходимо, и строго ограничаване на изключенията, където се използва. Организациите трябва да обучат служителите си да не одобряват кодове, които не са поискали, да следят за необичайни влизания и нови правила в пощенските кутии, както и независимо да проверяват заявките за плащане.
Ако има съмнение за компрометиране, екипите за реагиране трябва да отнемат токените за опресняване (refresh tokens) и да разследват активността в пощенската кутия. Microsoft предупреждава, че съществуващите токени за достъп могат да останат използваеми до един час след стандартно прекратяване на сесията, така че временното деактивиране на акаунта може да осигури незабавно ограничаване на риска, докато се проверяват регистрираните устройства и скритите правила за поща.