Грешка от тип use-after-free в подсистемата за AF_UNIX сокети на Linux ядрото може да бъде използвана за бягство от контейнер и получаване на root права върху хоста, съобщава компанията за киберсигурност DepthFirst в изследване, публикувано на 22 септември.
Уязвимостта, следена като CVE-2026-80521 (CVSS оценка: 7.8), беше коригирана в основния код на 6 август, но Ubuntu все още не е предоставила корекция за сигурност за своите LTS издания 26.04, 24.04 и 22.04. DepthFirst публикува код на експлойт, насочен срещу Ubuntu 26.04.
Системата за проследяване на сигурността на Ubuntu определя Linux пакета за версия 26.04 като „уязвим, работи се по въпроса“. Изданията 24.04 и 22.04 също са засегнати чрез по-нови пакети на ядрото, включително тези за работни товари в AWS, Azure и GCP. Към момента не е предоставено обновяване за никое от засегнатите издания.
Уязвимостта не фигурира в каталога Known Exploited Vulnerabilities на CISA и няма потвърдени данни за извършени атаки с използването ѝ.
Уязвимостта се намира в модула за почистване на паметта (garbage collector) на ядрото за AF_UNIX сокети. Този модул освобождава файлови дескриптори, предавани между процеси чрез съобщения SCM_RIGHTS. AF_UNIX сокетите управляват локалната комуникация между процесите и са разрешени по подразбиране в seccomp профилите на Docker и Kubernetes, поради което проблемът може да бъде достигнат от вътрешността на контейнер.
Състояние на състезание (race condition) в почистващия модул позволява той да види нови референции, преди данните, които ги съдържат, да са поставени на опашка. Ако модулът се задейства в този времеви прозорец, той може да освободи част от група свързани сокети, без да премахне указател от вътрешен списък. При следващото почистване проследяването на този указател води до вече освободена памет.
Тъй като експлойтът достига до ядрото чрез обичайни системни извиквания, които контейнерите имат право да извършват, той заобикаля изолацията на пространствата от имена (namespaces), ограниченията на cgroup и филтрирането на seccomp.
Официалната корекция за сигурност в основния код беше включена на 6 август в ядрото 7.2 и стабилния клон 7.1.10. Уязвимият код е въведен в ядро 6.10 и също така пренесен към стабилните клонове 6.1 и 6.6. Организациите, които използват засегнато ядро, могат директно да приложат официалното обновяване. В системата на Ubuntu статусът остава „работи се по въпроса“, без посочена дата за публикуване на актуализацията за дистрибуцията.
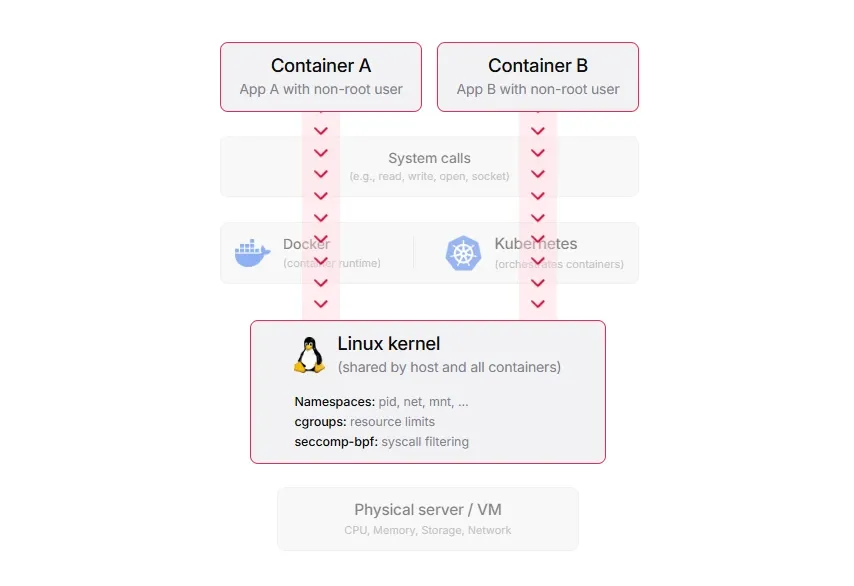
Нито DepthFirst, нито Ubuntu са публикували временно решение. От DepthFirst препоръчват преместване на ненадеждните работни товари към изолация с микро-VM, като Firecracker или Kata Containers, които осигуряват собствено ядро за всеки работен товар, вместо да споделят това на хоста.
Как е открита уязвимостта
От DepthFirst съобщават, че техният AI модел dfs-large1, обучен за откриване на уязвимости, е открил проблема заедно с автоматизирана тестова среда, управлявана от човек. Компанията спечели позиция в Google kernelCTF с този експлойт на 24 юли и докладва за грешката на екипа по сигурността на ядрото на 5 август.
Според хронологията на DepthFirst, поддържащите ядрото са отговорили, че изследовател от OpenAI независимо е докладвал за същия проблем. В commit съобщението за CVE като докладвал уязвимостта се посочва изследователят Кайли Зенг (Kyle Zeng).
Разкритието е поредното от поредица уязвимости в ядрото от 2026 г., които позволяват на атакуващите да излизат от контейнери. Уязвимост във futex, оповестена през юли, и уязвимост в криптографската подсистема на ядрото от април също позволиха на непривилегирован потребител да повиши правата си до root на хоста. И двете открития са направени с помощта на AI изследвания.
От DepthFirst твърдят, че ускореното от изкуствен интелект откриване на уязвимости е намалило бариерата за бягство от контейнери до такава степен, че организациите вече не трябва да разглеждат контейнерите като граница за сигурност.
„Бариерата за бягство от контейнери чрез атака срещу ядрото е намаляла толкова значително, че трябва да предположим, че киберпрестъпниците могат да го правят по свое желание“, заявяват от компанията.
Близо 5700 CVE за Linux ядрото са публикувани през 2026 г. – най-високият годишен брой в историята, според LinuxCVETracker. Демонстрираният експлойт и нарастващият обем са основата за оценката на компанията.