Фалшивите страници за проверка насочват хората към зловреден код, но уеб адресите зад примамките продължават да се променят.
В продължение на пет месеца изследователите проследиха четири различни вериги на атака, които започват от една и съща хостинг мрежа, въпреки че домейните, изтеглянията и сървърите за управление се променяха. Този модел прави блокирането на отделни уебсайтове лош начин за спиране на първата стъпка.
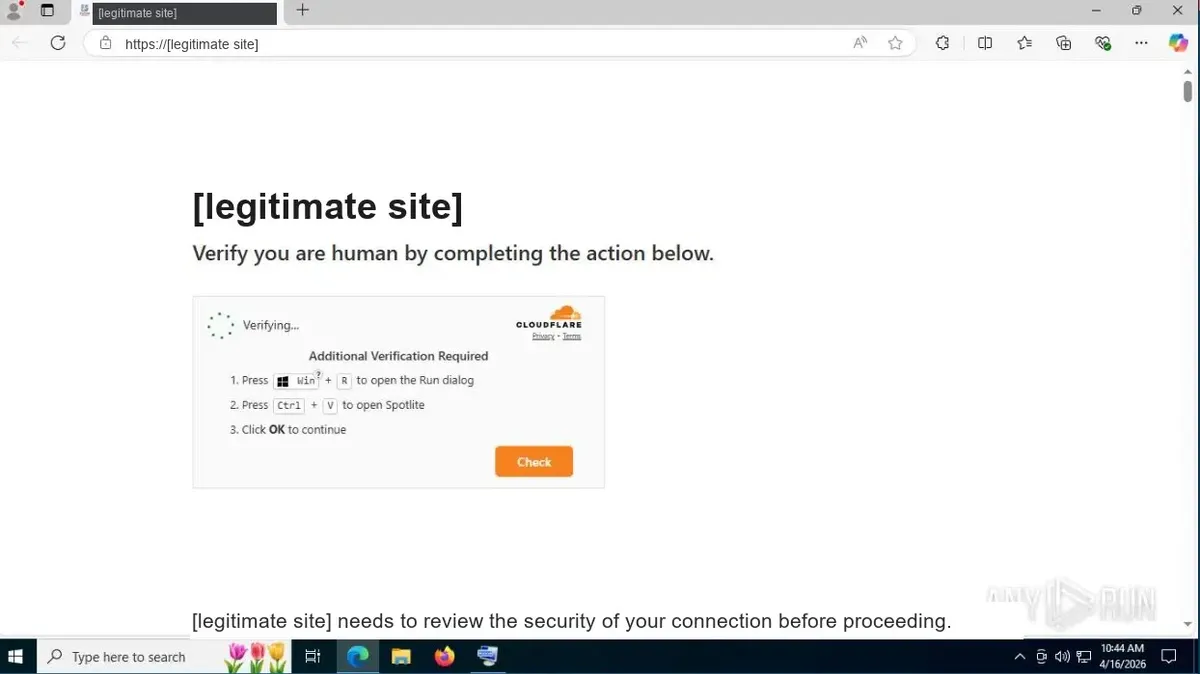
Повечето жертви са стигнали до фалшива CAPTCHA чрез онлайн реклами, въпреки че една е стигнала чрез връзка по имейл. Страницата незабележимо копира команда в клипборда, след което казва на посетителя да отвори прозореца Windows Run и да я постави.
Както и при предишни атаки с фалшива CAPTCHA, следването на тези инструкции може да стартира инфекция, без да отваряте подозрителен прикачен файл.
Анализатори от ActiveSOC идентифицираха споделената инфраструктура, докато преглеждаха приблизително 150 сигнала в наблюдаваните среди.
От ActiveSOC съобщиха в доклад, споделен с Cyber Security News (CSN), че четири случая са стигнали до изпълнение на команди, докато повечето контакти са спрели на страницата с примамката.
Констатациите описват повтаряща се точка на вход, а не доказателство, че всеки посетител е бил заразен, и това показва, че последиците са варирали в широки граници.
Една от веригите е инсталирала стийлър, който е оцелял след рестартиране, докато друга е поставила Node.js имплант на хост и е останала активна в продължение на почти два дни.
Отделен опит се е свързал с контейнер за съхранение в облака (cloud storage bucket), но не е показал потвърдена инсталация на втори етап, подчертавайки разликата между излагане на риск и компрометиране.
The Domains Keep Disappearing
Общата връзка беше мрежата на хостинг доставчик, регистриран на Сейшелите. Изследователите видяха поне седем входни адреса в шест отделни мрежови диапазона, като доставчикът е разширил обявеното си пространство по време на разследването.
Авторите на заплахата може да са използвали една и съща услуга, но доказателствата не установяват кой е контролирал кампаниите. Само на един адрес изследователите са наблюдавали 12 домейна с примамки в своята телеметрия и са открили още 11 в публични данни от сканиране.
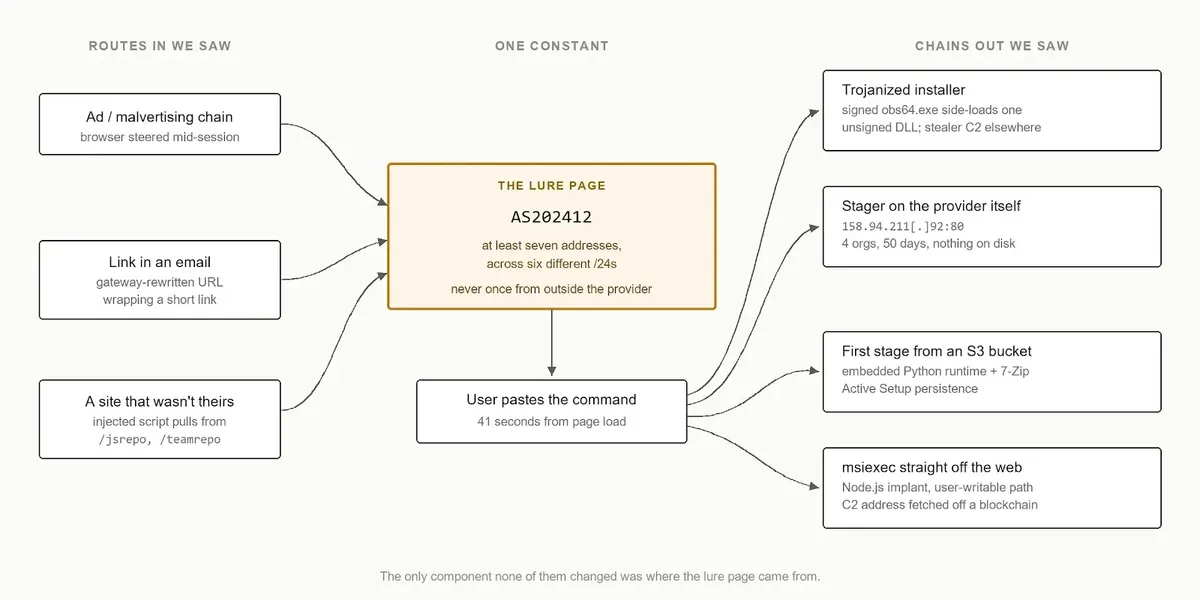
Други са използвали компрометирани сайтове за търговия на дребно или ресторанти, повтаряйки проучвания за отровени пренасочвания, при които адресното поле на браузъра показва автентичен уебсайт, докато инжектиран скрипт предоставя фалшивото предизвикателство. Тази уязвимост прави прости проверки на домейни ненадеждни.
Това разследване подчертава какво остава непроменено зад сменящите се имена и защо премахването на една примамка наведнъж променя малко. Някои страници дори са копирали името на сайта си гостоприемник в предизвикателството, правейки подкана да изглежда така, сякаш принадлежи там.
Един уловен шаблон смесва инструкции за Windows с погрешно изписано препращане към функция на Mac. След като хората поставят командата, следващата стъпка може да дойде от самия доставчик, облачен контейнер или инсталатор, дегизиран като софтуер.
Инсталаторът е поставил зловредна библиотека до легитимно приложение – техника, наподобяваща случаи на странично зареждане през софтуерен инсталатор (sideloading), докладвани другаде. Тези примери са контекст, а не доказателство, че отделните кампании споделят един и същ извършител.activesoc.blackhillsinfosec+1
Blocking the First Step
Скоростта е била от значение в един документиран случай: браузърът е достигнал до примамката и потребителят е стартирал поставената команда 41 секунди по-късно. Сигнал от крайната точка е последвал една секунда след изпълнението.
Изследователите не са могли да кажат дали защитата е спряла следващия етап или облачният контейнер просто не е успеел да го достави, така че не са нарекли този хост компрометиран.
Други вериги са били по-трудни за проследяване след първоначалната страница. Един имплант е извлякъл своя сървър за управление чрез блокчейн търсене, вместо чрез конвенционален домейн – подход, обяснен в доклади за контрол и управление, базирани на блокчейн.
Ето защо спирането на примамката не замества мониторинга за активност, която вече се изпълнява на устройството. ActiveSOC препоръчва проверка на изходящия трафик на самата организация преди блокиране на мрежата на доставчика, тъй като друга среда би могла да разчита на адрес там.
След това блокирайте обявените диапазони на мрежата, поддържайте дневници на отказаните връзки и обновявайте списъка с диапазони. Фиксираният списък може да пропусне новодобавено пространство или да блокира адреси, които са сменили собственика си.
Защитниците трябва също да следят за пренасочване от браузъри към командни интерпретатори, неподписани библиотеки до подписан софтуер и доверени среди за изпълнение, стартирани от папки с права за писане от потребителя.
Подозрителните реклами заслужават внимание, но сигнал само за посещение на страница не доказва, че е стартиран зловреден код. Научете потребителите, че уебсайт, който ги кара да поставят команда от клипборда в прозореца Run, не извършва проверка.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| ASN | AS202412 | Споделена хостинг мрежа за входяща точка. Проверете локалния трафик и текущите анонси преди блокиране.activesoc.blackhillsinfosec |
| IP адрес | 178.16.52[.]101 | Хост за примамка, свързан с наблюдавани и публично сканирани домейни. |
| IP адрес | 178.16.53[.]137 | Хост за инжектиран скрипт и пренасочване към реклами. |
| IP адрес | 158.94.211[.]92 | Хост за междинно съхранение на зловреден код в оперативната памет. |
| IP адрес | 158.94.208[.]213 | Хост за примамка в 41-секундния случай. |
| IP адрес | 158.94.208[.]104 | Контакт от браузъра. |
| IP адрес | 91.92.243[.]161 | Контакт от браузъра; не е открит домейн за примамка. |
| IP адрес | 178.16.54[.]253 | Хост за примамка; хоствал е и несвързан сайт. |
| IP адрес | 178.16.54[.]40 | Изходящ контакт. |
| IP адрес | 178.16.55[.]232 | Изходящ контакт. |
| IP адрес | 91.92.241[.]111 | Изходящ контакт. |
| IP адрес | 158.94.211[.]76 | Изходящ контакт. |
| IP адрес | 130.12.180[.]63 | Хост за примамка, достъпен чрез съкратена връзка, изпратена по имейл. |
| IP адрес | 130.12.180[.]174 | Изходящ контакт. |
| IP адрес | 91.92.240[.]127 | Източник на скрипт, извлечен в изолирана среда, ненаблюдаван на мониториран хост. |
| IP адрес | 16.15.228[.]38 | Крайна точка за облачно съхранение, използвана в хронологията; не е собственост на атакуващия и не трябва да се блокира единствено на тази база. |
| IP адрес | 193.202.84[.]17 | Основен команден сървър и крайна точка за събиране на данни. |
| IP адрес | 176.65.144[.]127 | Команден сървър с резолване през блокчейн, наблюдаван на TCP порт 3847; оценете всички портове. |
| Мрежов диапазон | 91.92.240[.]0/24 | Диапазон на доставчика, съдържащ наблюдавания в изолирана среда източник на скрипта. |
| Мрежов диапазон | 130.12.180[.]0/24 | Диапазон, блокиран по време на реакцията на инцидента с връзката от имейла; проверете текущата собственост. |
| Мрежов диапазон | 172.111.246[.]0/24 | Допълнителен диапазон, анонсиран от доставчика по време на наблюдението; проверете текущата собственост. |
| Домейн | auth-id-browser[.]info | Домейн за примамка, наблюдаван да се резолва към споделения хост. |
| Домейн | enter-code-cdn[.]info | Домейн за примамка, наблюдаван да се резолва към споделения хост. |
| Домейн | authorization-cdn-press-enter[.]info | Домейн за примамка, наблюдаван да се резолва към споделения хост. |
| Домейн | enter-press-cdn[.]info | Домейн за примамка, наблюдаван да се резолва към споделения хост. |
| Домейн | authorization-code[.]info | Домейн за примамка, наблюдаван да се резолва към споделения хост. |
| Домейн | enter-pverif-code[.]info | Домейн за примамка, наблюдаван да се резолва към споделения хост. |
| Домейн | clacndjsvulnarbi[.]beer | Домейн за примамка, наблюдаван да се резолва към споделения хост. |
| Домейн | fingerprint-verification[.]info | Домейн за примамка, наблюдаван да се резолва към споделения хост. |
| Домейн | clnsdns[.]beer | Домейн за примамка, наблюдаван да се резолва към споделения хост. |
| Домейн | framework-css-styles-js[.]beer | Домейн за примамка, наблюдаван да се резолва към споделения хост. |
| Домейн | codeverificatrorcl[.]info | Домейн за примамка, наблюдаван да се резолва към споделения хост; наблюдаван е и като предварително подготвен. |
| Домейн | idverification-code[.]beer | Домейн за примамка, наблюдаван да се резолва към споделения хост. |
| Домейн | fraudtechnology[.]com | Свързано име, ненаблюдавано да се резолва в наблюдаваните среди. |
| Домейн | auth-code-check[.]info | Свързано име, ненаблюдавано да се резолва в наблюдаваните среди. |
| Домейн | id-verif-code[.]info | Свързано име, ненаблюдавано да се резолва в наблюдаваните среди. |
| Домейн | enter-press-code[.]info | Свързано име, ненаблюдавано да се резолва в наблюдаваните среди. |
| Домейн | authorization-press-enter[.]info | Свързано име, ненаблюдавано да се резолва в наблюдаваните среди. |
| Домейн | capcha-cdn-js[.]beer | Свързано име, ненаблюдавано да се резолва в наблюдаваните среди. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно резолване или превръщане в хипервръзки. Възстановявайте ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.