Фалшива кампания за безплатен абонамент за Claude Max използва фалшифициран прозорец за вход в Google, за да открадне идентификационните данни на потребителите, установиха изследователи от Malwarebytes.
Техниката „Browser-in-the-browser“ (браузър в браузъра) не е нова. Изследователите я документират от 2022 г., а през юни Unit 42 на Palo Alto Networks съобщи за кампания, която използва подвижни фалшиви прозорци на браузър, насочени към потребители на Microsoft 365.
„Фишингът следва онова, което хората желаят в дадения момент“, отбелязва Стефан Дашич, изследователят от Malwarebytes, анализирал кампанията.
„Платените планове на Claude започват от $20 на месец и струват значително повече при по-високи лимити за използване, докато безплатните акаунти имат по-строги ограничения. Това прави обещанието за безплатно надграждане привлекателна примамка“, каза той.
През юни Microsoft съобщи, че е наблюдавала фишинг, злонамерена реклама и кампании, базирани на търсене, имитиращи ChatGPT, Claude, DeepSeek и Copilot. Някои от тях твърдяха, че дадено плащане е неуспешно, и препращаха жертвите към фалшива страница за плащане, докато други предлагаха изтегляне на приложения, инсталиращи зловреден код.
„Кампанията, която открихме, прилага различен подход. Няма формуляр за събиране на данни от банкови карти и няма изтегляне на файлове. Вместо това се предлага безплатно надграждане и се изисква вход с профил в Google“, добави Дашич.
Фалшивото раздаване на абонаменти създава усещане за спешност чрез таймер и ограничен брой места
Страницата копира логото и цветовете на Claude. Тя показва измислени отзиви със звезди, а препратките във футъра водят към легитимни страници на Anthropic. Сайтът твърди, че Anthropic е надхвърлила 100 милиона потребители и раздава 10 000 безплатни едномесечни абонамента за Claude Max.
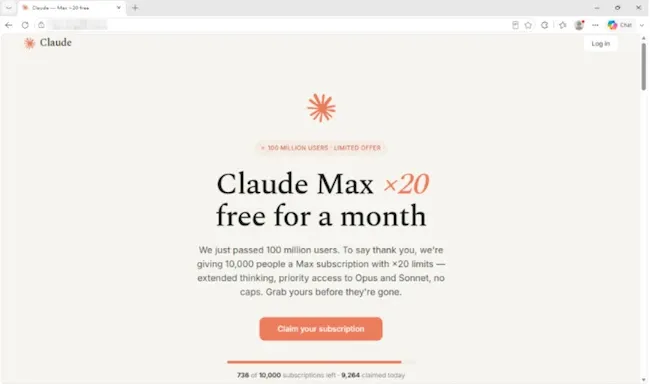
Фалшивото раздаване на абонаменти (Източник: Malwarebytes)
Брояч твърди, че остават по-малко от 760 от общо 10 000 места, като цифрата намалява на всеки няколко секунди. Според Дашич числото се генерира в браузъра на посетителя и се нулира при презареждане на страницата.
Секция с често задавани въпроси (FAQ) гласи, че не се изискват данни за плащане. „Тази част е вярна, което помага офертата да изглежда убедителна. Много хора свързват измамите с искания за данни от банкови карти, а тази страница никога не ги изисква“, обясни Дашич.
Формулярът за вход предлага няколко опции, но само една работи. Бутонът на Apple показва съобщение, че методът е временно недостъпен, а полето за имейл отхвърля въведеното от посетителя и вместо това задейства бутона за вход с Google.
Компрометираният профил в Google дава на атакуващите достъп до имейла и документите на жертвата, както и до съобщенията за възстановяване на пароли за други услуги. Същият акаунт може да се използва и за вход в Claude.
Подвижен прозорец на браузър придава легитимен вид на фишинг страницата
Кликването върху бутона на Google не отваря прозорец за вход в Google. Страницата изрисува прозорец на браузър в рамките на съществуващия раздел, снабден с катинарче за сигурност и правилно изписан адрес за вход в Google. Прозорецът може да бъде плъзган и местен по страницата.
Той се отваря със стъпка за потвърждение, че потребителят е човек, вместо с поле за парола. Дашич споделя, че това може да успокои посетителите, като същевременно помага за отблъскване на автоматизираните скенери от следващия етап.
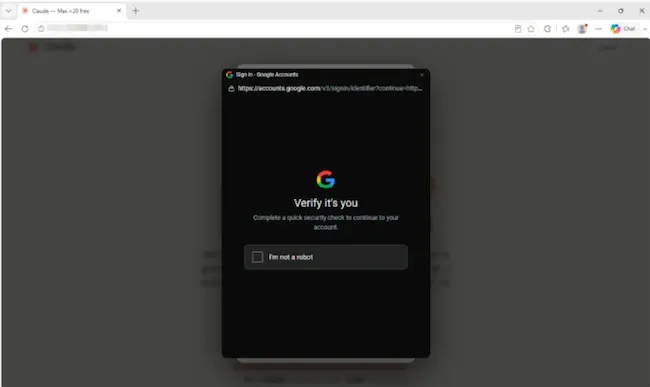
Фалшив прозорец за проверка на Google
Това, което прави впечатление в тази кампания, е колко малко е трябвало да създава киберпрестъпникът. Злонамерената функционалност се зарежда чрез един ред код от външна услуга, която се представя като модул за вход за многократна употреба и включва инструкции за инсталиране.
Коментарите в кода са написани на руски език и наричат целта „жертва“. Един от коментарите обяснява, че фалшивите прозорци с тъмна тема са премигвали в бяло при зареждане, поради което компонентът вече изтегля правилния цвят предварително.
„Кодът изглежда като поддържан продукт за многократна употреба, а не като нещо, разработено специално за тази кампания“, заключи Дашич.