DarkMe, троянски кон за отдалечен достъп (RAT) и крадец на информация (info-stealer), който преди беше свързван с киберпрестъпна група, атакуваща търговци на финансовите пазари и потребители на криптовалути, беше забелязан отново.
Този път разпространението му е опростено: вместо да се възползват от уязвимости от тип нулев ден, атакуващите разчитат на обикновен имейл, за да убедят мишените да го стартират на устройството си:
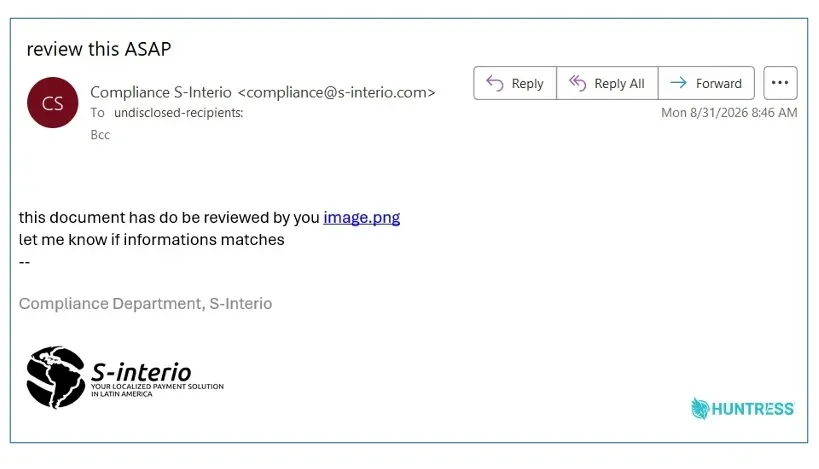
Злонамереният имейл, сочещ към товарача от първа фаза за DarkMe (Източник: Huntress)
Връзката уж сочи към PNG файл, но щракването върху нея задейства изтеглянето на image.pif, изпълним файл за Windows.
От фалшив снимков файл до пълен RAT
Huntress, компания за киберсигурност, която комбинира собствен софтуер за сигурност с 24/7 SOC, ръководен от специалисти, съобщава, че същият двоичен файл е бил доставен в средите на двама от нейните клиенти.
„Потребителите просто са щракнали два пъти и са изтеглили файла, без да осъзнаят какво е това“, отбелязват те. „Съвременните системи с Windows изпълняват .pif файловете като програма, независимо какво подсказва разширението (или какво показва иконата).“
Изпълнението стартира верига от допълнителни изтегляния и изпълнения, стартиране на скриптове, внедряване на компоненти, извикване на DLL и инжектиране на код.
„Командата, която инициира финалната фаза на инфекцията, rundll32.exe /sta {CFDC57BA-1705-45AF-BA10-EFC3D592982B}, беше наблюдавана в кампанията от 2024 г. и е чудесен сигнал за откриване или търсене“, посочват анализаторите.
Финална верига от товарачи тества системата за наличието на много различни приложения: от Slack и Discord, Zoom и WhatsApp, мениджъри на пароли, търговски терминали, клиенти за онлайн покер, криптопортфейли, VPN клиенти, стартови панели за игри, Spotify, браузъри, PDF четци и помощни програми за поддръжка на OEM и периферия.
„Последната категория променя контекста на целия списък. Помощните програми за конфигуриране на геймърски мишки и демоните за RGB осветление не съдържат нищо ценно, но те доказват, че човек използва този компютър“, обясняват те.
„Изпълнението спира, когато нито едно от 329-те приложения не бъде намерено. Това не е списък с цели; това е обърната проверка за изолирана среда. Обичайната проверка за избягване на откриване търси инструменти за анализ и прекратява работа при откриването им, но този списък не съдържа такива инструменти. Вместо да пита „наблюдават ли ме?“, DarkMe пита дали някой наистина използва тази система.“
След това идва създаването на стойности в системния регистър за осигуряване на устойчивост, профилирането на системата, process hollowing и крайният зловреден код: DarkMe, Visual Basic 6 RAT и крадец на информация, който се насочва към криптопортфейли и може да прави екранни снимки.
Кой стои зад тези атаки?
Андру Бранд, главен командир по реагиране на инциденти и киберразузнаване в Huntress, заяви пред нас, че не могат да потвърдят дали тази атака е извършена от Water Hydra (известна още като DarkCasino) – киберпрестъпната група, свързана с атаките от 2024 г., документирани от Trend Micro и SonicWall.
„Имаме някои улици за възможния произход на зловредния софтуер. Например испанската локализация в компилираните DLL подсказва, че разработчикът може да е испански гражданин или да живее в Испания“, отбелязва той.
„Що се отнася до мотивацията, дейността изглежда е финансово мотивирана, въпреки че извършителите изглежда са готови да атакуват и деца за неща като Roblox Robux или регистрационни ключове за Steam и Epic Games.“
Той също така сподели, че към момента не е известно дали DarkMe се предлага като услуга (as-a-Service) за киберпрестъпници, готови да платят за него.
За съжаление той не можа да сподели подробности за засегнатите клиенти на Huntress, но промяната в насочването от нишови форекс търговци към обикновени корпоративни потребители е очевидна.
„Наблюдаваме как злонамерените субекти преминават от висококвалифицирани, целеви прониквания към атаки с голям обем и малко усилия, и резултатите говорят сами за себе си. През 2026 г. потребителите все още щракват върху връзки в непоискани имейли. Докато тези фишинг тактики от старото училище продължават да работят, противниците нямат причина да изразходват скъпи експлойти“, заключиха Бранд и колегата му Джеймс Норти.
Те също така споделиха индикатори за компрометиране, свързани с тази кампания, и дадоха съвети как да се открие инфекцията, да се изолира и почисти.
