Зловреден софтуер за Windows, наречен CLOSEDQUORUM, е създаден, за да приема команди след гласуване на до четири AI модела вместо от сървър на атакуващия, съобщи Cisco Talos на 22 септември.
Моделите могат да изберат да откраднат идентификационни данни за Windows, запазени пароли в браузъра и данни от крипто портфейли. От Talos не са наблюдавали тази конфигурация да работи от началото до края, а публичната версия на зловредния софтуер не функционира в настоящия си вид.
От Talos са открили зловредния софтуер с помощта на CAIRN – инструмент с отворен код, който е бил пуснат същия ден за търсене на зловреден софтуер, използващ AI услуги. Зловредният софтуер е на поне три месеца, тъй като анализът на кода от страна на Talos е с дата 17 юни 2026 г.
Изследователите не описват как зловредният софтуер би попаднал в компютъра на жертвата. В него се посочва, че следи в кода свързват разработчика с публикации в престъпни форуми относно кардинг (търговията с откраднати данни от карти), датиращи от 2025 г.
Как работи гласуването на AI
Обикновено зловредният софтуер приема команди от команден (C2) сървър, управляван от атакуващия. Вместо това CLOSEDQUORUM пита до четири комерсиални AI услуги какво да направи: DeepSeek, Qwen, Mistral и Google Gemini, установяват от Talos.
С всяка заявка зловредният софтуер изпраща основни факти за компютъра, като например неговото име, версията на Windows и администраторския му статус. Той също така изпраща фиксиран списък с действия, от които моделите да избират.
Има четири действия: steal (кражба), inject (инжектиране), persist (устойчивост) и move (придвижване). В публичната версия зад move няма код, така че изборът му не прави нищо.
Всеки модел трябва да отговори в определен формат, в противен случай отговорът му се отхвърля. Зловредният софтуер брои отговорите и изпълнява действието с най-много гласове. Ако нито един модел не даде използваем отговор, той изчаква и опитва отново, вместо да избира действие по подразбиране.
Тъй като моделите правят всеки избор, на атакуващия не му се налага да изпраща команди, след като зловредният софтуер вече се изпълнява, заявяват от Talos.
Атакуващият все пак вижда всяко решение, заедно с посочената от модела причина, в канал в Discord. Преди да действа, зловредният софтуер ги публикува там чрез Discord webhook – URL адрес, който изпраща съобщения към канал. Откраднатите данни отиват в същия канал.
За да работи, всяко копие се нуждае от API ключове (кодовете, които позволяват на дадена програма да използва AI услугите) и реален Discord webhook. Тестовите версии показват, че ключовете се добавят при компилирането на програмата. Публичната версия съдържа заместващи стойности и за двете, така че не може да осъществи връзка с моделите или да изпраща данни.
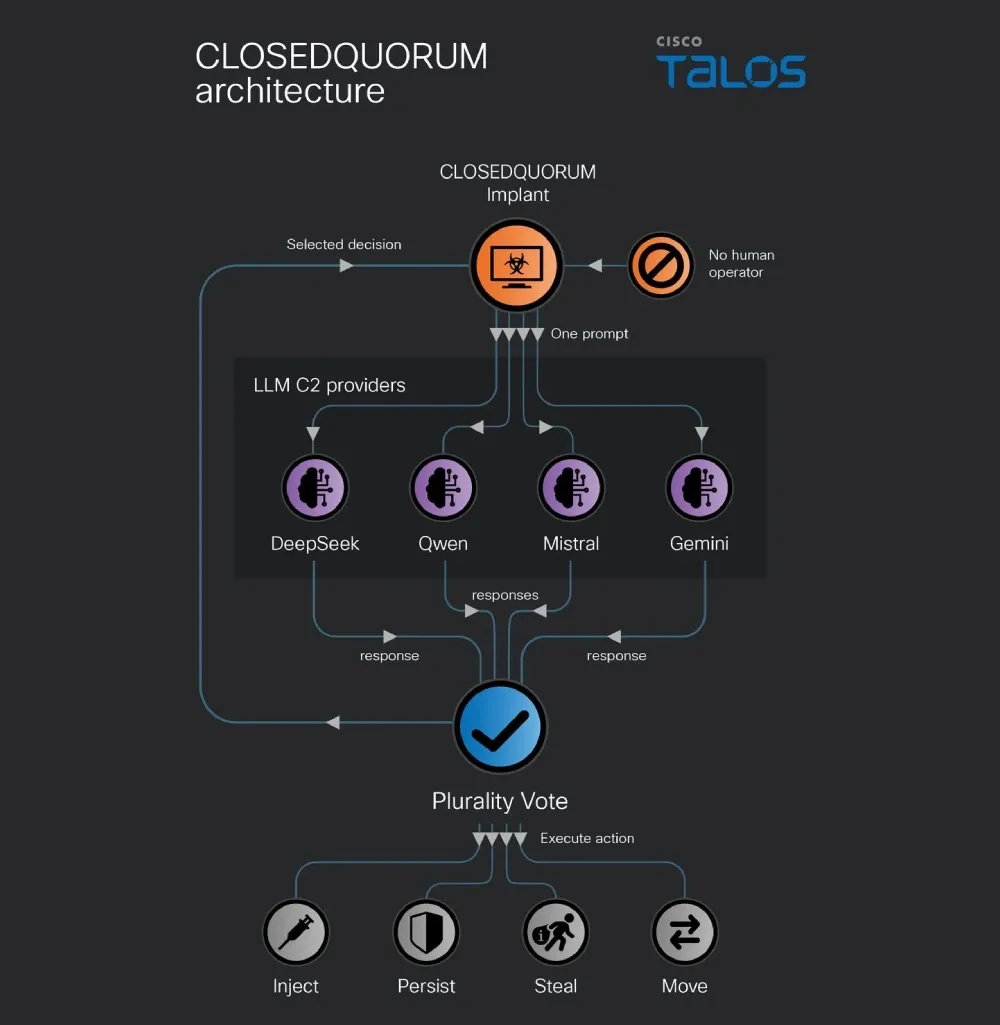
От Talos заявяват, че доколкото им е известно, CLOSEDQUORUM е първият публично документиран имплант за Windows, който прехвърля своите C2 решения на AI модели.
Изкуственият интелект и преди е бил използван в зловреден софтуер. LAMEHUG, за който CERT-UA (Украйна) съобщи през юли 2025 г., искаше от AI модел да генерира команди за задачи, зададени в неговия код. CLOSEDQUORUM иска от моделите да изберат самата задача.
Talos определя CLOSEDQUORUM като ранен и ограничен пример за това как атакуващите прехвърлят част от атаката на AI модели.
Разчитането на AI услуги създава слаби места, тъй като те могат да откажат заявки, да ограничат броя на отговорите си или да върнат некоректен резултат. Зловредният софтуер също така зависи от компании, които не контролира.
Какво правят отделните действия
Когато гласуването избере steal, зловредният софтуер прави три неща едновременно, откриват от Talos. Той извлича паметта на LSASS – процесът във Windows, който съхранява идентификационните данни за вход. Той също така копира запазени пароли от Chrome, Edge и Firefox, както и данни от крипто портфейли MetaMask, Exodus и Ethereum.
Изборът inject изпълнява код вътре в друга програма. Използва се метод, наречен Early Bird APC injection, или process hollowing, ако моделът го поиска.
Изборът persist конфигурира три начина за автоматично рестартиране на зловредния софтуер: стойност в Registry Run ключа на текущия потребител, насрочена задача (scheduled task) и абонамент за WMI събитие, който го стартира на всеки 60 секунди. Стойността в системния регистър и имената на WMI са тематично свързани с Windows Update, за да изглеждат като нормална системна активност.
Преди да изпрати откраднатите файлове, зловредният софтуер ги копира в C:\Windows\Temp\, криптира ги и ги разделя на части от по 1 900 байта. Той публикува по една част на секунда в Discord канала на атакуващия.
За какво могат да следят защитниците
От Talos съветват защитниците да следят за специфично поведение, вместо да блокират домейните на AI услугите. Легитимни програми могат да осъществяват контакт с DeepSeek, Mistral, Gemini, Discord или OpenRouter (друга AI услуга, посочена от Talos). Значително по-малко програми биха осъществили контакт с няколко от тях, докато същевременно осъществяват достъп до LSASS, инжектират код в спрени процеси или създават WMI механизми за устойчивост.
Няма единичен признак, който да идентифицира зловредния софтуер, но комбинацията от тях се откроява. Признаците включват:
- Трафик към AI услуги от програма за Windows, от която не се очаква да използва AI
- Подобни заявки, изпратени до няколко AI доставчици в рамките на кратък период от време
- Заявки (prompts), съдържащи подробности за компютъра или термини, свързани с атаката, които вероятно са видими само при TLS инспекция (декриптиране на HTTPS трафик) или за доставчика на AI
- Инжектиране на процеси (process injection), достъп до LSASS или нови механизми за устойчивост
- Трафик през Discord webhook от същата програма или компютър
- Активност, която се повтаря на случайни интервали от пет до 15 минути
Правилото за Snort, публикувано от Talos (1:66984), следи за заявките на зловредния софтуер към AI услугите. Тъй като тези заявки вероятно са видими само при TLS инспекция, правилото би имало нужда от TLS инспекция, за да засече съвпадение.
Публикуваното от Talos YARA правило е написано главно с цел търсене в данните на VirusTotal за файлове. Части от него, като текста, който зловредният софтуер изпраща към AI моделите, съвпадат само когато се сканира самият файл.
Файлът с правила, доставян с CAIRN, не включваше правило за CLOSEDQUORUM, когато The Hacker News го провери на 23 септември. Потребителите на CAIRN ще трябва да добавят правилото на Talos сами.
От Talos публикуваха SHA-256 хешове за шест версии от разработката на зловредния софтуер:
- SHA-256:
250d4fa37488af9b025333fa17705573d721467b203765bc360890b4f5a90cd7 - SHA-256:
c4dc171f2513fcaf9d5ecc815a94aee4063b213ab380f80bd3ac422dee5205a7 - SHA-256:
c13cea04f598e2b0c248d603a6e31bd13aabb64d8149c1b6a77b64e0b983a86f - SHA-256:
f5f1f8c3e7b883793800ab6ccf21b3e60bd0730f300b4595fe74a33adc17a63c - SHA-256:
5191cf625dfc209a347f137b50aea199e82040fd5ee9086fb3e2de73c133f3cb - SHA-256:
eddbd0ecf7195d38fefae5b9d393abfa79e6f3f94bde19308ecef130a05a42e5
Други следи, които зловредният софтуер би оставил на компютъра, включват:
- Registry: стойност с име
WindowsUpdateпод Run ключа на текущия потребител - Файл: PowerShell скрипт с път, съответстващ на
C:\Windows\Temp\wmi.ps1 - WMI: перманентен абонамент за събития с имена, свързани с Windows Update, който стартира зловредния софтуер на всеки 60 секунди