Трудната част от откриването на фишинг за даден екип по сигурност често започва след първоначалното предупреждение.
Даден подозрителен URL адрес може да изглежда чист на пръв поглед, оставяйки анализатора с познатия въпрос: Това фалшиво положителен резултат ли е, или има нещо скрито зад връзката?
Атакуващите все по-често изграждат фишинг кампании, които променят случващото се, след като жертвата кликне. Наглед безобидна връзка може в крайна сметка да се превърне в убедителна страница за вход, предназначена за кражба на идентификационни данни.
За SOC и MSSP екипите това създава проблем, който е лесно да бъде пренебрегнат. Техните решения за киберсигурност могат да видят URL адреса, без да открият цялата верига на атаката.
Това е пролуката във видимостта при съвременното откриване на фишинг. Знанието къде води дадена връзка е само началната точка, тъй като анализаторите трябва също да разберат какво се случва след зареждането на страницата. Предизвикателството е да се намери надежден начин това поведение да стане видимо.
Пролуката във видимостта при откриването на фишинг
Разликата между статичния и поведенческия анализ става критична, когато фишинг кампаниите са проектирани да разкриват своето зловредно поведение едва след изпълнението си.
Статичният анализ може да предостави ценна информация за URL адрес, домейн, скрипт, файл или друг артефакт, без той да бъде стартиран. Но тази информация може да не обясни какво всъщност прави заплахата, след като достигне до браузъра.
Вземете за пример фишинг URL адрес, който първоначално връща обичайно изглеждаща уеб страница. След зареждане страницата изпълнява JavaScript, свързва се с друг сървър, следва пренасочване и динамично генерира форма за вход.
Ако дадено решение за сигурност проверява само първоначалния отговор, крайната фишинг страница може никога да не попадне в полезрението му.
Резултатът е пролука във видимостта. Анализаторите разполагат с информация за артефакта, който е задействал разследването, но не непременно и за последващото поведение.
Изолираната среда решава този проблем, като осигурява среда, в която подозрително съдържание може да бъде изпълнявано и наблюдавано безопасно.
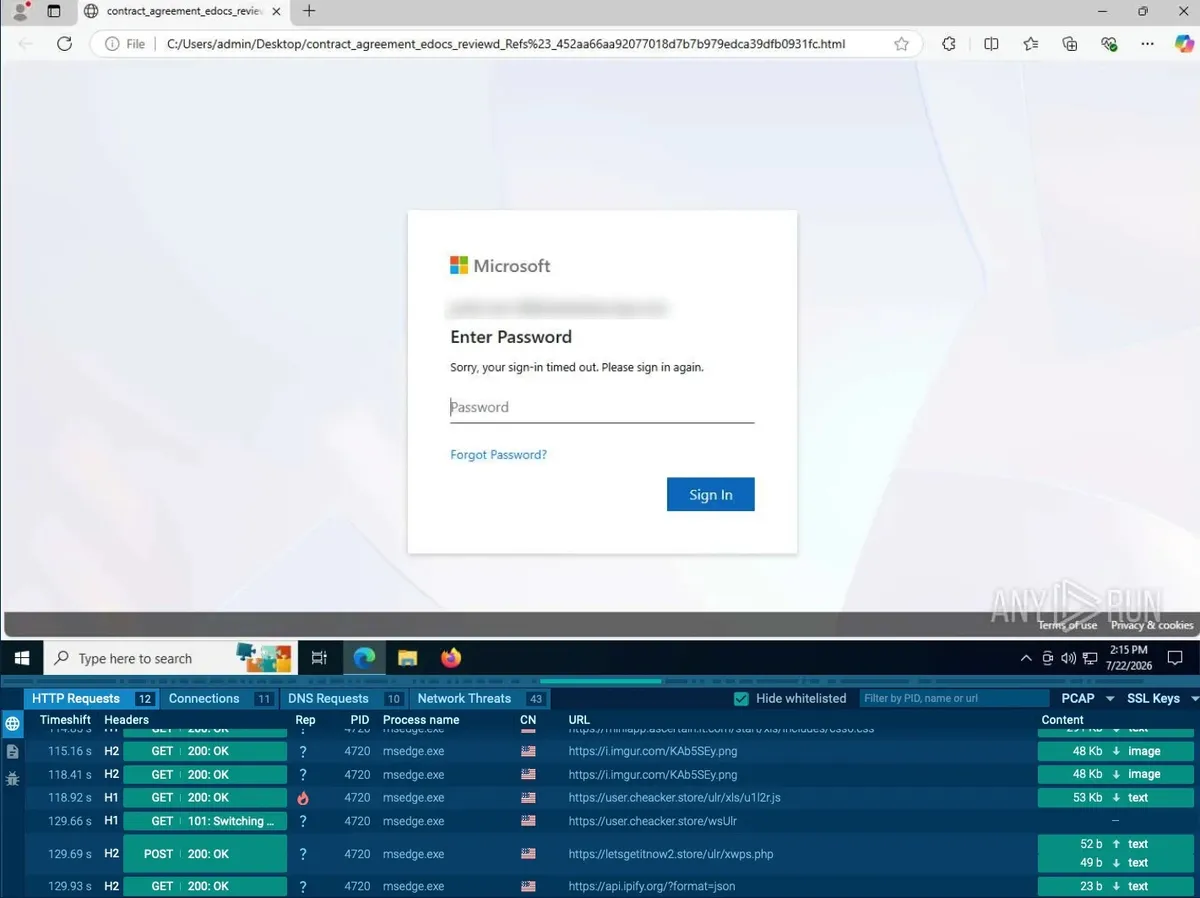
Вместо да разчитат единствено на това как изглежда даден URL адрес при първоначална проверка, анализаторите могат да наблюдават последователността от действия, които той задейства, и да изградят по-ясна представа за атаката.
Анализирайте подозрителни файлове и URL адреси интерактивно, с виртуални машини, стартиращи за под 10 секунди, за да ускорите разследването на заплахи. Разгледайте Interactive Sandbox
Съвременният фишинг не винаги се разкрива веднага
Атакуващите имат няколко причини да карат фишинг кампаниите да се държат различно в зависимост от начина, по който се осъществява достъп до тях.
Дадена кампания може да пренасочва посетителите през множество домейни, преди да достигне крайната си дестинация. Тя може да използва JavaScript за динамично генериране на съдържание.
Тя може да проверява характеристиките на браузъра или друга информация за средата, преди да покаже фишинг страницата. Някои кампании въвеждат CAPTCHA или други стъпки за взаимодействие, които могат да затруднят автоматизирания анализ.
От гледна точка на атакуващия тези техники създават още един слой между зловредната инфраструктура и жертвата.
От гледна точка на екипите по сигурност се появява следващото ниво на разследване.
Първоначалният URL адрес може да не съдържа достатъчно информация за разкриване на пълната верига на атаката. Репутационната услуга може да каже на анализатора дали даден домейн е бил свързван със зловредна дейност в миналото, но сама по себе си репутацията не обяснява задължително какво прави днес даден наскоро компрометиран или използван за злоупотреба домейн.
Тази разлика става особено важна, когато атакуващите използват легитимни услуги и инфраструктура като част от своите кампании.
Поради това подозрителната връзка може да изисква поведенческо разследване дори когато нейните отделни компоненти не изглеждат подозрителни на пръв поглед.
Доклад за киберрисковете за първото полугодие на 2026 г.: Как се развиват фишинг техниките
Променящото се естество на фишинга е отразено в доклада за киберрисковете за първото полугодие на 2026 г. на ANY.RUN (H1 2026 Cyber Risk Report), който разглежда реална заплашителна дейност, наблюдавана между януари и юни 2026 г.
Докладът идентифицира 15 тенденции, от значение за екипите по сигурност, и откроява няколко техники, които правят фишинга и свързаните с него атаки по-трудни за анализ.
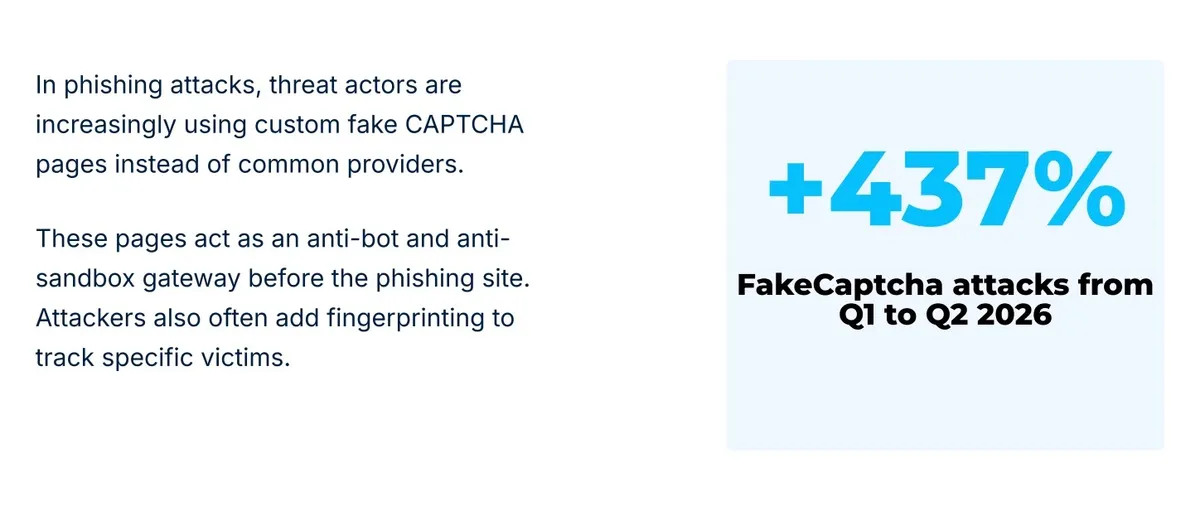
Сред тях са персонализирани фалшиви CAPTCHA проверки, пръстови отпечатъци на браузъра (browser fingerprinting), злоупотреба с покани в календара и фишинг с кодове за устройства (device-code phishing). Според наличните данни използването на персонализирани фалшиви CAPTCHA се е увеличило с 437% от първото до второто тримесечие на 2026 г.
За SOC и MSSP екипите проследяването на доклади, покриващи най-новите заплахи, рискове и препоръки, е полезно не само за обща информираност относно заплахите.
Първото полугодие на 2026 г. вече показа колко бързо могат да се развиват фишинг техниките, което прави актуалното разузнаване за заплахи полезен ориентир при прегледа на обхвата на откриване и работните процеси по разследване.
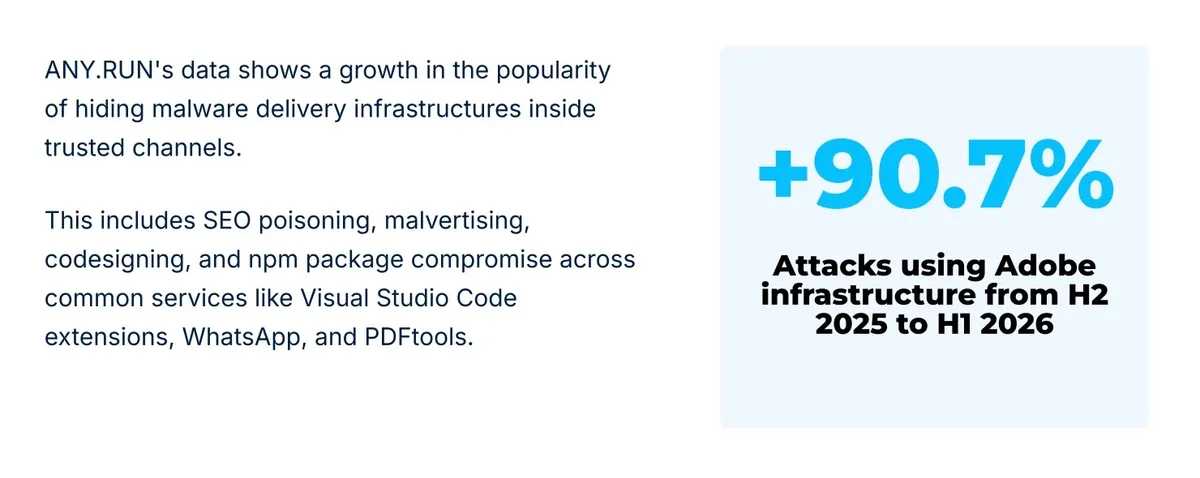
Докладът отчита също така по-широката употреба на доверена инфраструктура и легитимни инструменти при атаките. Например той регистрира 90.7% увеличение на атаките, включващи инфраструктура на Adobe, между второто полугодие на 2025 г. и първото полугодие на 2026 г., заедно с 26.5% увеличение на атаките, свързани с RMM.
Тези цифри обхващат нещо повече от самия фишинг, но те илюстрират по-широко предизвикателство за защитниците: легитимната инфраструктура и инструменти могат да станат част от зловредна дейност, правейки простите решения, базирани на репутация, по-малко категорични.
За екипите по сигурност практическото изложение е съвсем ясно. Получаването на достъп до актуална информация за заплахите може да помогне на SOC аналитиците и MSSP да разберат кои техники да очакват да срещнат и дали техните съществуващи инструменти осигуряват достатъчно видимост, за да ги разследват.
Поради това докладът H1 си струва да бъде прочетен като част от редовен преглед на текущите заплахи, рискове и защитни приоритети, особено за екипи, отговорни за откриване и разследване на фишинг в голям мащаб.
Бъдете крачка пред еволюиращия фишинг с анализи на 15 ключови тенденции при заплахите, за да подсилите работните си процеси по откриване и разследване. Прочетете доклада за H1 2026
Интерактивна изолирана среда за динамични фишинг разследвания
Автоматизираната изолирана среда отдавна се използва за изследване на съмнителни файлове и URL адреси в изолирани среди, като ги изпълнява и наблюдава тяхното поведение, без да излага на риск производствените системи.
Фишингът обаче може да изисква повече. Дадена уебстраница може да разкрие следващия си етап едва след щракване, CAPTCHA, пренасочване или друга интеракция от страна на потребителя. Автоматизираният анализ може да спре, преди пълната атака да стане видима.
Една интерактивна изолирана среда, като тази на ANY.RUN, дава на аналитиците повече контрол, позволявайки им да проследяват пренасочвания, да взаимодействат с уебстраници, да отварят съмнителни файлове и да наблюдават произтичащата мрежова активност в контролирана среда.
Това улеснява възпроизвеждането на пътя, който реален потребител би изминал, и разкриването на поведение, което автоматизираният анализ би могъл да пропусне.
От съмнителен URL адрес до пълната верига на атаката
Представете си, че SOC получава имейл, съдържащ връзка към нещо, което изглежда като облачен документ. Домейнът няма установена злонамерена репутация и първоначалната страница изглежда безвредна, давайки на аналитика малко причини да класифицира връзката само въз основа на нейния първи отговор.
Аналитикът я отваря в изолирана среда и следва страницата така, както би направил потребителят. Браузърът се пренасочва към друг домейн, появява се CAPTCHA и в крайна сметка друга страница представя форма за вход, предназначена да наподобява позната облачна услуга.
Сега разследването разполага с много повече контекст. Вместо URL адрес с ограничена информация, аналитикът може да изследва веригата от пренасочвания, домейните, с които браузърът е осъществил контакт, скриптовете, заредени по време на изпълнението, и други индикатори, свързани с кампанията.
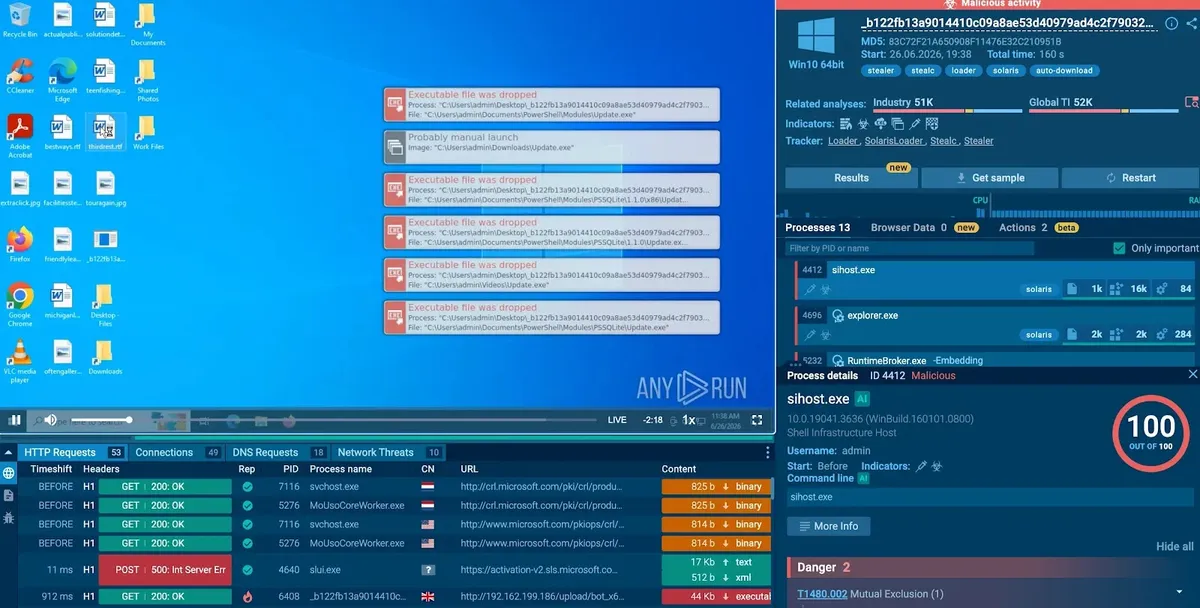
Стойността на изолираната среда не е просто присъдата за злонамереност. Това са доказателствата зад тази присъда, които могат да подпомогнат търсенето на заплахи (threat hunting), решенията за блокиране, правилата за откриване и разследванията дали други потребители са се сблъскали със същата кампания.
Защо поведението на браузъра заслужава повече внимание
Браузърът се превърна във все по-важна част от повърхността за фишинг атаки. Много кампании вече не разчитат на доставянето на традиционен изпълним файл.
Атакуващите могат да използват JavaScript, работни процеси за автентификация, пренасочвания, проверки от страна на браузъра и динамично съдържание на страницата, за да осъществят атака.
Фишингът тип „противник по средата“ (adversary-in-the-middle) е един такъв пример, при който на жертвите се показват убедителни процеси за автентификация, предназначени за прихващане на данни за автентификация или данни за сесията.
Други кампании генерират своето фишинг съдържание динамично едва след като са изпълнени специфични условия.
В резултат на това първоначалният HTML код или URL адрес може да разкрива само част от историята. Аналитиците се нуждаят от видимост в браузъра с напредването на атаката.
Използването на изолирана среда е нещо повече от присъда за злонамереност или безвредност
Простата присъда е полезна, но SOC аналитиците често трябва да знаят защо нещо е било маркирано. С кой домейн е осъществил контакт браузърът? Накъде се е пренасочил? Кои скриптове са се изпълнили? Изтеглен ли е файл? Опитала ли се е страницата да събере идентификационни данни?
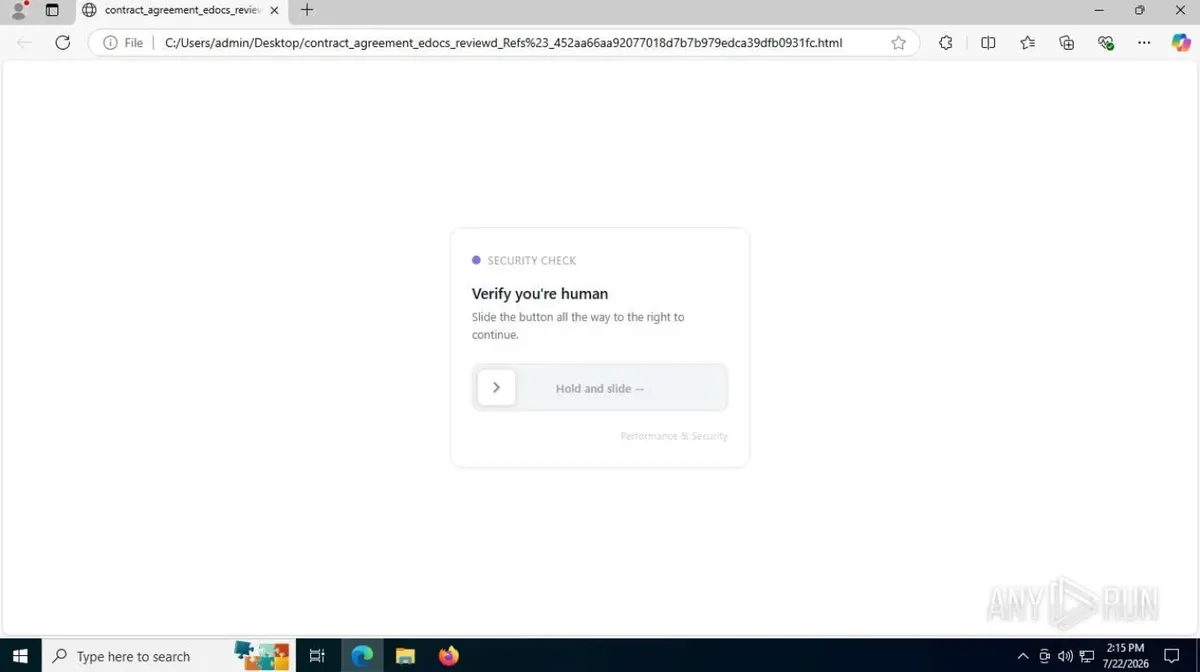
Този контекст може да определи следващата стъпка. Потвърдена фишинг страница може да задейства търсене за същите индикатори в цялата организация, докато съмнителен домейн за пренасочване би могъл да бъде блокиран или разследван допълнително.
Изтеглен файл може да изисква допълнителен анализ за зловреден софтуер.
Поради това поведенческите доказателства правят нещо повече от това просто да класифицират заплахата. Те свързват предупреждението с последователността от атаката зад него.
Помогнете на вашия SOC да съкрати времето за разследване с ANY.RUN, като намалите MTTR с 21 минути за случай. Овластете вашия SOC
Къде се вписва изолираната среда в стека за сигурност
Изолираната среда не е заместител на разузнаването за заплахи (threat intelligence), сигурността на имейла, защитените уеб портали (secure web gateways), EDR или SIEM платформите. Всяко от тях осигурява различен поглед върху средата.
Изолираната среда става особено полезна, когато тези механизми за контрол идентифицират нещо съмнително, но не предоставят достатъчно доказателства, за да го обяснят.
Платформа за сигурност на имейла например може да маркира URL адрес, оставяйки аналитика да определи дали той действително води до заплаха.
Threat Intelligence Lookup на ANY.RUN може да добави контекст, като предостави данни от разследвания в изолирана среда, предоставени от повече от 700 000 аналитици по целия свят, помагайки на аналитиците да свържат съмнителни индикатори с известни заплахи.
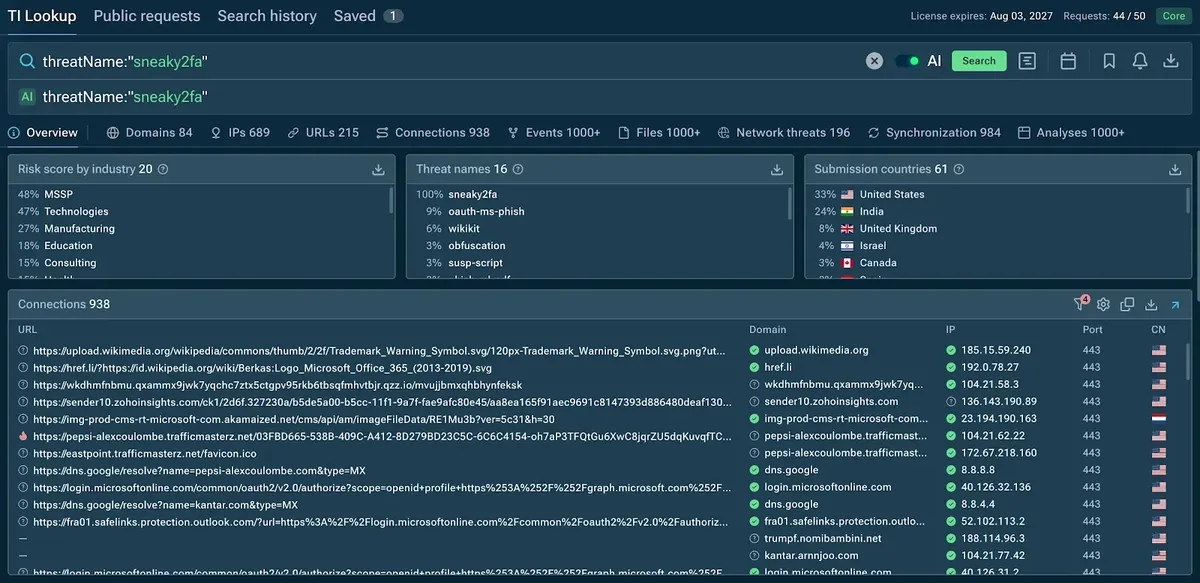
Изолираната среда осигурява по-сигурен начин за изследване на този URL адрес, без той да се отваря ръчно на тестова машина. Интерактивните възможности стават особено полезни, когато анализът изисква същите действия, които жертвата би извършила.
За сложни фишинг разследвания това прави интерактивната изолирана среда по-гъвкав подход в сравнение с пълното разчитане на автоматизирано изпълнение.
Какво трябва да търсят лидерите по сигурността
За ръководителите на екипи за киберсигурност оценката на изолираната среда трябва да надхвърля въпроса дали тя може да открива зловреден код. По-важният въпрос е дали тя отстранява съществуваща празнина при разследването в рамките на текущия работен процес за сигурност.
Ако аналитиците редовно обработват съмнителни URL адреси, динамични фишинг страници, пренасочвания на няколко етапа или файлове, които изискват ръчно разследване, възможността за изпълнение и наблюдение на тези заплахи в изолирана среда може да бъде изключително ценна.
Центровете за сигурност (SOC) и доставчиците на управлявани услуги за сигурност (MSSP) трябва също да вземат предвид колко добре изолираната среда обработва URL адреси и файлове, дали аналитиците могат да взаимодействат със средата, какви доказателства генерира тя и колко лесно тези резултати се интегрират с съществуващите работни процеси на SIEM, SOAR, EDR, сигурност на електронната поща и разузнаване за заплахи.
Конкретно за фишинг атаките, интерактивният анализ заслужава специално внимание, когато атаките не се разкриват напълно по време на автоматизирано изпълнение.
Conclusion
Откриването на фишинг все повече изисква видимост извън първоначалния URL адрес. Пренасочванията, динамичното съдържание, базираните на браузъра техники и взаимодействието с потребителя могат да скрият критични части от атаката.
Изолираната среда осигурява на аналитиците контролиран начин за изследване на това поведение, докато интерактивните възможности им позволяват да проследят атаката така, както би я преживяла самата жертва.
За SOC, MSSP и лидерите в областта на киберсигурността целта е проста: преминаване от „открихме нещо съмнително“ към „разбираме какво точно се е случило“.