Две свързани във верига уязвимости в SSH при MikroTik RouterOS позволяват на атакуващи да поемат пълен административен контрол над достъпни от интернет рутери без парола, SSH ключ или завършена автентификация.
Веригата, която CERT Polska нарича MikroTrick, комбинира недостатък в SSH крайния автомат (CVE-2026-67279) с дефект от тип „инжектиране на аргументи“ (argument-injection) в процеса на влизане в RouterOS (CVE-2026-86060). Записите от атаките датират от поне 2 септември – един ден преди MikroTik да пусне корекции за сигурност в RouterOS 6.49.21, 7.23.4 и 7.24.2.
Както беше съобщено по-рано, на 5 септември CERT Polska предупреди, че киберпрестъпници използват дефекти в RouterOS, за да поемат контрол над устройства, чиято SSH услуга е достъпна от публични мрежи.
Това предупреждение потвърди експлоатацията и призова за незабавно отстраняване на уязвимостите, но не посочи кои две уязвимости образуват веригата и не обясни как се комбинират. Този най-нов анализ предоставя и двете.
Как работи веригата
SSH изисква три последователни стъпки: установява криптирана връзка, автентифицира потребителя и едва след това позволява на клиента да отвори сесия и да изпълнява команди. Сървърът изпраща конкретно съобщение (SSH_MSG_USERAUTH_SUCCESS), за да потвърди, че автентификацията е преминала успешно.
CVE-2026-67279 нарушава тази последователност. Ако клиент започне повторно договаряне на SSH ключ по време на стъпката за автентификация, уязвимата RouterOS преминава директно към фазата на изпълнение на команди веднага след приключване на повторното договаряне, без да потвърди самоличността на потребителя.
Уязвимостта сама по себе си не създава автентифицирана сесия и не предоставя никакви привилегии, но позволява на неавтентифициран клиент да достигне до етап, който трябва да изисква успешно влизане в системата.
CVE-2026-86060 превръща този достъп в пълен административен контрол. RouterOS стартира програма за влизане (/nova/bin/login), която получава потребителското име и нивото на привилегии от SSH демона като аргументи от командния ред, без първо да проверява потребителското име. Стойност, започваща с тире, се третира като опция на програмата, а не като име.
Атакуващият изпраща -2 като потребителско име. Програмата за влизане третира това като инструкция да прочете своята самоличност и ниво на привилегии от файловия дескриптор 2, който сочи към терминала, създаден от SSH сесията.
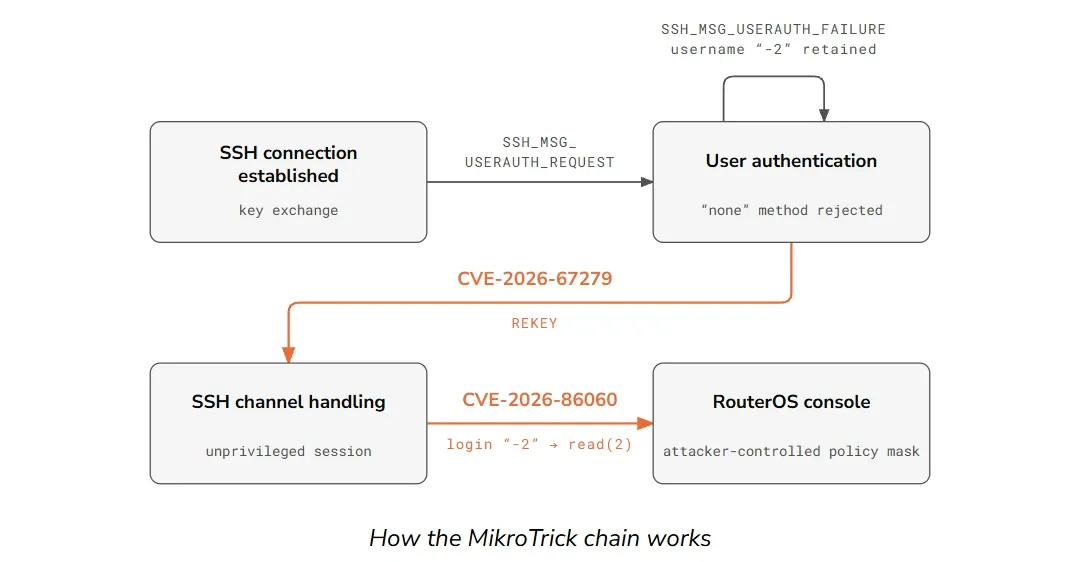
Чрез SSH канала атакуващият вече е записал избрано потребителско име и стойност на привилегията за пълен административен достъп до този терминал. Програмата за влизане приема и двете и отваря конзола с пълни привилегии.
Доказателства за експлоатация преди инсталиране на корекциите за сигурност
Веригата оставя характерна следа в системните дневници на устройството: неуспешен опит за влизане за потребител -2. CERT Polska съобщава, че дневници, съответстващи на този модел, са се появиливъв форума на MikroTik още на 2 септември – един ден преди да бъдат налични корекциите за сигурност, като екипът вярва, че веригата е била експлоатирана преди MikroTik да пусне актуализациите.
Диагностичен доклад във форума на MikroTik показва последователността на атаката на едно устройство: отхвърлена автентификация за -2, принудително повторно договаряне, прескок към фазата на канала и заявка exec, опитваща се да създаде потребител на име ops с пълни привилегии. SSH процесът е сринал, преди командата да завърши на това устройство.
Други доклади потвърждават, че акаунтът ops е бил успешно създаден на засегнати устройства. При някои инциденти CERT Polska открива създаване на диагностични файлове, последвано от пренос на данни към IP адрес на атакуващия, което силно подсказва, че конфигурационните данни са били копирани в инфраструктурата на злонамерения субект.
Веригата MikroTrick е комбинация от CVE-2026-67279 и CVE-2026-86060. Някои публикации погрешно включват трети дефект – CVE-2026-67276, за който CERT Polska заявява, че е отделна SSH уязвимост, позволяваща на атакуващ да фалшифицира RSA ключ, за да влезе като съществуващ потребител. Този дефект изисква познаване на името на акаунта и неговия публичен ключ и дава достъп само до този акаунт.
CISA добави CVE-2026-86060 към своя каталог с известни експлоатирани уязвимости (Known Exploited Vulnerabilities) на 10 септември, потвърждавайки независимо активната експлоатация на уязвимостта за инжектиране на аргументи.
Веригата изисква SSH да бъде достъпен от атакуващия. MikroTik заявява, че нейната домашна конфигурация по подразбиране не излага SSH към интернет, но администраторите, които са променили правилата си за защитна стена или управляват устройства през SSH от ненадеждни мрежи, са изложени на по-висок риск.
Все още няма публикуван официален брой на компрометираните устройства.
Какво да проверите
Инсталирането на корекции за сигурност предотвратява атаката, но не премахва промените, които атакуващият е направил преди актуализацията. След актуализиране администраторите трябва да проверят статуса Flagged чрез изпълнение на /system/device-mode/print.
Механизмът Flagged открива само избрани следи от компрометиране и липсата му не гарантира, че устройството е безопасно, заявяват както CERT Polska, така и MikroTik.
CERT Polska публикува следните индикатори от наблюдавани атаки:
- Потребителско име: -2 в SSH дневниците за влизане
- Акаунт: ops в групата с пълни привилегии
- IP: 82.192.72.4 (наблюдаван при успешни атаки)
- IP: 103.102.31.18 (използван при опити за експлоатация)
Администраторите трябва също така да проверят за неизвестни потребители, скриптове, записи в планировчика (scheduler), тунели, проксита, неочаквани .rif диагностични файлове или необяснима активност по изтегляне на данни (fetch).
Ако някой от тези индикатори е налице, CERT Polska препоръчва изолиране на устройството, запазване на неговите дневници и конфигурация, връщане към фабрични настройки и повторно изграждане от надеждна конфигурация.
Всички пароли, ключове и други идентификационни данни трябва да бъдат променени. Резервно копие (backup) от компрометирано устройство не трябва да се възстановява.
CERT Polska използва AI модели, включително GPT-5.5-cyber и GPT-5.6-sol чрез програмата OpenAI GTAC, заедно с локално хоствани модели с отворени тегла, за да автоматизира лабораторните тестове и протоколния анализ по време на изследването. Всяко констатирано прозрение е потвърдено спрямо реални системи с RouterOS.
Изданието The Hacker News се свърза с CERT Polska и MikroTik за коментар относно техническия анализ.