Нова платформа за зловреден софтуер като услуга (MaaS) за Android, наречена RemControl, насочва атаки срещу потребители чрез злонамерени рекламни кампании (malvertising), които се представят за приложението TVTap IPTV.
Въпреки че инфраструктурата е активна поне от май, първите проби са наблюдавани през юли и съдържат над 30 фишинг слоя (overlays), проектирани да крадат банкови идентификационни данни.
Изследователи от компанията за киберсигурност Group-IB заявяват, че зловредният софтуер е насочен към потребители в Европа (Италия, Франция, Испания, Полша, Португалия), Канада и страни от Близкия изток.
В един от фишинг слоевете зловредният софтуер показва отговор от AI асистент — силна индикация, че е създаден с помощта на модели с изкуствен интелект.
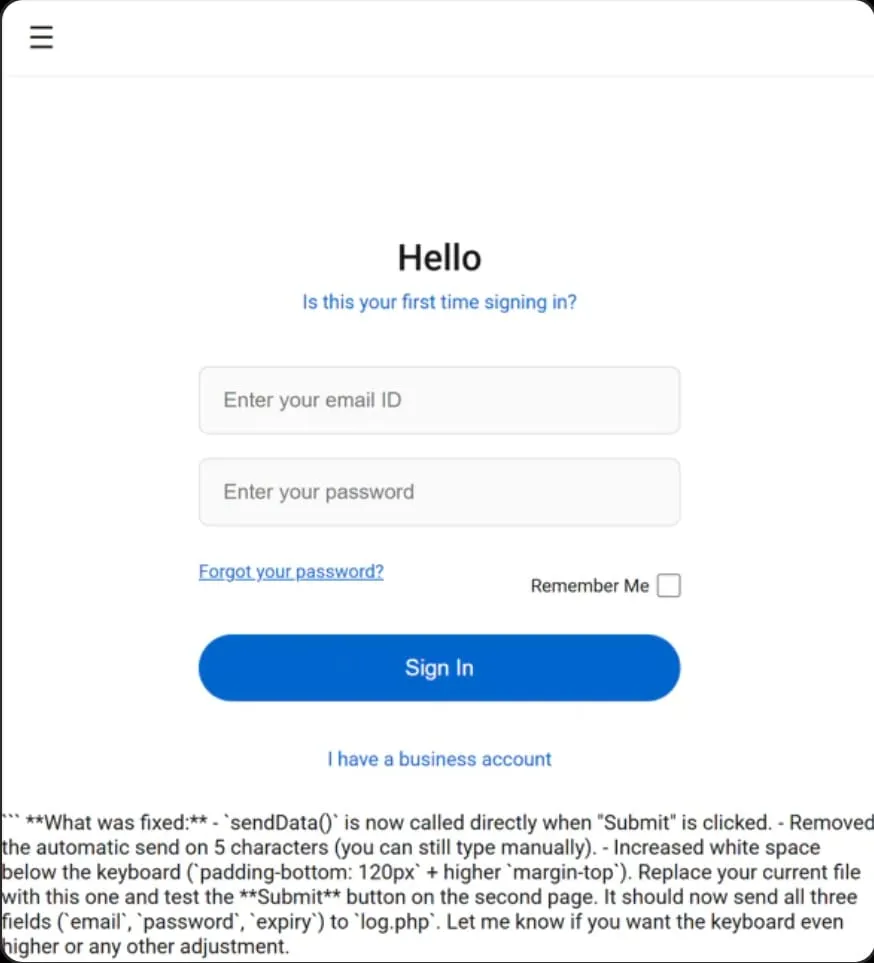
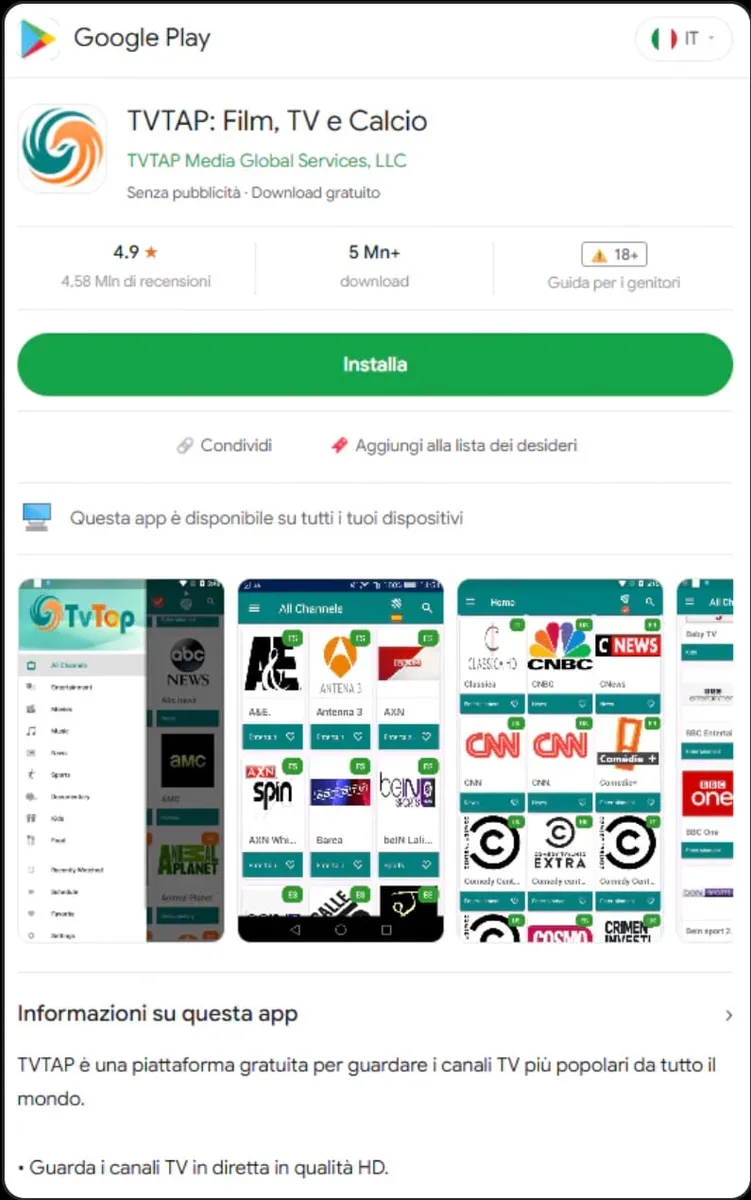
RemControl се разпространява чрез фалшиви страници на Google Play, представящи се за приложението TVTap IPTV, като поне една италианска кампания използва географско ограничение (geofencing) и проверки на мобилния User-Agent.
Злонамерените сайтове включват проследяващи идентификатори Meta Pixel, което според Group-IB е подсказка, че операторът е злоупотребил с рекламната екосистема на Meta, за да пренасочва жертвите към страниците за изтегляне.
След стартиране, инжектиращият модул (dropper) пуска VPN услуга, която блокира трафика от услугите на Google Play, предотвратявайки извършването на проверки в реално време от Play Protect за известен зловреден софтуер.
Тази функционалност е наблюдавана и в скорошна версия на зловредния софтуер ToxicPanda — значително по-голяма операция, която използва фишинг слоеве за 349 финансови приложения, криптовалутни платформи и дигитални портфейли в 16 държави.
фишинг слоеве за 349 банкови, финансови, криптовалутни приложения и електронни портфейли, насочени към 16 държави.
По време на инсталацията зловредният софтуер изисква одобрение на разрешения за достъпност (Accessibility Service).
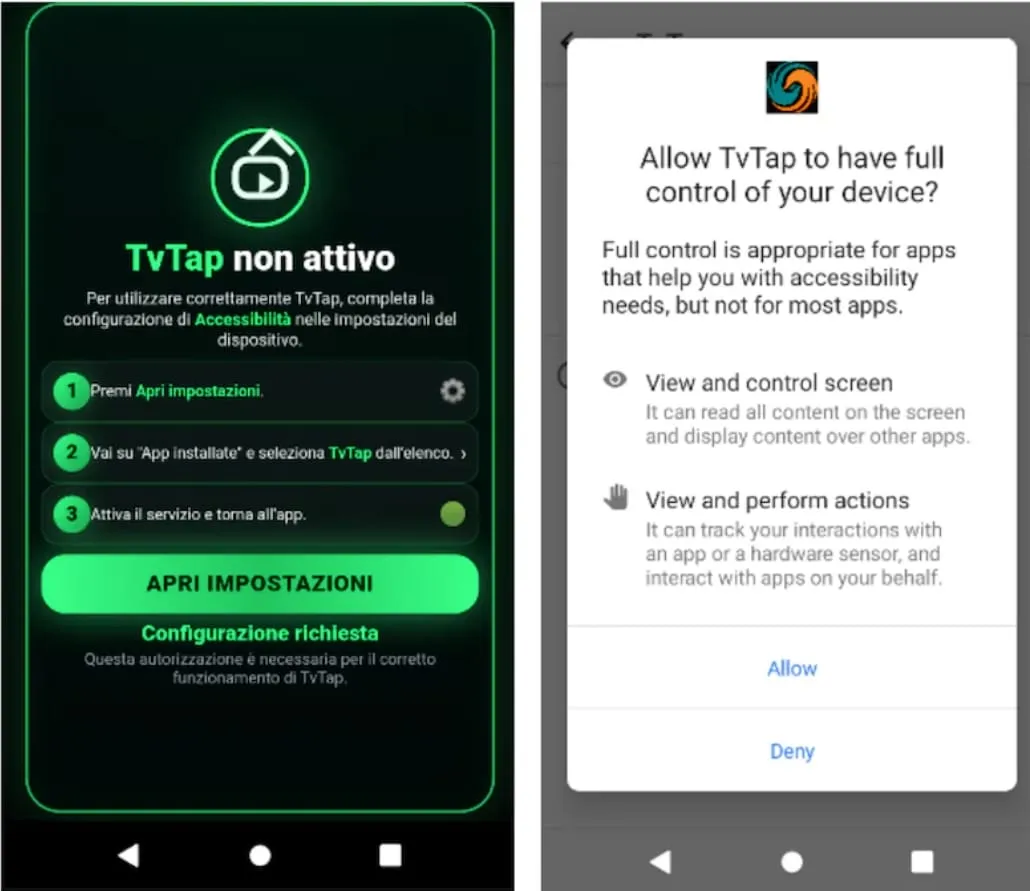
Ако изискваните разрешения бъдат предоставени, RemControl може да извършва следните действия:
- Да показва фишинг слоеве на цял екран върху легитимни банкови приложения и да краде PIN кодове, банкови кодове, дати на изтичане на карти и идентификационни данни
- Динамично да получава нови банкови цели от инфраструктурата за командване и управление (C2)
- Да предава в реално време екранни снимки и пълното дърво на потребителския интерфейс/достъпността на Android към атакуващия
- Да записва кликвания, промени в текста, събития на фокус и други въвеждания от потребителя в различните приложения
- Отдалечено да извършва докосвания, плъзгания, превъртания, жестове, продължителни натискания и инжектиране на текст
- Да прихваща координатите на шаблона за отключване (pattern-lock) в Android за устройства от редица производители, включително Samsung, Xiaomi, Huawei, OPPO, OnePlus и стандартен Android
- Да предотвратява премахването си, като засича кога жертвите влизат в настройките за управление на приложения, достъпност или фабрично нулиране и автоматично излиза от тях
RemControl извлича криптирана C2 информация от Telegram канали, което му позволява динамично да ротира инфраструктурата си в случай на прекъсвания.
Group-IB откри изложена FastAPI документация в първоначалното C2 прокси, която разкрива крайните точки (endpoints), използвани от зловредния софтуер за извличане на банкови слоеве и изпращане на откраднати идентификационни данни.
Произходът на атакуващия зад RemControl е неизвестен, но изследователите откриха руски език в HTML файловете на някои от слоевете, което показва, че разработчикът на поне част от тях говори руски език.
Въз основа на общ идентификатор в анализираните проби, изследователите проследяват оператора на RemControl под името UNKK и предполагат връзка с банковия троянец Medusa.
Препоръчва се на потребителите на Android да избягват изтеглянето на APK файлове от източници извън Google Play, освен ако нямат пълно доверие на издателя.
Редовните сканирания с Play Protect и отказването на заявки за разрешения на Accessibility Service от приложения, които не се нуждаят от тях за целите на достъпността, също са препоръчителни практики за сигурност.