Домейнът „third-party.com“, често използван като примерен заместител (placeholder) в документация за разработчици и примери за код, разпространява фалшива страница за проверка на Cloudflare, която се опитва да подмами потребителите на Windows да изпълнят команди в PowerShell.
Домейнът third-party.com отдавна се използва в документацията за обозначаване на произволен външен уебсайт, API или услуга, подобно на начина, по който разработчиците използват домейни като example.com.
Въпреки това, за разлика от example.com, example.net и example.org, които IANA запазва специално за документация, third-party.com е нормално регистриран домейн, чието съдържание собственикът му може да контролира.
Тази разлика вече представлява проблем за сигурността, след като домейнът започна да разпространява ClickFix атака, която имитира проверка за сигурност на Cloudflare.
Компанията Manifold Security първа съобщи за злонамереното използване на домейна, след като го откри при преглед на публична документация за AI skills и MCP сървъри, която препраща към него.
От BleepingComputer потвърдиха, че страницата показва фалшив CAPTCHA екран на Cloudflare „Performing security verification“, съдържащ подкана „Verify you are human“.
След като потребителят щракне върху полето за проверка, сайтът копира злонамерена команда за PowerShell в системния буфер (Clipboard) на Windows и след това инструктира потребителя да натисне клавишната комбинация Windows + R, да постави съдържанието от буфера с Ctrl+V и да натисне Enter.
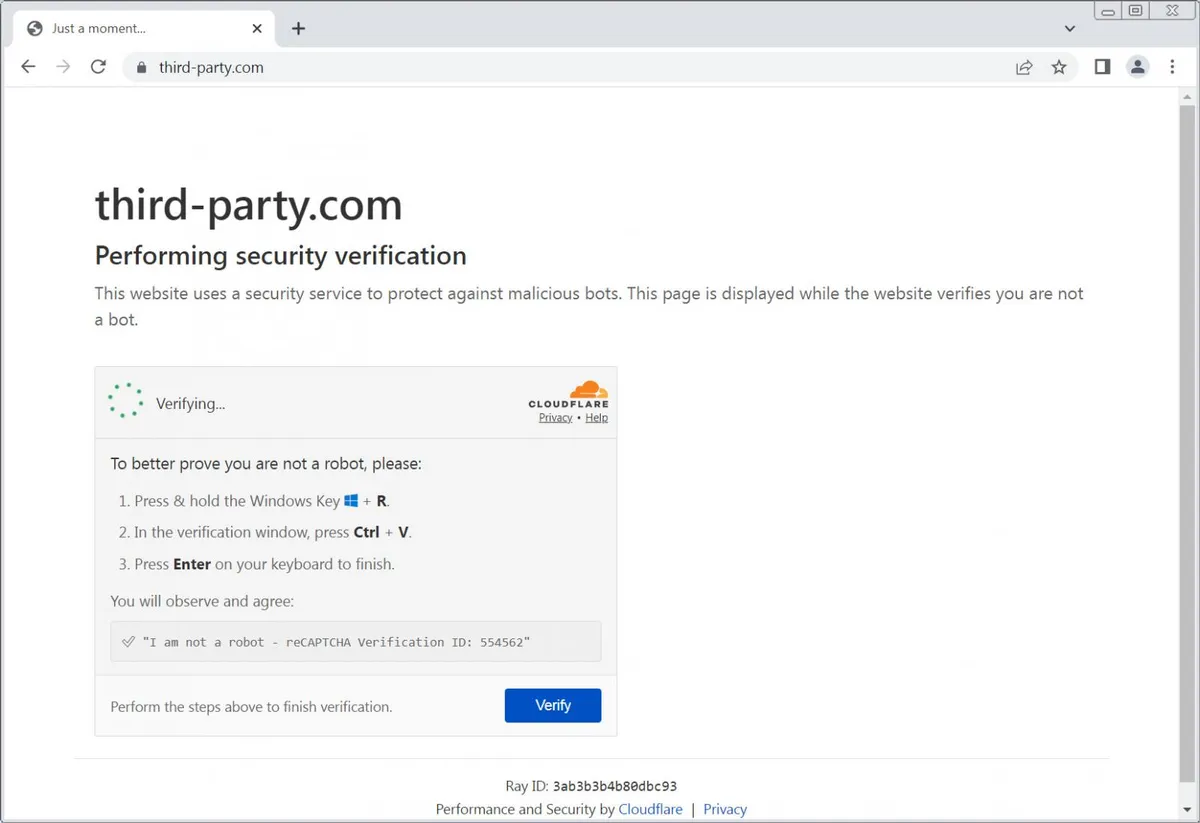
Когато командата в PowerShell се изпълни, тя реконструира адреса на зловредния код elxxvvx[.]xyz/f,, изтегля PowerShell скрипт от този адрес и го стартира.
Тази техника е популярна като ClickFix – при нея атакуващите използват фалшиви съобщения за грешки, CAPTCHA подкани или страници за потвърждение, за да убедят жертвите ръчно да изпълнят команди, копирани в системния им буфер.
ClickFix атаките се превърнаха в популярен начин за разпространение на зловреден софтуер, тъй като зловредният код се инсталира чрез команди, изпълнени директно от потребителя, вместо да се изтегля от уебсайтове или прикачени файлове в имейли. В някои случаи това позволява на зловредния софтуер да се инсталира, заобикаляйки традиционния антивирусен софтуер.
По време на тестовете на BleepingComputer домейнът elxxvvx[.]xyz вече не се резолваше, което прекъсва текущата верига на атаката.
Въпреки това доклад от Hybrid Analysis от 2 май 2026 г. показва, че сайтът е разпространявал PowerShell скрипт, конфигуриран да изтегли 134-мегабайтов zip архив от:
https://elxxvvx[.]xyz/update2.zip
Скриптът на PowerShell е запазвал архива като update26.zip, разархивирал го е и след това се е опитвал да стартира изпълним файл с име draw.io.exe.
Тъй като архивът update2.zip вече не е наличен, от BleepingComputer не можаха да установят какво точно прави зловредният код.
Акс Шарма от Manifold заявява, че атаката е насочена конкретно към потребители на Windows, докато посетителите с Linux и Mac виждат съобщения за грешка, че операционната им система не се поддържа.
„Потребителският агент на macOS или Linux не получава нищо от това. Той вижда почти идентична страница, която спира с грешка: „macOS is not supported. This website requires a Windows PC to access.“ Няма заразяване на системния буфер, няма зловреден код“, обяснява Шарма.
„Атакуващият показва оръжието само на мишените, срещу които то работи, поради което обикновен преглед или скенер от IP адрес на център за данни с Linux не засичат нищо нередно.“
Примерен домейн, който не е бил запазен
По-интересният аспект на атаката е самият домейн third-party.com, избран да хоства ClickFix страницата.
Публичната документация за разработчици от години третира third-party.com като общ примерен хост.
Например спецификацията на W3C за Geolocation понастоящем демонстрира предоставяне на разрешения за геолокация на външен iframe, използвайки third-party.com като примерен домейн:
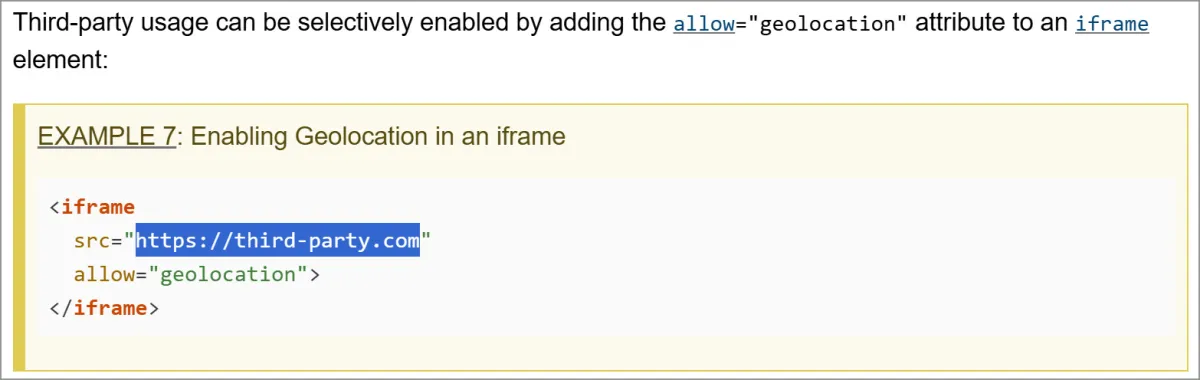
Спецификацията W3C Compute Pressure по подобен начин използва домейна, демонстрирайки как уебсайт може да активира API за отдалечено съдържание:
<iframe src="https://third-party.com" allow="compute-pressure"/>
Документацията на Chromium за неговото Telemetry Extension API също използва third-party.com като примерен уебсайт, на когото е разрешено да комуникира с разширение за Chrome:
Други примери отиват още по-далеч и използват домейна в код, който реално би извършил мрежови заявки, ако бъде копиран дословно.
Предложение на PrivacyCG в GitHub също използва домейна като дестинация за JavaScript fetch() заявка от service worker.
Публикации в интернет показват, че разработчици са копирали тези и подобни примери в собствения си код и проекти.
Във въпрос в Stack Overflow от 2015 г. разработчик споделя, че е приложил примерен код за асинхронно зареждане, съдържащ https://third-party.com/resource.js, в своя сайт, преди да открие след публикуването му, че той не се държи според очакванията.
Тези примери не означават, че свързаните проекти или документация са компрометирани.
Въпреки това приложения или тестови код, в които са копирани такива примерни URL адреси, биха могли да накарат браузър или автоматизиран инструмент да се свърже с реалния домейн third-party.com и потенциално да зареди ClickFix атаката в браузър или приложение.
За разлика от example.com, който IANA поддържа за целите на документацията и не позволява да бъде регистриран или прехвърлян, домейнът third-party.com няма подобна защита и очевидно е бил превзет или регистриран в определен момент за провеждане на тези ClickFix атаки.
„third-party[.]com е бил използван като общ примерен домейн в документацията с години – същата роля, която изпълнява и example.com“, обясняват от Manifold.
„Търсене в публичен код го открива в skills, документация за MCP сървъри и в над 1500 файла в повече от 1700 хранилища от доверени имена като Chromium, Sanity и Vercel. Поне от юни 2026 г. той служи като примамка за ClickFix.“
Въпреки че широкото използване на third-party.com като примерен домейн в документацията го прави привлекателен за киберпрестъпниците, няма доказателства, че първоначално е бил регистриран със злонамерена цел.
Домейнът е регистриран за първи път през 1996 г., много преди настоящата кампания, и от BleepingComputer не са установили кога и как се е променил контролът върху сайта.
Към момента няма данни тези препратки към third-party.com реално да са довели до изпълнение на ClickFix атаки на устройства на разработчици или в техните приложения и уеб страници.
Въпреки това, тъй като домейнът остава активен, той лесно може да бъде пренасочен към нов активен адрес за разпространение на зловреден код и да бъде активно използван в бъдещи атаки.