Разрушителните атаки срещу публично достъпни услуги, финансово мотивираната киберпрестъпност и компрометирането на доставчици на споделени технологии увеличават рисковете за киберсигурността в цяла Европа.
Докладът на ENISA Threat Landscape 2026 посочва киберпрестъпността, свързаните с държави дейности, чуждестранното манипулиране на информация и намеса, хактивизма и експлоатацията на уязвимости като основни заплахи. Геополитическите събития влияят върху целите на атакуващите, а взаимосвързаните цифрови системи позволяват на смущенията да се разпространяват между организациите.
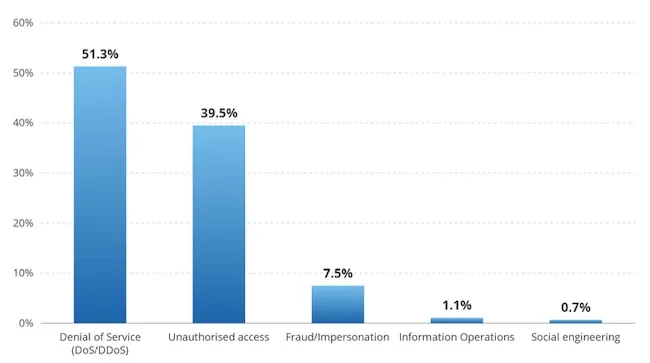
Разпределение на типовете инциденти, засягащи ЕС (Източник: ENISA)
ENISA анализира 8 257 инцидента, регистрирани между 1 януари и 31 декември 2025 г. Агенцията е събрала данните главно от открити източници, заедно с анонимизирана информация, споделена от държавите членки на ЕС и членове на програмата ENISA Cyber Partnership Programme.
„Докладът на ENISA за ландшафта на заплахите е нещо повече от списък с киберзаплахи, засягащи ЕС, и тяхното разпределение по сектори и организации. Анализът подчертава как заплахите стават все по-взаимосвързани и как групите зад заплахите разпространяват своето въздействие върху по-широката карта от цифрови услуги и инфраструктури. Осъзнаването на тези базови динамики е от ключово значение, ако искаме да приложим правилните решения и да поддържаме високо ниво на устойчивост в нашата цифрова икономика“, заяви изпълнителният директор на ENISA Юхан Лепасаар.
DDoS атаките представляват 51,3% от регистрираните инциденти, последвани от неразрешен достъп с 39,5%. Хактивистки групи са свързани с по-голямата част от DDoS активността, насочена срещу правителствени уебсайтове и онлайн услуги. Рансъмуерът остава основен източник на смущения в целия ЕС.
Атаките срещу споделени технологични услуги разширяват обхвата на въздействието
Киберпрестъпниците продължават да вземат под прицел външни доставчици, облачни среди и вериги за доставка на софтуер. Зависимостта от засегнат доставчик може да изложи на риск организациите дори когато техните собствени системи не са били пряко компрометирани.
Инцидентите включват компрометиран софтуер, хранилища и разширения за браузъри, както и атаки срещу широко използвани софтуерни библиотеки и пакети. Организациите могат да бъдат изложени на риск, когато внедряват тези компоненти в своите системи.
Доставчиците на технологии са привлекателни цели, тъй като техните системи могат да бъдат свързани с множество клиенти. Проникването при един доставчик може да прекъсне услуги или да даде на атакуващите достъп до други части от цифровата верига на доставки.
ENISA цитира атака с рансъмуер срещу шведски ИТ доставчик, която е засегнала около 200 общини и регионални власти. Атаката е нарушила работата на системи, използвани за отчитане на човешките ресурси, което показва как пробивът в една компания може да засегне клиенти, които зависят от нейните услуги.
Държавната администрация остава най-нападаният сектор
Държавната администрация представлява 31,8% от регистрираните инциденти, което я прави най-засегнатия сектор. Следват бизнес услугите с 8,5%, транспортът с 8%, производството с 6,9% и финансовият и банковият сектор с 5,6%.
DDoS атаките представляват 81,8% от инцидентите, засегнали държавната администрация. Атакуващите многократно са вземали под прицел правителствени уебсайтове и онлайн портали във връзка с избори, операции на правоприлагащите органи и геополитически събития, включително войната на Русия срещу Украйна и конфликтите в Близкия изток.
От финансово мотивираните инциденти, засегнали държавната администрация, изтичането на данни представлява 38,4%. Исканията за откуп при атаки с рансъмуер са 36% и са засегнали предимно общини.
Свързаните с държави групи продължават да насочват атаките си срещу министерства, дипломатически организации и други държавни институции с цел кибершпионаж. Техните по-широки операции в целия ЕС също така са фокусирани върху събирането на стратегическа разузнавателна информация и възможна кражба на интелектуална собственост.
Бизнес услугите, които са вторият най-засегнат сектор, включват консултантски фирми, юридически услуги, хотелиерство, медии и други търговски доставчици. Неразрешеният достъп представлява 56,7% от инцидентите в сектора, последван от DDoS атаки с 38%.
Внедряването на рансъмуер представлява 54% от регистрираните инциденти с неразрешен достъп, засегнали бизнес услугите. Изтичането на данни представлява 26,5%.
Фишингът и софтуерните уязвимости са чести точки за вход
Фишингът представлява 77,8% от техниките за социално инженерство, установени при инциденти, насочени срещу ЕС. ENISA също така отчита увеличено използване на ClickFix — техника, която подлъгва потребителите да изпълняват злонамерени команди, представени като инструкции за отстраняване на компютърен проблем.
Атакуващите продължават да експлоатират софтуерни уязвимости, за да проникват в системи. Агенцията е установила метода на проникване при 5,2% от инцидентите с неразрешен достъп. Експлоатацията на уязвимости представлява 60,4% от тази подгрупа, което означава, че цифрата не отразява всички подобни атаки.
Други кампании използват доверени платформи за съобщения, включително Signal и WhatsApp, за установяване на персонализиран контакт. Жертвите биват превеждани през легитимни процеси за автентификация, което дава на атакуващите пълен достъп до компрометираните устройства.
Изкуственият интелект може да ускори кибератаките
Киберпрестъпниците и свързаните с държави групи използват изкуствен интелект в подкрепа на фишинг, измами, разузнаване, разработване на зловреден код и последващи действия след пробив. Инструментите с ИИ помагат на операторите да създават персонализирани съобщения, да пишат скриптове и да увеличават скоростта на съществуващите техники.
Групите, участващи в чуждестранно манипулиране на информация и намеса, използват генерирани от ИИ текст, аудио и видео за създаване на съдържание, превеждането му на множество езици и разпространението му до по-широка публика.
Приложенията с ИИ са се превърнали в мишени, тъй като могат да бъдат свързани с чувствителни файлове, идентификационни данни, браузърни сесии и среди за разработка. Компрометирано приложение може да осигури път към доверени системи. Свързаните с ИИ инструменти за разработка и вериги за доставка на софтуер създават допълнителни възможности за атакуващите, търсещи достъп до организации и техните клиенти.
ENISA очаква усъвършенстваните модели да автоматизират повече етапи от процеса на атака. Увеличената автоматизация би могла да разшири скоростта и мащаба на кибердейностите и да направи злонамерените операции по-трудни за откриване. Групите зад заплахите могат също да експериментират със системи, способни да изпълняват части от атака с ограничено човешко участие.