Galago е нова операция за изнудване с криптовирус (ransomware), която привлече вниманието, защото твърди, че е в партньорство с групата Panzer. Това е от значение, но обхватът ѝ е неизвестен: изследователите все още не са потвърдили пробив от страна на Galago и не са видели публикувани жертви на нейния собствен сайт за изтичане на данни.
Опасността се крие в това какво може да извърши тя занапред, а не в потвърдена вълна от атаки. Начинът, по който Galago прониква в мрежите, остава неизвестен. В изследването не се съобщава за открит зловреден код или потвърден маршрут за влизане, така че фишингът или изложените системи за отдалечен достъп не трябва да се представят като установени тактики на Galago.
Както показват предишни съобщения за активността на криптовируса Panzer в Италия, дори предполагаемите маршрути за влизане на Panzer са с ограничена степен на достоверност. Ранните твърдения изискват внимателна проверка, когато дадена група обяви партньорство, без да предостави доказателства за действително проникване от страна на Galago.
Анализатори от CyberXTron идентифицираха Galago на 9 септември 2026 г., след като сигнал от отворени източници съобщи за предполагаема атака срещу исландска здравна организация.
От CyberXTron заявяват в доклад, споделен с Cyber Security News (CSN), че техните изследователи са започнали да наблюдават сайта за изтичане на данни на групата на 15 септември.
По онова време сайтът е бил неактивен, без публикувани жертви. Докладът документира зараждаща се операция, а не потвърдени пробиви. Едно от публичните твърдения споменава Inter ehf и заявява, че са били откраднати 105 GB информация.
Съобщава се, че атакуващите възнамеряват да я публикуват 19 до 20 дни след 9 септември, което поставя очаквания прозорец на 28 или 29 септември. Нито кражбата, нито последващи смущения са потвърдени от независим източник. Мащабът на евентуалните щети, свързани с Galago, остава неизвестен.
Нова операция с криптовирус Galago
Описанието на сайта на Galago гласи, че работи в партньорство с Panzer. Изследователите откриха и същия префикс в имената на адресите на сайтовете за изтичане на данни на двете групи — детайл, който съответства на твърдението, но не е доказателство, че те споделят едни и същи оператори, инструменти или достъп до жертви.
Това съвпадение дава следа, но не може да установи кой контролира Galago. Panzer има по-видимо присъствие. CyberXTron преброи 32 жертви, публикувани от Panzer между 5 август и 23 септември 2026 г., и описа нейната активност като двойно изнудване, при което киберпрестъпниците заплашват да разкрият открадната информация, както и да нарушат работата на системите.
Предишни съобщения за атаки с криптовируса Medusa илюстрират защо заплахата от изтичане на данни може да нанесе щети дори когато дадена организация възстанови файловете си.
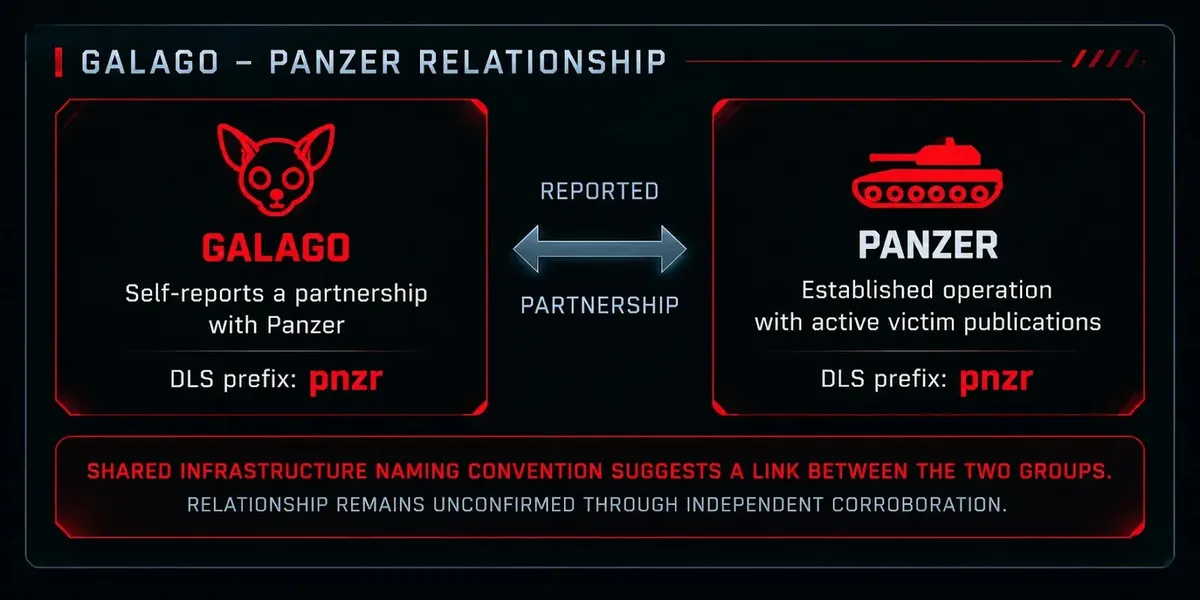
Жертвите на Panzer не могат автоматично да бъдат приписани на Galago, а публикация в сайт за изтичане на данни не е независимо доказателство, че всяко твърдение е точно. Няма и доказателства, че Galago е използвала софтуера на Panzer или е извършила същите стъпки за проникване.
Неактивният сайт може да отразява подготовка или промяна в инфраструктурата. Докато разследващите не наблюдават работещ сайт за изтичане на данни, потвърдено разкриване на жертва или технически доказателства от засегната мрежа, намереното партньорство трябва да остане точно това: твърдение, подкрепено от следа в името.
Предполагаем инцидент в здравеопазването и защитни мерки
Твърдението за Inter ehf е единственото конкретно намерение за жертва на Galago, описано в доклада на CyberXTron. То се появи преди изследователите да започнат директно наблюдение на сайта на Galago и никое публикувано съобщение там не го е потвърдило.
Посоченият прозорец за публикуване все още предстои, така че липсата на изтичане към момента не решава въпроса дали е възникнал инцидент. Независимо потвърждение от организацията или надеждни форензик доказателства биха имали по-голяма тежест от изявление на атакуващите.
Възможността за откраднати здравни данни прави подготовката ценна, без да се приема, че твърдението е истина. Организациите могат да отстраняват уязвимости в изложени системи, да преглеждат акаунти за отдалечен достъп и да изискват устойчива на фишинг многофакторна автентификация за администратори и VPN потребители.
Както показват други случаи с криптовируси в здравеопазването, разкриването на данни може да създаде опасения, които надхвърлят възстановяването на операциите. Екипите трябва да следят за необичайни големи изходящи трансфери и признаци, че контролите за сигурност са били деактивирани.
CyberXTron също така препоръчва отделяне на системите за архивиране и административните системи от ежедневните мрежи, поддържане на офлайн или непроменими резервни копия и тестване на възстановяването. Плановете за реагиране трябва да покриват възможното разкриване на данни наред с възстановяването на системите.
Доставчиците на здравни услуги, особено тези в скандинавския регион, могат да следят за евентуално завръщане на сайта за изтичане на данни на Galago и да търсят независимо потвърждение за нови твърдения, преди да предприемат публични действия или да ги съобщават като факт. Твърдение за връзка, колкото и да е правдоподобно, не е доказателство за атака от Galago или потвърдено изтичане на данни.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Домейн на сайта за изтичане на данни на Galago (Tor) | pnzr4delgur5dlhtqcy7qqm6m7dkivxwh742enezpks5kswfpx7qrsid[.]onion | Съобщава се като неактивен към момента на наблюдението. |
| Домейн на сайта за изтичане на данни на Panzer (Tor) | pnzruro7syvwvefx5mpo2fhzi4jftgquynsqf3vy5x3no57yp2iz4nyd[.]onion | Адрес на сайта за изтичане на данни на Panzer, посочен от CyberXTron. |
| Panzer Tox ID | 8C3D96497A9438794F705C055FC2FD3059F6CF11FF51060EE55ED7F0679CFC7218825BD56CB1 | Пълна стойност от изходната страница на CyberXTron; предоставеният PDF документ отрязва края на тази клетка от таблицата. |
Забележка: IP адресите и домейните са умишлено дезактивирани (напр. [.]), за да се предотврати случайно решаване на имена или създаване на хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.